配置上游 HTTPS
_TLS(传输层安全协议)_是一种用于保护双方通信的加密协议,例如 Web 浏览器与 Web 服务器之间的通信。如果 API 网关与上游服务之间的流量不被视为安全或私密,服务通常会要求使用 TLS。
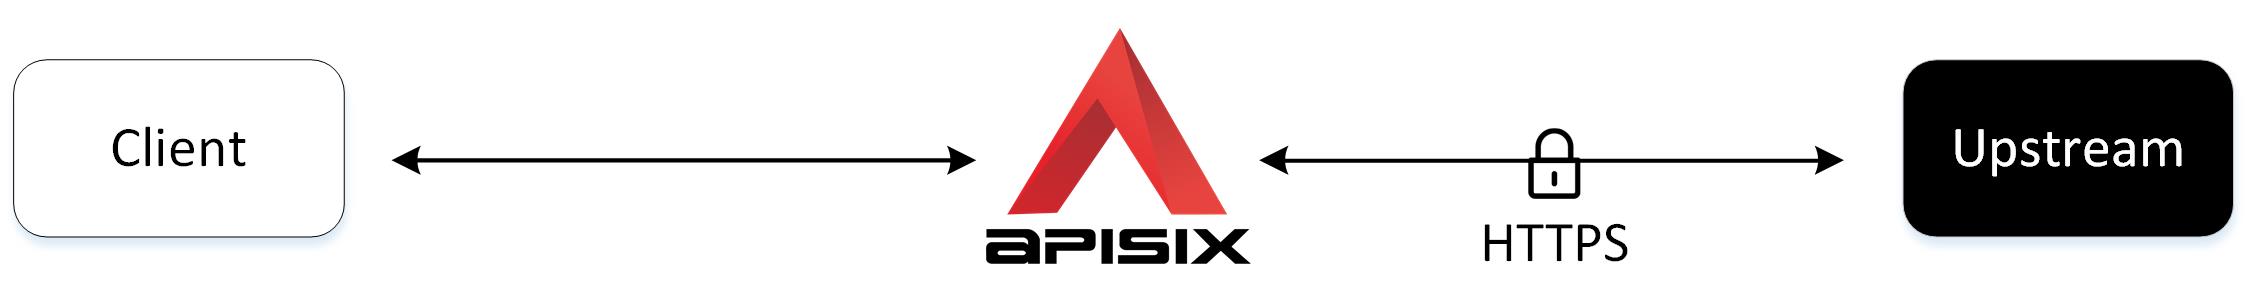
APISIX 可以通过 HTTPS 加密上游流量。仅加密并不能证明上游可信;请启用证书验证,以检查证书链和主机名。
以下步骤将配置 APISIX 与上游服务之间的 HTTPS,然后启用证书链和主机名验证。
前置要求
创建启用 TLS 的路由
创建一条路由,连接示例上游 httpbin.org 的默认 HTTPS 端口 443:
- Admin API
- ADC
curl -i "http://127.0.0.1:9180/apisix/admin/routes" -X PUT \
  -H "X-API-KEY: ${ADMIN_API_KEY}" -d '
{
  "id": "quickstart-tls-upstream",
  "uri": "/ip",
  "upstream": {
    "scheme": "https",
    "nodes": {
      "httpbin.org:443": 1
    },
    "type": "roundrobin"
  }
}'
为本示例使用独立的服务名称。ADC 按名称匹配服务,因此即使标签不同,复用 httpbin Service 也会更新既有服务。如果此前已同步过本示例,请在完成同步后删除 httpbin Service 上旧的 quickstart-tls-upstream 路由,并保留该服务上的其他所有路由。
services:
  - name: Upstream HTTPS Service
    labels:
      docs-example: upstream-https
    routes:
      - uris:
          - /ip
        name: quickstart-tls-upstream
    upstream:
      type: roundrobin
      scheme: https
      nodes:
        - host: httpbin.org
          port: 443
          weight: 1
ADC 将服务协调为期望状态。仅预览本示例带标签的服务,并确认差异中没有非预期的更新或删除:
adc diff -f adc.yaml \
  --include-resource-type service \
  --label-selector docs-example=upstream-https
同步已审查的服务配置:
adc sync -f adc.yaml \
  --include-resource-type service \
  --label-selector docs-example=upstream-https
测试 APISIX 与上游之间的 TLS
向路由发送请求:
curl -i "http://127.0.0.1:9080/ip"
收到 HTTP/1.1 200 OK 响应,说明 APISIX 已成功通过 HTTPS 与上游服务建立连接并进行通信。
验证上游证书
APISIX 可以通过各上游的 tls.ca_certs 列表或启动时加载的共享 CA 存储来信任上游证书。各上游的列表会替代该上游的共享存储。共享设置 apisix.ssl.ssl_trusted_certificate 默认为 system,会解析为主机上可用的 CA 证书包。
要信任私有 CA 或自定义的一组公共根证书,请准备包含这些根证书的 PEM 证书包,将其放置或挂载在每个 APISIX 实例都能读取的位置,然后配置其绝对路径:
apisix:
  ssl:
    ssl_trusted_certificate: /usr/local/apisix/conf/trusted-ca-bundle.pem
自定义证书包应包含 APISIX 进行 HTTPS 连接时仍需使用的所有根证书。
重新加载 APISIX 以应用配置:
docker exec apisix-quickstart apisix reload
更新上游配置以验证证书,并使用证书覆盖的主机名:
- Admin API
- ADC
curl "http://127.0.0.1:9180/apisix/admin/routes/quickstart-tls-upstream" \
  -X PATCH -H "X-API-KEY: ${ADMIN_API_KEY}" \
  -d '{
    "upstream": {
      "pass_host": "rewrite",
      "upstream_host": "httpbin.org",
      "tls": {
        "verify": true
      }
    }
  }'
在 adc.yaml 中更新服务的上游配置:
services:
  - name: Upstream HTTPS Service
    labels:
      docs-example: upstream-https
    routes:
      - uris:
          - /ip
        name: quickstart-tls-upstream
    upstream:
      type: roundrobin
      scheme: https
      pass_host: rewrite
      upstream_host: httpbin.org
      tls:
        verify: true
      nodes:
        - host: httpbin.org
          port: 443
          weight: 1
预览同一标签范围内的服务变更:
adc diff -f adc.yaml \
  --include-resource-type service \
  --label-selector docs-example=upstream-https
检查差异并确认其中只有预期的服务更新,再以相同范围同步:
adc sync -f adc.yaml \
  --include-resource-type service \
  --label-selector docs-example=upstream-https
❶ pass_host 和 upstream_host 使用 httpbin.org 作为上游 Host 请求头和 TLS 名称。
❷ tls.verify 启用证书链和主机名验证。若配置了 tls.ca_certs,APISIX 会使用该列表,否则使用共享 CA 存储。
省略 tls.verify 时,上游遵循 NGINX 验证设置。将其设为 false 会禁用该上游的验证。当验证使用共享 CA 存储时,APISIX 还会应用已配置的 proxy_ssl_crl;对于 gRPCS 上游,则应用 grpc_ssl_crl。
发送请求,验证启用证书验证后 APISIX 能否连接上游:
curl -i "http://127.0.0.1:9080/ip"
启用验证后仍成功收到响应,说明 TLS 握手通过了配置的信任链和主机名检查。如果证书不受信任或主机名不匹配,上游握手会失败;请求返回网关错误时,请检查 APISIX 错误日志。
后续步骤
APISIX 还支持客户端与 APISIX 之间的 TLS 连接。请参阅配置客户端与 APISIX 之间的 HTTPS。