消费者
本文档介绍 API7 企业版中消费者的基本概念及其用途,包括如何将消费者信息传递到上游、限制消费者访问,以及对消费者进行身份认证和授权。
概述
消费者代表向 API 网关发送请求并使用后端服务的用户、应用程序或主机,与身份认证系统配合使用。每个消费者都必须至少配置一个身份认证凭据,或使用 Authz Keycloak、OpenID Connect 等插件集成外部身份认证系统。
下图展示了一个具有一条路由和两个消费者的 API7 网关示例。消费者 FetchBot 是数据抓取机器人,JohnDoe 是用户。路由和消费者都启用了 key-auth 插件,因此请求使用 API Key 进行身份认证。访问内部服务时,FetchBot 使用 bot-key 发送请求,JohnDoe 使用 john-key 发送请求。
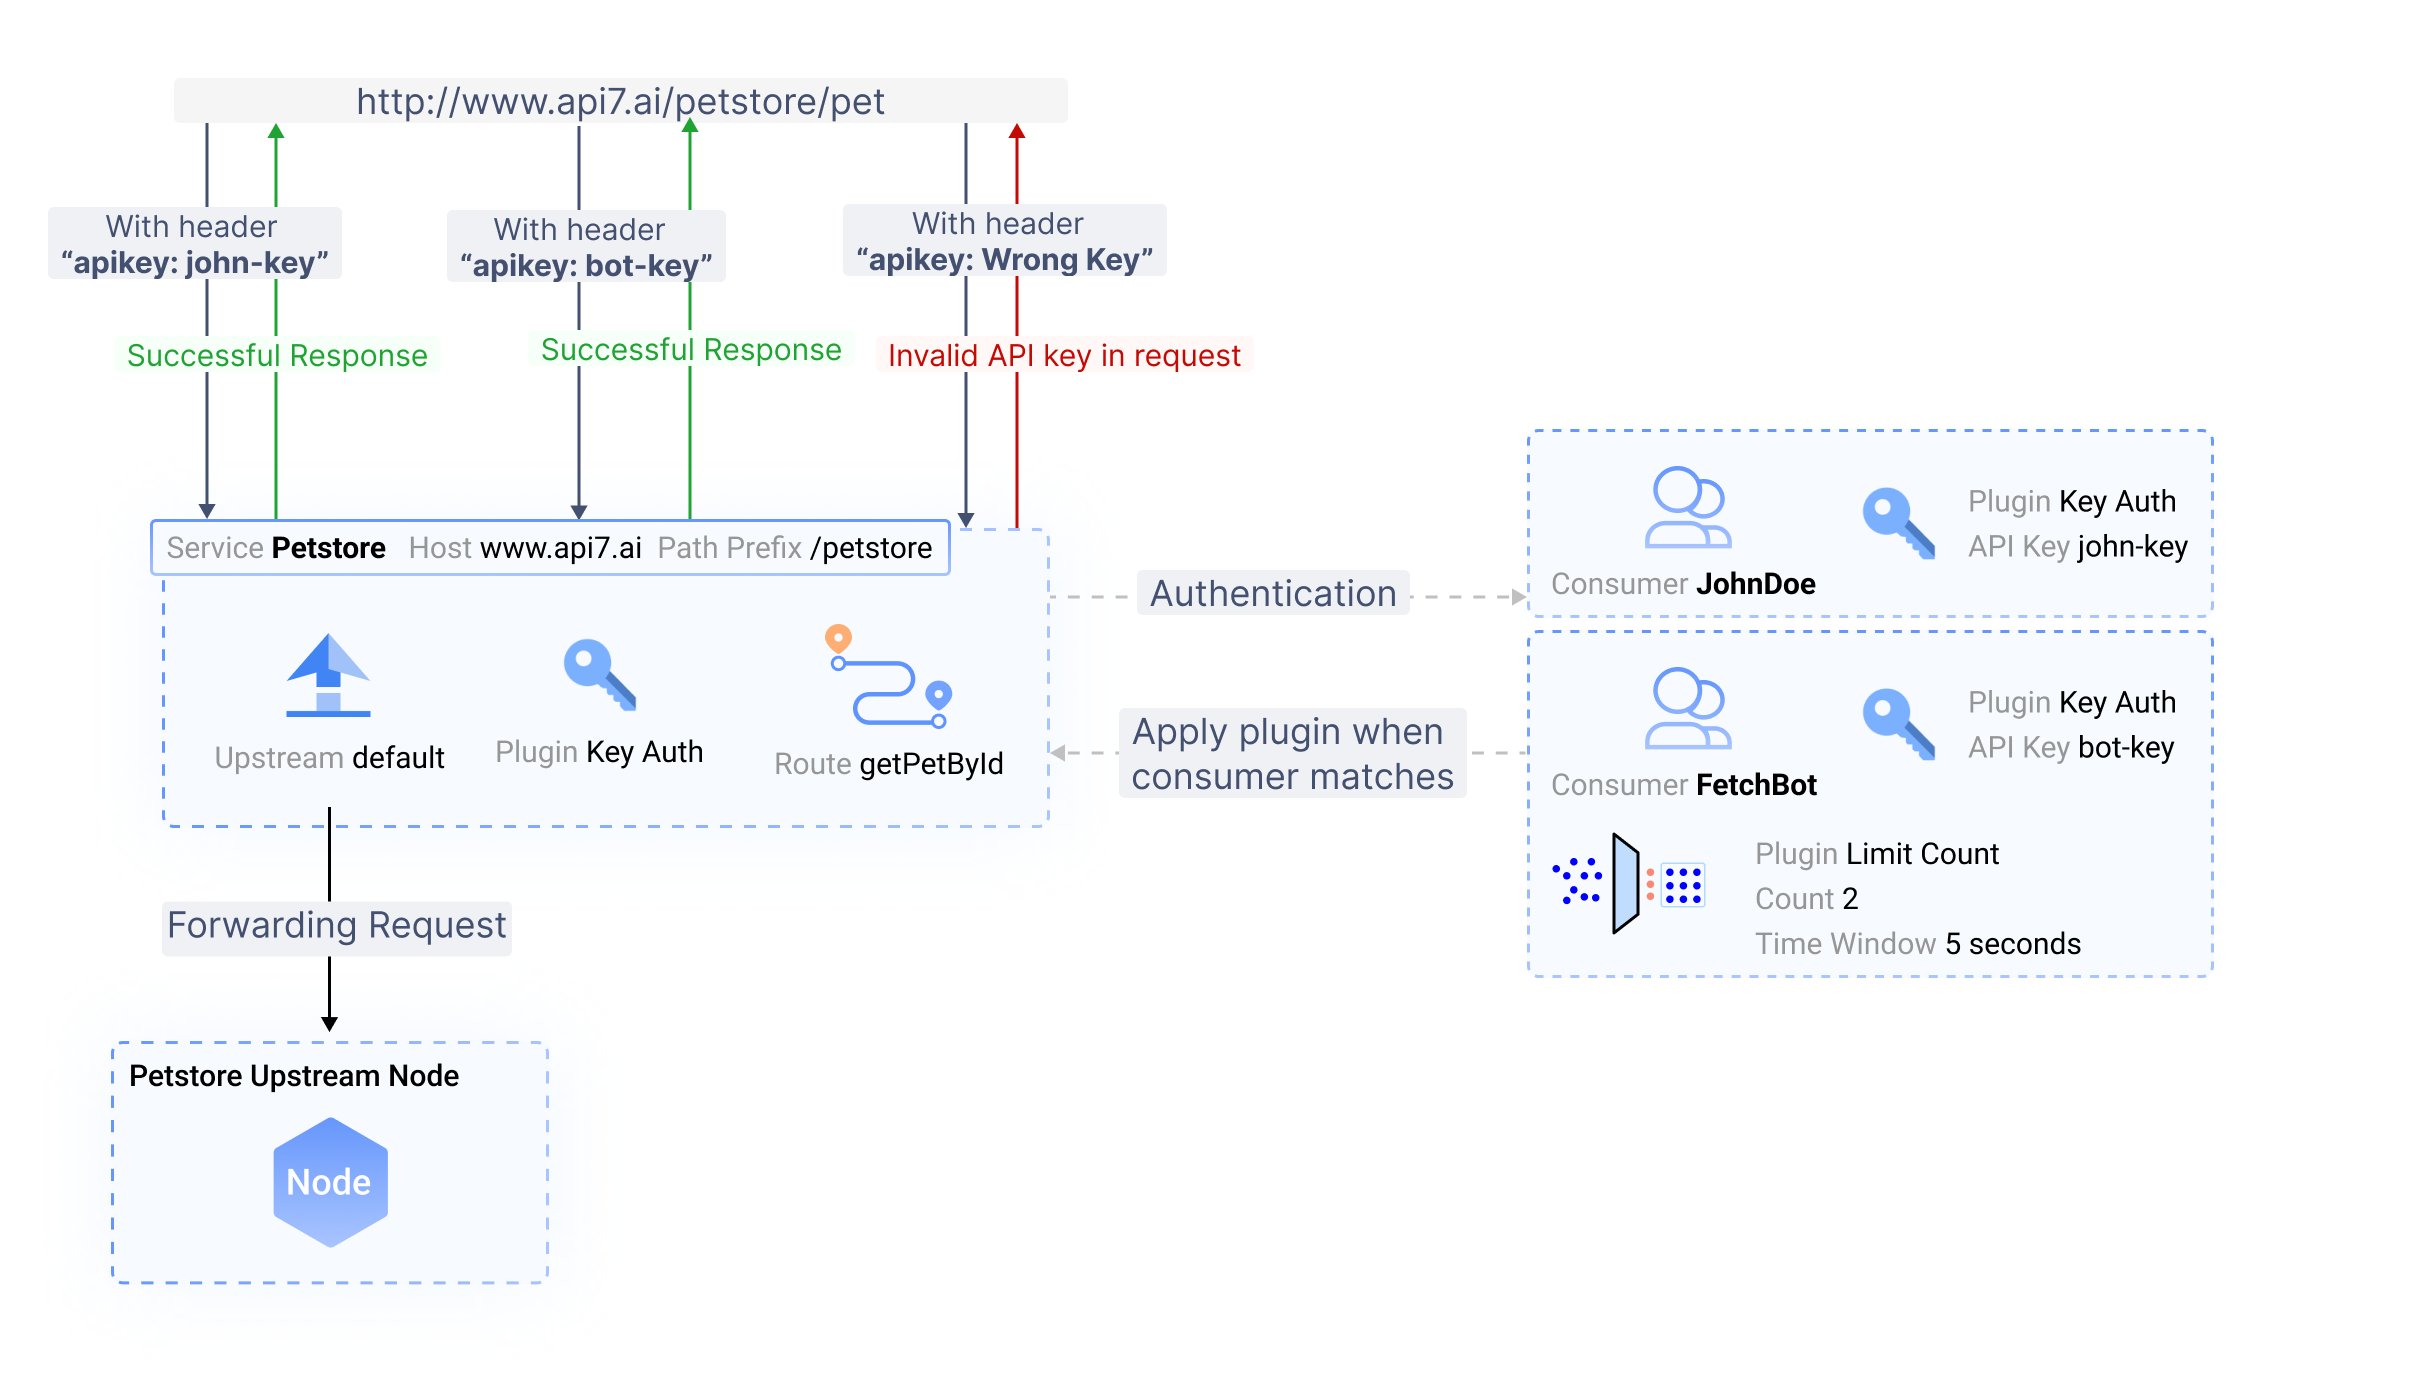
此配置确保只有通过身份认证的请求可以访问在 /petstore 上公开的内部服务。
- 向 API7 网关发送不带 Key 或带有错误 Key 的请求时,请求会被拒绝。
- 使用
bot-key向 API7 网关发送请求时,请求会通过身份认证,并由FetchBot从内部服务获取数据。FetchBot消费者上的 Limit Count 插件会生效,将 5 秒窗口内的请求数量限制为2。未达到限流阈值时,请求会转发到上游服务,否则会被拒绝。 - 使用
john-key向 API7 网关发送请求时,请求会通过身份认证,并由JohnDoe发送,随后转发到上游端点。
在此场景中,身份认证插件按照插件执行阶段,在 Limit Count 限流插件之前执行。
向上游传递消费者信息
在日志记录、分析和审计等场景中,你可能需要向上游服务传递消费者信息。默认情况下,上游无法获取消费者信息,但你可以使用 Attach Consumer Label 插件,将所需信息加入请求头。
消费者访问限制
你可以使用 Consumer Restriction 插件,根据消费者名称、HTTP 方法或其他参数限制请求对 API 的访问。
例如,如需在不修改任何消费者配置的情况下,将 FetchBot 加入黑名单以阻止其访问内部服务,请参阅应用基于列表的访问控制。
身份认证与授权
在基于 API7 网关的架构中,主要有两种身份认证和授权设计模式。
第一种也是最常用的方式,是通过第三方身份提供方(IdP),例如 Keycloak,对请求进行身份认证和授权。
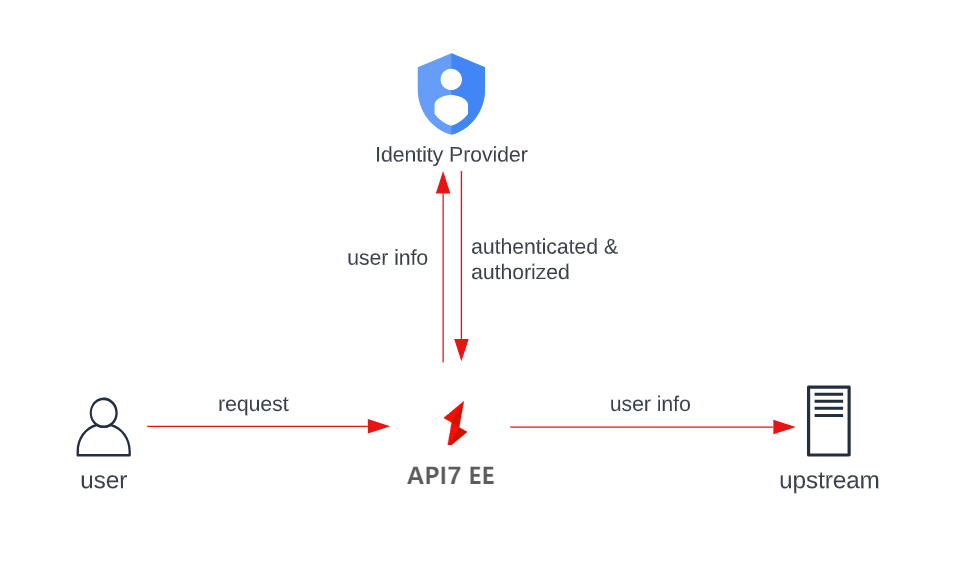
在某些环境中,请求可能需要经过多个 IdP,才能转发到上游端点。此时,可以在一个消费者上配置多个身份认证插件,每个插件对应一个 IdP。所有 IdP 都授予请求访问权限后,API7 网关才会显示成功响应。
第二种是更基础的方式,直接在 API7 网关中使用内置凭据进行身份认证和授权。目前的凭据包括 Key Authentication、Basic Authentication、JWT Authentication 和 HMAC Authentication。
与传统用户登录类似,每个消费者可以创建多个凭据,所有凭据都关联同一个消费者身份。凭据应安全存储并定期更新。
消费者凭据允许每个消费者拥有多个凭据,提高了灵活性。它们取代了 key-auth、basic-auth、jwt-auth 和 hmac-auth 等传统身份认证插件,提供更友好的使用体验。
开发者与消费者
API 门户中的开发者也可以管理 API 凭据,并通过订阅使用访问控制,但通常用于不同场景。
| 开发者 | 消费者 | |
|---|---|---|
| 凭据 | 由开发者自行管理,对提供方不可见 | 由提供方管理 |
| API 访问控制 | 开发者申请访问,提供方批准订阅 | 提供方可以直接在白名单或黑名单中添加或移除消费者 |
开发者和消费者可以同时用于不同的 API,彼此独立运行。但对于同一个已发布服务及其关联的 API 产品,应选择使用 API7 网关身份认证插件或 API 产品身份认证配置。
对于私有服务,通过 API7 网关中的消费者管理限制访问。对于公共服务,将其组织为定义明确的 API 产品,并通过 API 产品配置管理开发者访问。
强烈不建议对同一个已发布服务同时使用 API7 网关身份认证插件和 API 产品身份认证配置,只有非常特殊的情况才适用。这可能导致身份认证冲突,使 API 请求需要多个凭据才能成功。
相关阅读
- 核心概念
- API 安全
- API 消费
- 插件中心