消费者
消费者代表向 API 网关发送请求并使用后端服务的用户、应用或主机。消费者与身份验证系统配合使用。每个消费者都应配置至少一个身份验证插件。
下图以一个包含一条路由和两个消费者的 API7 企业版实例为例。消费者 FetchBot 是用于获取数据的机器人,JohnDoe 是一名用户。路由和两个消费者都启用了 key-auth 插件,因此请求通过 API 密钥验证。访问内部服务时,FetchBot 在请求中携带 bot-key,JohnDoe 则携带 john-key。
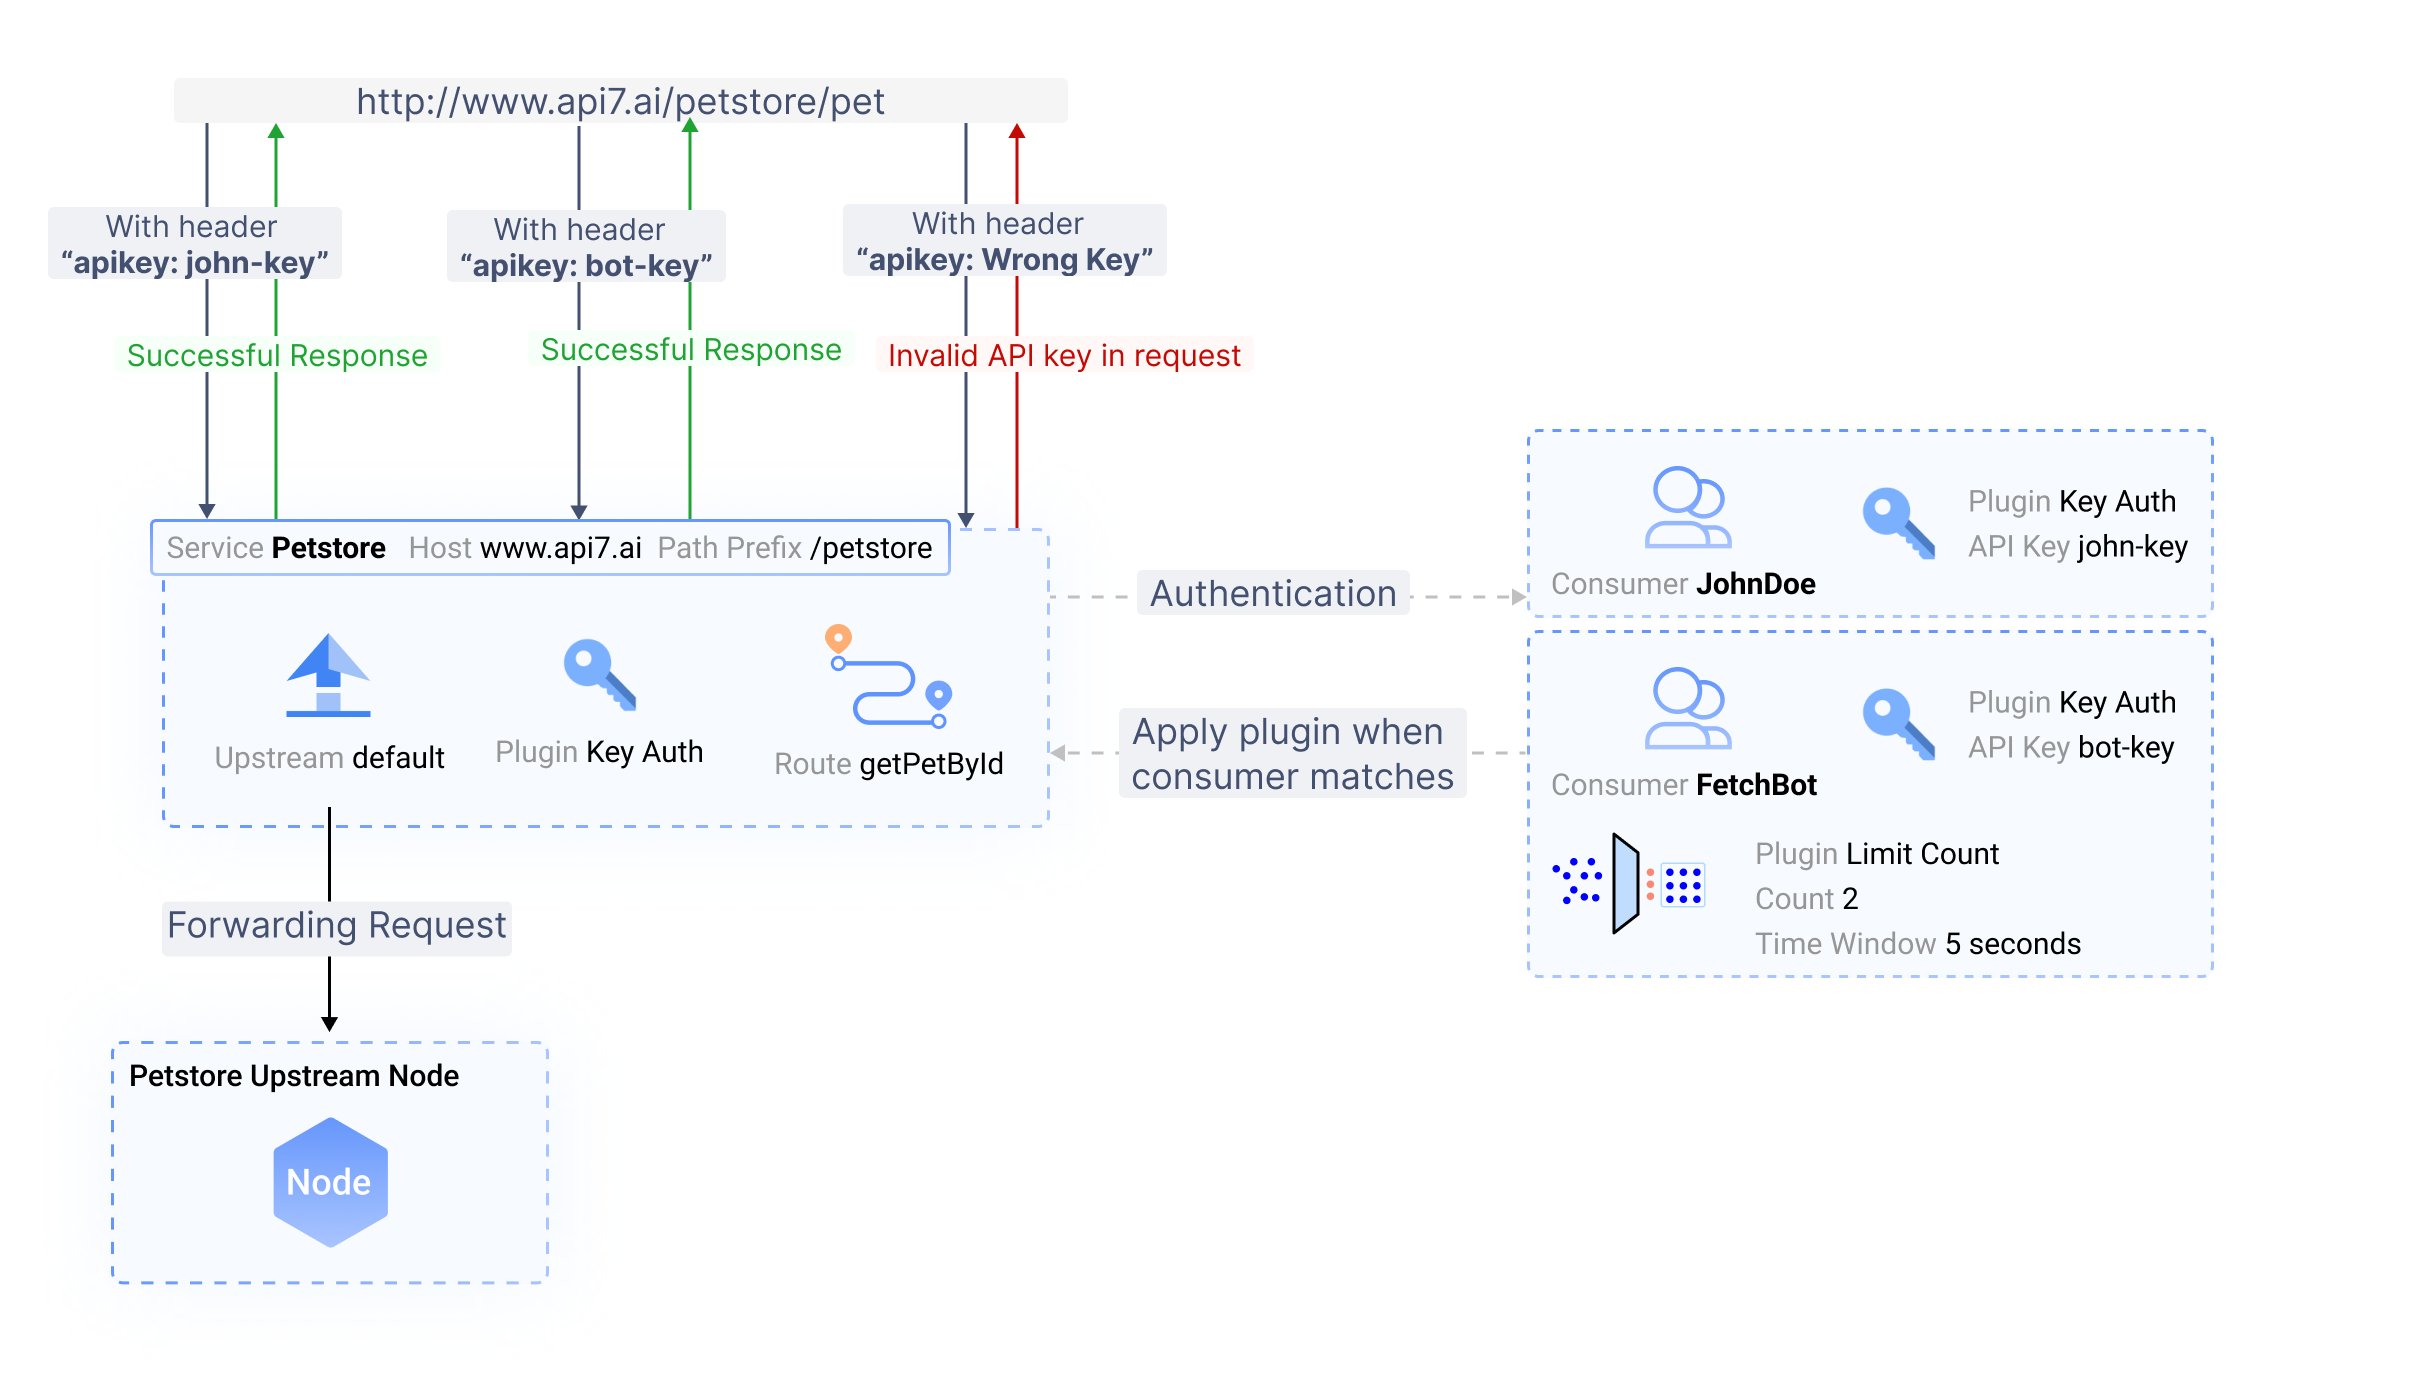
此配置确保只有通过身份验证的请求才能访问通过 /petstore 暴露的内部服务。
- 如果向 API7 企业版发送的请求没有携带密钥,或携带的密钥错误,请求会被拒绝。
- 如果向 API7 企业版发送的请求携带
bot-key,则请求通过身份验证,并被识别为由FetchBot发出,用于从内部服务获取数据。配置在FetchBot消费者上的limit-count限流插件生效,将 5 秒内的请求数量限制为2。如果请求数未达到限流阈值,请求会转发到上游服务,否则会被拒绝。 - 如果向 API7 企业版发送的请求携带
john-key,则请求通过身份验证,被识别为由JohnDoe发出,并转发到上游端点。
在此场景中,身份验证插件会按照插件执行阶段先于 limit-count 限流插件执行。
消费者身份验证与授权
基于 API7 企业版构建身份验证和授权时,主要有两种设计方式。
第一种也是最常见的方式是通过第三方身份提供商(IdP)验证请求身份并授权,例如 Keycloak:
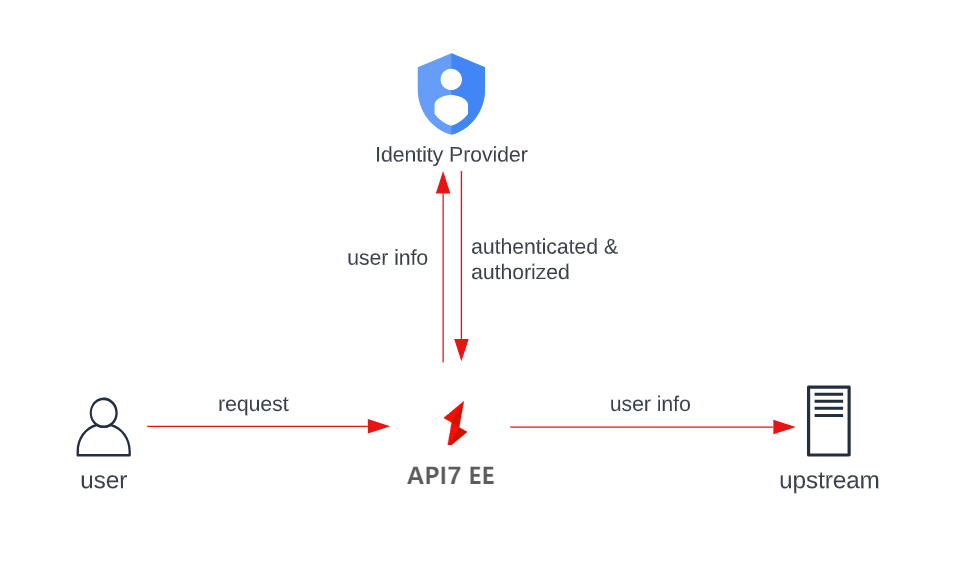
在某些环境中,请求可能需要经过多个 IdP 才能转发到上游端点。这时,可以在同一个消费者上配置多个身份验证插件,每个插件对应一个 IdP。只有所有 IdP 都允许请求访问时,API7 企业版才会返回成功响应。
第二种方式更基础,即使用 key-auth、basic-auth、jwt-auth、hmac-auth 插件,在 API 网关上完成身份验证和授权: