使用 Token 集成 GitOps 工作流
Token 是一种包含用户身份认证信息和授权数据的数字凭据,用于客户端和服务器之间的安全通信。用户无需直接提供用户名和密码等敏感信息,即可访问受保护的资源或执行特定操作。Token 是广泛用于现代 Web 应用和 API 安全的重要机制,可以帮助实现安全、可扩展和无状态的身份认证与授权。
背景介绍
企业在应用交付中通常会采用多种平台,例如安全漏洞分析和资源管理平台,以满足不同的特定需求和场景。但对于规模庞大且复杂的企业系统,系统间的集成以及如何实现自动化 GitOps 工作流,是需要解决的重要问题。
在这种情况下,企业可以选择不通过 API7 企业版控制台进行集成。使用 API7 企业版提供的系统 Token 进行身份认证和授权,同样可以实现 API7 企业版与自有系统的无缝集成。
前提条件
实施步骤
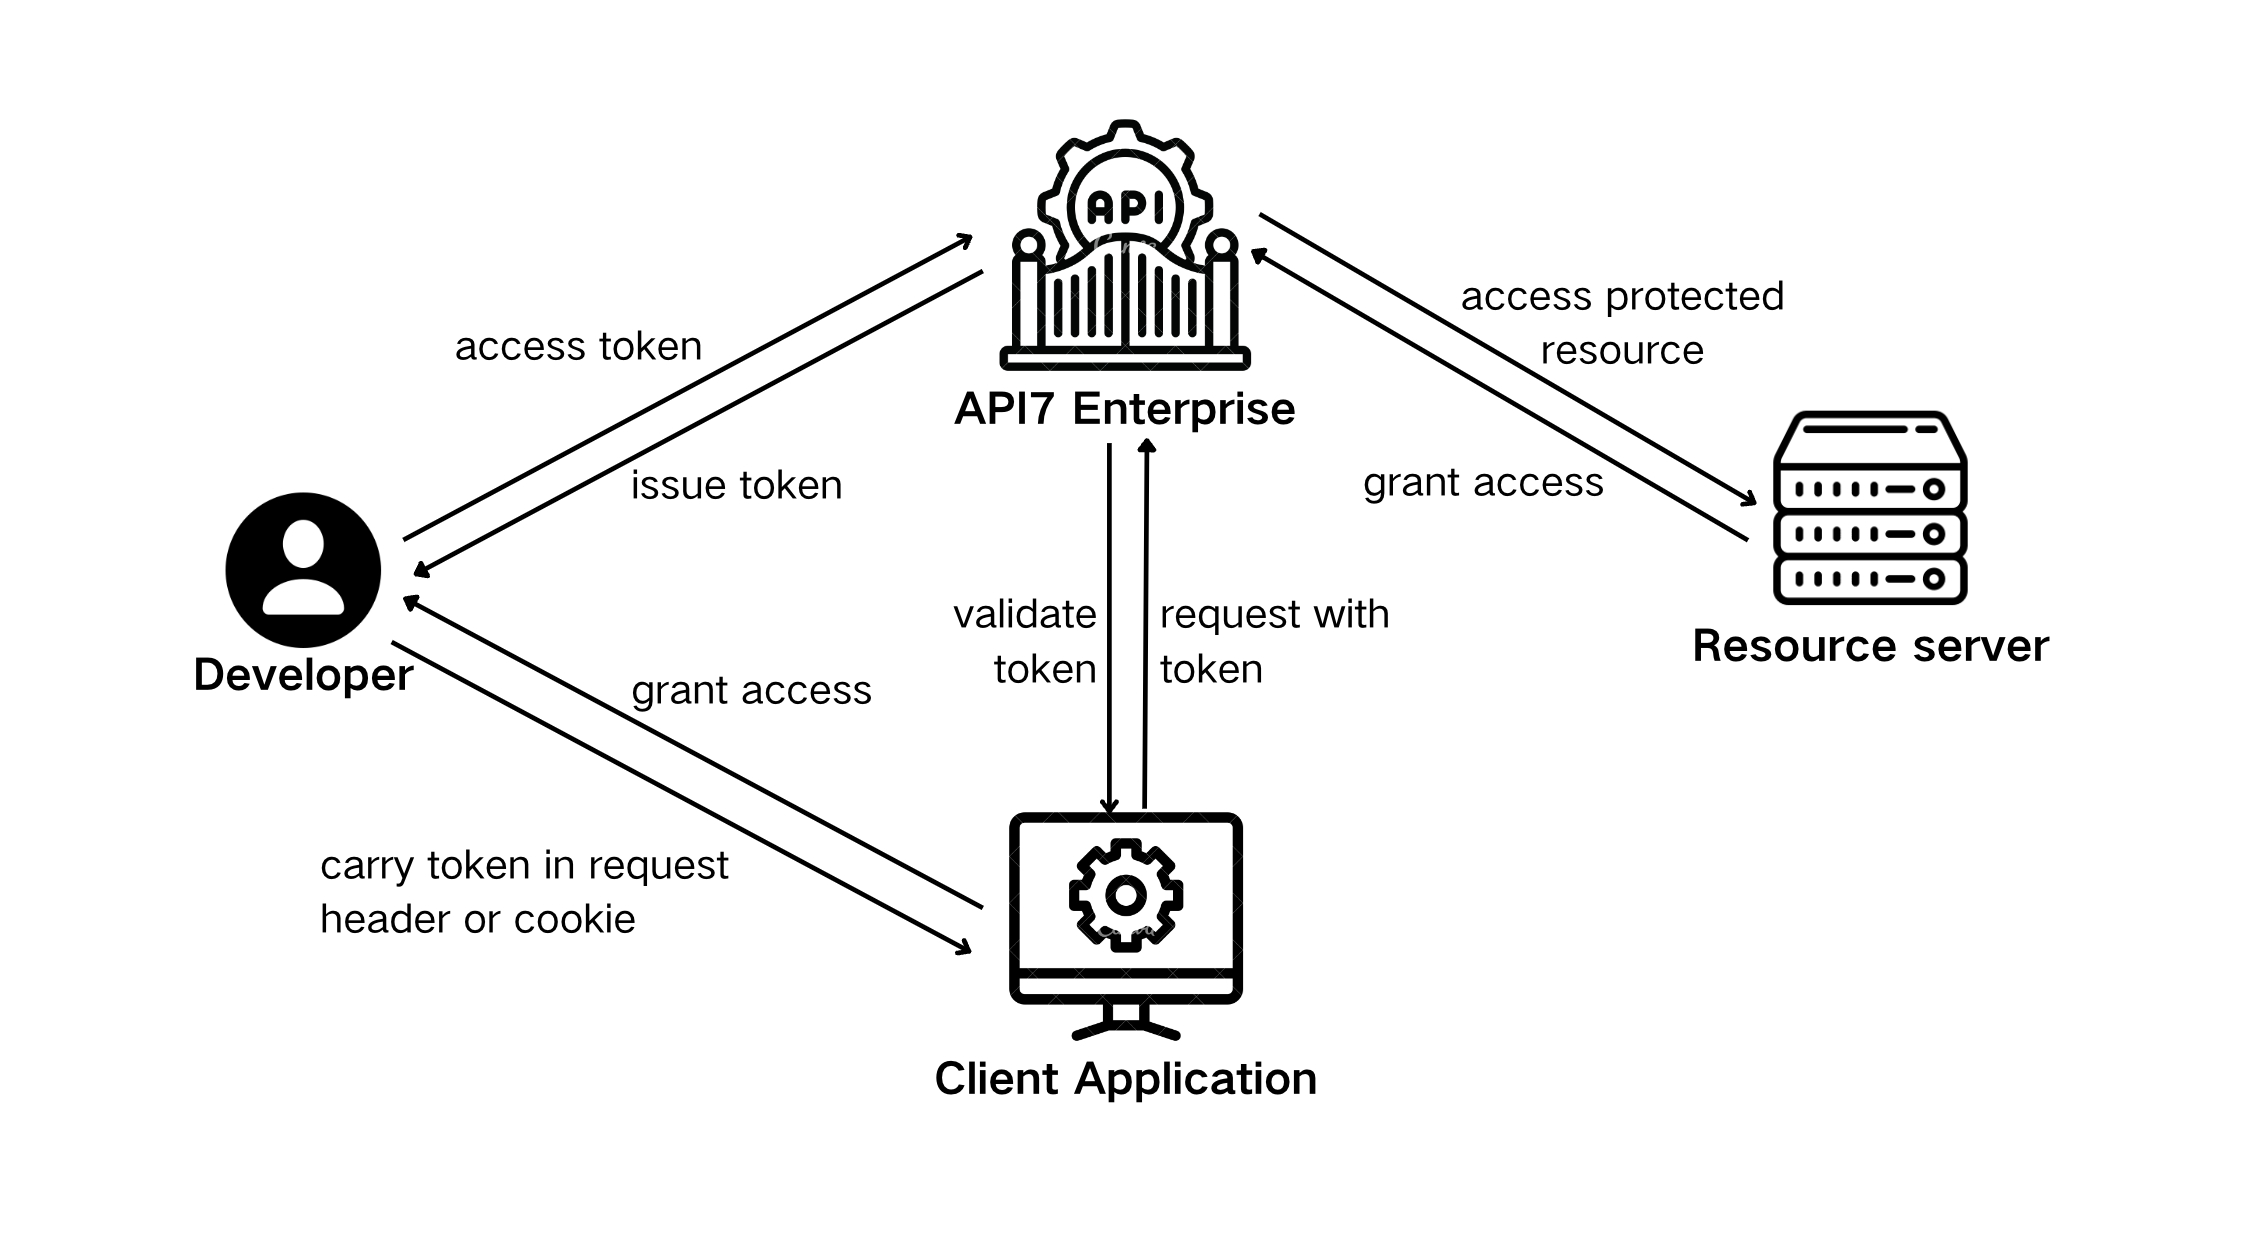
1. 注册账号
注册专门用于管理 Token 的账号,以避免人员变动影响账号权限,因为 Token 权限与账号角色保持同步。
2. 查阅 API 文档
-
查阅 API7 企业版的 API 文档,了解可用的 API 接口、请求参数和响应格式。
-
根据需要调用的 API,确定所需角色和权限,并向当前系统账号授予相应的角色权限。
-
确认待调用 API 接口的请求参数,避免因权限不足而无法调用 API。
3. 获取 Token
在 API7 企业版中生成 Token,并选择适当的过期时间,例如 7 days / 30 days / 60 days。
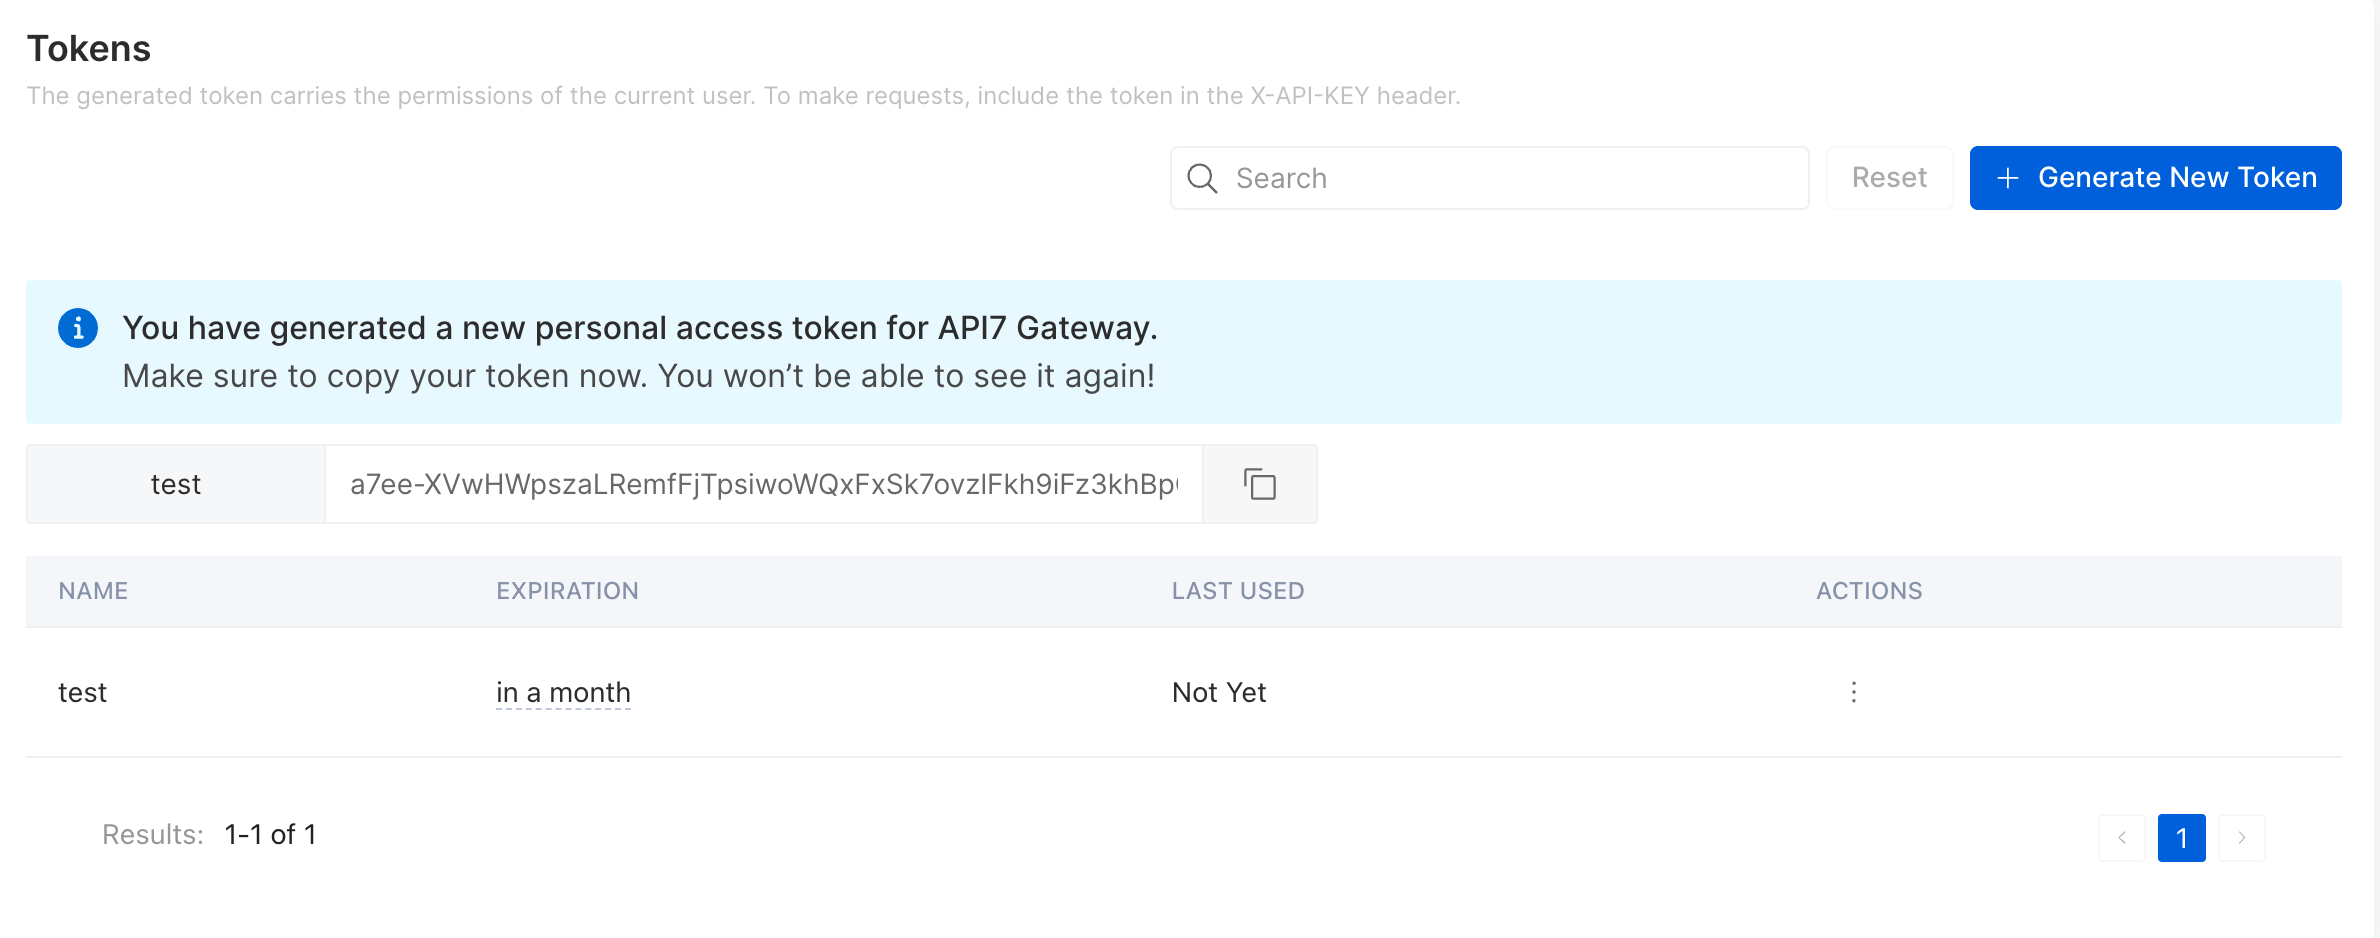
注意:Token 仅显示一次,生成后应复制并安全存储。
4. 发送 API 调用请求
-
研发系统的开发人员应编写代码,实现对 API7 企业版 API 的调用。
-
代码包括构建请求 URL、设置请求头(包含 Token)、发送请求和处理响应。
以下代码示例展示了两种将 Token 添加到请求头中进行身份认证和授权的方法。
-
第一种方法是获取所有 API 数据,并在请求头中添加 Token 进行身份认证和授权。
curl -k \-X GET "http://api.example.com/api7ee/admin/services" \-H "X-API-KEY: $API_KEY"
-
第二种方法是在 Cookie 请求头中添加 Token。
curl -k \-X GET "http://api.example.com/api7ee/admin/services" \-H "Cookie: X-API-KEY=$API_KEY"
5. 测试 API 调用
-
开发人员在本地环境测试 API 调用代码,确保可以正确调用 API7 企业版 API,并获得预期响应。
-
测试过程中,开发人员使用此前获取的 Token 进行身份认证和授权。
6. 部署与集成
-
测试成功后,开发人员将 API 调用代码部署到研发系统中。建议使用与测试环境不同的 Token,以增强安全性。
-
研发系统与 API7 企业版 API 集成,实现数据交换和功能互通。
7. 实现自动化工作流
通过集成 API7 企业版 API,企业可以实现自动化工作流。例如,可以自动调用 API7 企业版 API 来发送通知、更新数据或触发其他操作。
8. Token 更新和管理
为增强安全性,生产环境的 Token 应定期更新,例如每 90 天更新一次,并妥善存储新的 Token。你可以在 API7 企业版控制台执行 Token 更新操作。更新 Token 后,旧 Token 会立即失效。
总结
在企业环境中,尤其是管理多平台代码和集成复杂系统时,Token 的作用尤为突出。企业可以使用 Token 实现 API7 企业版与自有系统的无缝集成,进而实施自动化工作流,提高研发效率并增强系统间的数据交换能力。