为 API 配置限流
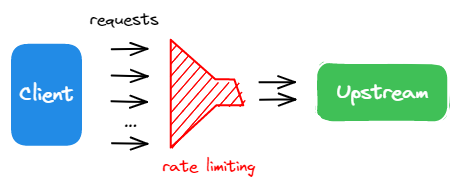
限流控制发送到 API 后端的请求数量。这可以保护后端免受过量流量影响,包括正常流量和非预期流量(网络爬虫、DDoS 攻击),这些流量可能导致运行效率降低和成本增加。
本指南介绍如何配置限流,以控制一段时间内发送到上游节点的请求。
前提条件
为所有服务配置限流(不推荐)
不应在全局配置限流插件,因为不同的 API 通常需要不同的限流配额。如果你在全局(全局规则)和局部(路由)配置了相同的插件,API7 网关会依次执行这两个插件实例。
为单个路由配置限流
限制请求总数
本节为路由配置限流,仅允许在 60 秒内发送 3 个请求。超出限制时,向消费者返回 429 状态码。
- 控制台
- ADC
- Ingress Controller
- 从侧边栏选择网关组的已发布服务,然后点击要修改的服务,例如版本为
1.0.0的httpbin。 - 在已发布服务下,从侧边栏选择路由。
- 选择目标路由,例如
get-ip。 - 在插件字段中点击新增插件。
- 搜索
limit-count插件,然后点击新增。 - 在对话框中,执行以下操作:
-
将以下配置添加到 JSON 编辑器:
{"count": 3,"time_window": 60,"key_type": "var","key": "remote_addr","rejected_code": 429,"rejected_msg": "Too many requests","policy": "local","allow_degradation": false,"show_limit_quota_header": true}
如果你希望从 Secret 提供商引用密钥,请参阅引用 HashiCorp Vault 中的密钥和引用 AWS Secrets Manager 中的密钥,并改用以下包含密钥引用的配置:
{
 "count": 3,
 "time_window": 60,
 "key_type": "var",
     "key": "remote_addr",
 "rejected_code": 429,
 "rejected_msg": "Too many requests",
 "policy": "redis",
 "redis_host": "127.0.0.1",
 "redis_port": 6379,
 "redis_username": "$secret://vault/my-vault/redis/username",
 "redis_password": "$secret://vault/my-vault/redis/password",
 "redis_database": 1,
 "redis_timeout": 1001,
 "allow_degradation": false,
 "show_limit_quota_header": true
}
- 点击新增。
以下互动演示介绍如何限制请求数量。点击并按照步骤操作,可以进一步了解如何在 API7 Enterprise 中使用该功能。
要使用 ADC 配置路由,请创建以下配置:
services:
  - name: httpbin
    upstream:
      name: default
      scheme: http
      nodes:
        - host: httpbin.org
          port: 80
          weight: 100
    routes:
      - uris:
          - /ip
        name: get-ip
        methods:
          - GET
        plugins:
          limit-count:
            _meta:
              disable: false
            count: 3
            time_window: 60
            key_type: var
            key: remote_addr
            policy: local
            rejected_code: 429
            rejected_msg: Too many requests
            allow_degradation: false
            show_limit_quota_header: true
将配置同步到 API7 Enterprise:
adc sync -f adc.yaml
API7 Ingress Controller 目前不支持在单个路由上启用插件。你可以改为创建一个新服务,并在服务上启用限流插件。
为路由创建 Kubernetes 清单文件(同时也会创建服务),并启用 limit-count:
- Gateway API
- APISIX CRD
apiVersion: apisix.apache.org/v1alpha1
kind: PluginConfig
metadata:
  namespace: api7
  name: limit-count-plugin-config
spec:
  plugins:
    - name: limit-count
      config:
        count: 3
        time_window: 60
        key_type: var
        key: remote_addr
        rejected_code: 429
        rejected_msg: "Too many requests"
        policy: local
        allow_degradation: false
        show_limit_quota_header: true
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  namespace: api7
  name: get-ip
spec:
  parentRefs:
  - name: apisix
  rules:
  - matches:
    - path:
        type: Exact
        value: /ip
    filters:
    - type: ExtensionRef
      extensionRef:
        group: apisix.apache.org
        kind: PluginConfig
        name: limit-count-plugin-config
    backendRefs:
    - name: httpbin
      port: 80
apiVersion: apisix.apache.org/v2
kind: ApisixRoute
metadata:
  namespace: api7
  name: httpbin
spec:
  ingressClassName: apisix
  http:
    - name: get-ip
      match:
        paths:
          - /ip
      backends:
        - serviceName: httpbin
          servicePort: 80
      plugins:
        - name: limit-count
          enable: true
          config:
            count: 3
            time_window: 60
            key_type: var
            key: remote_addr
            rejected_code: 429
            rejected_msg: "Too many requests"
            policy: local
            allow_degradation: false
            show_limit_quota_header: true
将配置应用到集群:
kubectl apply -f httpbin-route-rate-limiting.yaml
验证
要进行验证,请连续发送五个请求:
resp=$(seq 5 | xargs -I{} curl "http://127.0.0.1:9080/ip" -o /dev/null -s -w "%{http_code}\n") && \
  count_200=$(echo "$resp" | grep "200" | wc -l) && \
  count_429=$(echo "$resp" | grep "429" | wc -l) && \
  echo "200": $count_200, "429": $count_429
你应该会看到以下响应,表明 5 个请求中有 3 个请求成功(状态码 200),其余请求被拒绝(状态码 429)。
200: 3, 429: 2
限制每秒请求数
本节为路由配置限流,仅允许每秒发送 1 个请求。每秒请求数在 1 到 3 之间时,请求会被延迟或限速。每秒请求数超过 3 时,返回 429 状态码。
- 控制台
- ADC
- Ingress Controller
- 从侧边栏选择网关组的已发布服务,然后选择要修改的服务,例如版本为
1.0.0的httpbin。 - 在已发布服务下,从侧边栏选择路由。
- 选择目标路由,例如
get-ip。 - 在插件字段中点击新增插件。
- 搜索
limit-req插件,然后点击新增。 - 在对话框中,执行以下操作:
-
将以下配置添加到 JSON 编辑器:
{"rate": 1,"burst": 2,"key_type": "var","key": "remote_addr","rejected_code": 429,"rejected_msg": "Requests are too frequent, please try again later."} -
点击新增。
要使用 ADC 配置路由,请创建以下配置:
services:
  - name: httpbin
    upstream:
      name: default
      scheme: http
      nodes:
        - host: httpbin.org
          port: 80
          weight: 100
    routes:
      - uris:
          - /ip
        name: get-ip
        methods:
          - GET
        plugins:
          limit-req:
            _meta:
              disable: false
            rate: 1
            burst: 2
            key_type: var
            key: remote_addr
            rejected_code: 429
            rejected_msg: Requests are too frequent, please try again later.
将配置同步到 API7 网关:
adc sync -f adc.yaml
API7 Ingress Controller 目前不支持在单个路由上启用插件。你可以改为创建一个新服务,并在服务上启用限流插件。
为路由创建 Kubernetes 清单文件(同时也会创建服务),并启用 limit-req:
- Gateway API
- APISIX CRD
apiVersion: apisix.apache.org/v1alpha1
kind: PluginConfig
metadata:
  namespace: api7
  name: limit-req-plugin-config
spec:
  plugins:
    - name: limit-req
      config:
        rate: 1
        burst: 2
        key_type: var
        key: remote_addr
        rejected_code: 429
        rejected_msg: "Requests are too frequent, please try again later."
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  namespace: api7
  name: get-ip
spec:
  parentRefs:
  - name: apisix
  rules:
  - matches:
    - path:
        type: Exact
        value: /ip
    filters:
    - type: ExtensionRef
      extensionRef:
        group: apisix.apache.org
        kind: PluginConfig
        name: limit-req-plugin-config
    backendRefs:
    - name: httpbin
      port: 80
apiVersion: apisix.apache.org/v2
kind: ApisixRoute
metadata:
  namespace: api7
  name: httpbin
spec:
  ingressClassName: apisix
  http:
    - name: get-ip
      match:
        paths:
          - /ip
      backends:
        - serviceName: httpbin
          servicePort: 80
      plugins:
        - name: limit-req
          enable: true
          config:
            rate: 1
            burst: 2
            key_type: var
            key: remote_addr
            rejected_code: 429
            rejected_msg: "Requests are too frequent, please try again later."
将配置应用到集群:
kubectl apply -f httpbin-route-rate-limiting.yaml
验证
要进行验证,请向路由发送三个请求:
resp=$(seq 3 | xargs -I{} curl -i "http://127.0.0.1:9080/ip" -o /dev/null -s -w "%{http_code}\n") && \
  count_200=$(echo "$resp" | grep "200" | wc -l) && \
  count_429=$(echo "$resp" | grep "429" | wc -l) && \
  echo "200 responses: $count_200 ; 429 responses: $count_429"
你很可能会看到三个请求都成功:
200 responses: 3 ; 429 responses: 0
将插件配置中的 burst 更新为 0,然后向路由发送三个请求:
resp=$(seq 3 | xargs -I{} curl -i "http://127.0.0.1:9080/ip" -o /dev/null -s -w "%{http_code}\n") && \
  count_200=$(echo "$resp" | grep "200" | wc -l) && \
  count_429=$(echo "$resp" | grep "429" | wc -l) && \
  echo "200 responses: $count_200 ; 429 responses: $count_429"
你应该会看到类似以下内容的响应,表明超出速率限制的请求已被拒绝:
200 responses: 1 ; 429 responses: 2
为消费者配置限流
以下示例演示如何为普通消费者和匿名消费者配置不同的限流策略。匿名消费者无需身份认证,且配额较少。本示例使用 Key Auth 插件进行身份认证,但也可以通过 Basic Auth 插件、JWT Auth 插件和 HMAC Auth 插件配置匿名消费者。
新增普通消费者
创建具有 Key Authentication 凭据的普通消费者 Alice,并配置 Limit Count 插件,允许在 60 秒窗口内使用 3 个请求的配额:
- 控制台
- ADC
- Ingress Controller
- 从侧边栏选择网关组的消费者。
- 点击新增消费者。
- 在对话框中,执行以下操作:
- 在名称字段中输入
Alice。 - 点击新增。
- 在凭据选项卡下,点击新增 Key Authentication 凭据。
- 在对话框中,执行以下操作:
- 在名称字段中输入
alice-key。 - 在 Key 字段中选择手动输入,然后输入
alice-key。- 如果你希望选择从 Secret 提供商引用,请参阅引用 HashiCorp Vault 中的密钥或引用 AWS Secrets Manager 中的密钥。
- 点击新增。
- 进入插件选项卡,点击新增插件。
- 搜索
limit-count插件,然后点击新增。 - 在对话框中,执行以下操作:
-
将以下配置添加到 JSON 编辑器:
{"count": 3,"time_window": 60,"key_type": "var","key": "remote_addr","rejected_code": 429,"rejected_msg": "Too many requests","policy": "local","allow_degradation": false,"show_limit_quota_header": true} -
点击新增。
要使用 ADC 创建消费者,请创建以下配置:
consumers:
  - username: Alice
    credentials:
      - name: alice-key
        type: key-auth
        config:
          key: alice-key
    plugins:
      limit-count:
        allow_degradation: false
        count: 3
        key: remote_addr
        key_type: var
        policy: local
        rejected_code: 429
        rejected_msg: Too many requests
        show_limit_quota_header: true
        time_window: 60
将配置同步到 API7 Enterprise:
adc sync -f adc-reg-consumer.yaml
为使用 Key Authentication 的消费者 alice 创建 Kubernetes 清单文件,包含一个主密钥和一个备用密钥:
- Gateway API
- APISIX CRD
apiVersion: apisix.apache.org/v1alpha1
kind: Consumer
metadata:
  namespace: api7
  name: alice
spec:
  gatewayRef:
    name: apisix
  credentials:
    - type: key-auth
      name: alice-key
      config:
        key: alice-key
  plugins:
    - name: limit-count
      config:
        count: 3
        time_window: 60
        key: remote_addr
        key_type: var
        policy: local
        rejected_code: 429
        rejected_msg: Too many requests
        show_limit_quota_header: true
        allow_degradation: false
将配置应用到集群:
kubectl apply -f consumer-rate-limit.yaml
ApisixConsumer CRD 目前不支持在消费者上配置插件。
新增匿名消费者
创建匿名消费者 anonymous,并配置 Limit Count 插件,允许在 60 秒窗口内使用 1 个请求的配额:
- 控制台
- ADC
- Ingress Controller
- 从侧边栏选择网关组的消费者。
- 点击新增消费者。
- 在对话框中,执行以下操作:
- 在名称字段中输入
anonymous。 - 点击新增。
- 进入插件选项卡,点击新增插件。
- 搜索
limit-count插件,然后点击新增。 - 在对话框中,执行以下操作:
-
将以下配置添加到 JSON 编辑器:
{"count": 1,"time_window": 60,"key_type": "var","key": "remote_addr","rejected_code": 429,"rejected_msg": "Too many requests","policy": "local","allow_degradation": false,"show_limit_quota_header": true} -
点击新增。
要使用 ADC 创建匿名消费者,请创建以下配置:
consumers:
  - username: anonymous
    plugins:
      limit-count:
        allow_degradation: false
        count: 1
        key: remote_addr
        key_type: var
        policy: local
        rejected_code: 429
        rejected_msg: Too many requests
        show_limit_quota_header: true
        time_window: 60
将配置同步到 API7 Enterprise:
adc sync -f adc-reg-consumer.yaml -f adc-anon-consumer.yaml
再创建一个 Kubernetes 清单文件,配置匿名消费者并启用限流:
- Gateway API
- APISIX CRD
apiVersion: apisix.apache.org/v1alpha1
kind: Consumer
metadata:
  namespace: api7
  name: anonymous
spec:
  gatewayRef:
    name: apisix
  plugins:
    - name: limit-count
      config:
        count: 1
        time_window: 60
        key: remote_addr
        key_type: var
        policy: local
        rejected_code: 429
        rejected_msg: Too many requests
        show_limit_quota_header: true
        allow_degradation: false
将配置应用到集群:
kubectl apply -f anon-consumer-rate-limit.yaml
ApisixConsumer CRD 目前不支持在消费者上配置插件。
配置路由
创建路由并配置 Key Auth 插件,允许匿名消费者 anonymous 绕过身份认证:
- 控制台
- ADC
- Ingress Controller
- 从侧边栏选择网关组的已发布服务,然后点击要修改的服务,例如版本为
1.0.0的httpbin。 - 在已发布服务下,从侧边栏选择路由。
- 选择目标路由,例如
get-ip。 - 在插件字段中点击新增插件。
- 搜索
key-auth插件,然后点击新增。 - 在对话框中,执行以下操作:
-
将以下配置添加到 JSON 编辑器:
{"anonymous_consumer": "anonymous"} -
点击新增。
要使用 ADC 配置路由,请创建以下配置:
services:
  - name: httpbin
    upstream:
      name: default
      scheme: http
      nodes:
        - host: httpbin.org
          port: 80
          weight: 100
    routes:
      - uris:
          - /ip
        name: get-ip
        methods:
          - GET
        plugins:
          key-auth:
            _meta:
              disable: false
            anonymous_consumer: anonymous
将配置同步到 API7 网关:
adc sync -f adc-reg-consumer.yaml -f adc-anon-consumer.yaml -f adc-route.yaml
更新路由清单文件,使用匿名消费者:
- Gateway API
- APISIX CRD
apiVersion: apisix.apache.org/v1alpha1
kind: PluginConfig
metadata:
  namespace: api7
  name: anon-key-auth-plugin-config
spec:
  plugins:
    - name: key-auth
      config:
        anonymous_consumer: api7_anonymous
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  namespace: api7
  name: get-ip
spec:
  parentRefs:
  - name: apisix
  rules:
  - matches:
    - path:
        type: Exact
        value: /ip
    filters:
    - type: ExtensionRef
      extensionRef:
        group: apisix.apache.org
        kind: PluginConfig
        name: anon-key-auth-plugin-config
    backendRefs:
    - name: httpbin
      port: 80
❶ Ingress Controller 创建的实际消费者名称以你的命名空间为前缀。请相应更新 anonymous_consumer 的名称。
将配置应用到集群:
kubectl apply -f anon-rate-limit-route.yaml
ApisixConsumer CRD 目前不支持在消费者上配置插件,因此省略此步骤。
验证
要进行验证,请使用 Alice 的密钥连续发送五个请求:
resp=$(seq 5 | xargs -I{} curl "http://127.0.0.1:9080/ip" -H 'apikey: alice-key' -o /dev/null -s -w "%{http_code}\n") && \
  count_200=$(echo "$resp" | grep "200" | wc -l) && \
  count_429=$(echo "$resp" | grep "429" | wc -l) && \
  echo "200": $count_200, "429": $count_429
你应该会看到以下响应,表明 5 个请求中有 3 个请求成功(状态码 200),其余请求被拒绝(状态码 429)。
200: 3, 429: 2
发送五个匿名请求:
resp=$(seq 5 | xargs -I{} curl "http://127.0.0.1:9080/ip" -o /dev/null -s -w "%{http_code}\n") && \
  count_200=$(echo "$resp" | grep "200" | wc -l) && \
  count_429=$(echo "$resp" | grep "429" | wc -l) && \
  echo "200": $count_200, "429": $count_429
你应该会看到以下响应,表明只有一个请求成功:
200: 1, 429: 4