使用 Microsoft Entra ID(Azure AD)配置单点登录
Microsoft Entra ID(原 Azure AD)是 Microsoft 基于云的身份与访问管理服务。它使组织能够安全地管理和认证用户及设备,确保合适的人员拥有访问公司资源的适当权限。Microsoft Entra ID 提供单点登录(SSO)、多因素认证(MFA)以及与各种第三方应用集成等功能。
本指南将介绍如何将 API7 企业版与 Microsoft Entra ID 集成,以实现 SSO 并配置所需的访问控制。
以下交互式演示将带你初步了解 Microsoft Entra ID 与 API7 企业版的集成。
准备工作
- 安装 API7 企业版。
- 确保网关组中至少有一个网关实例。
- 拥有有效订阅的 Azure 账号。
配置 Azure
注册应用
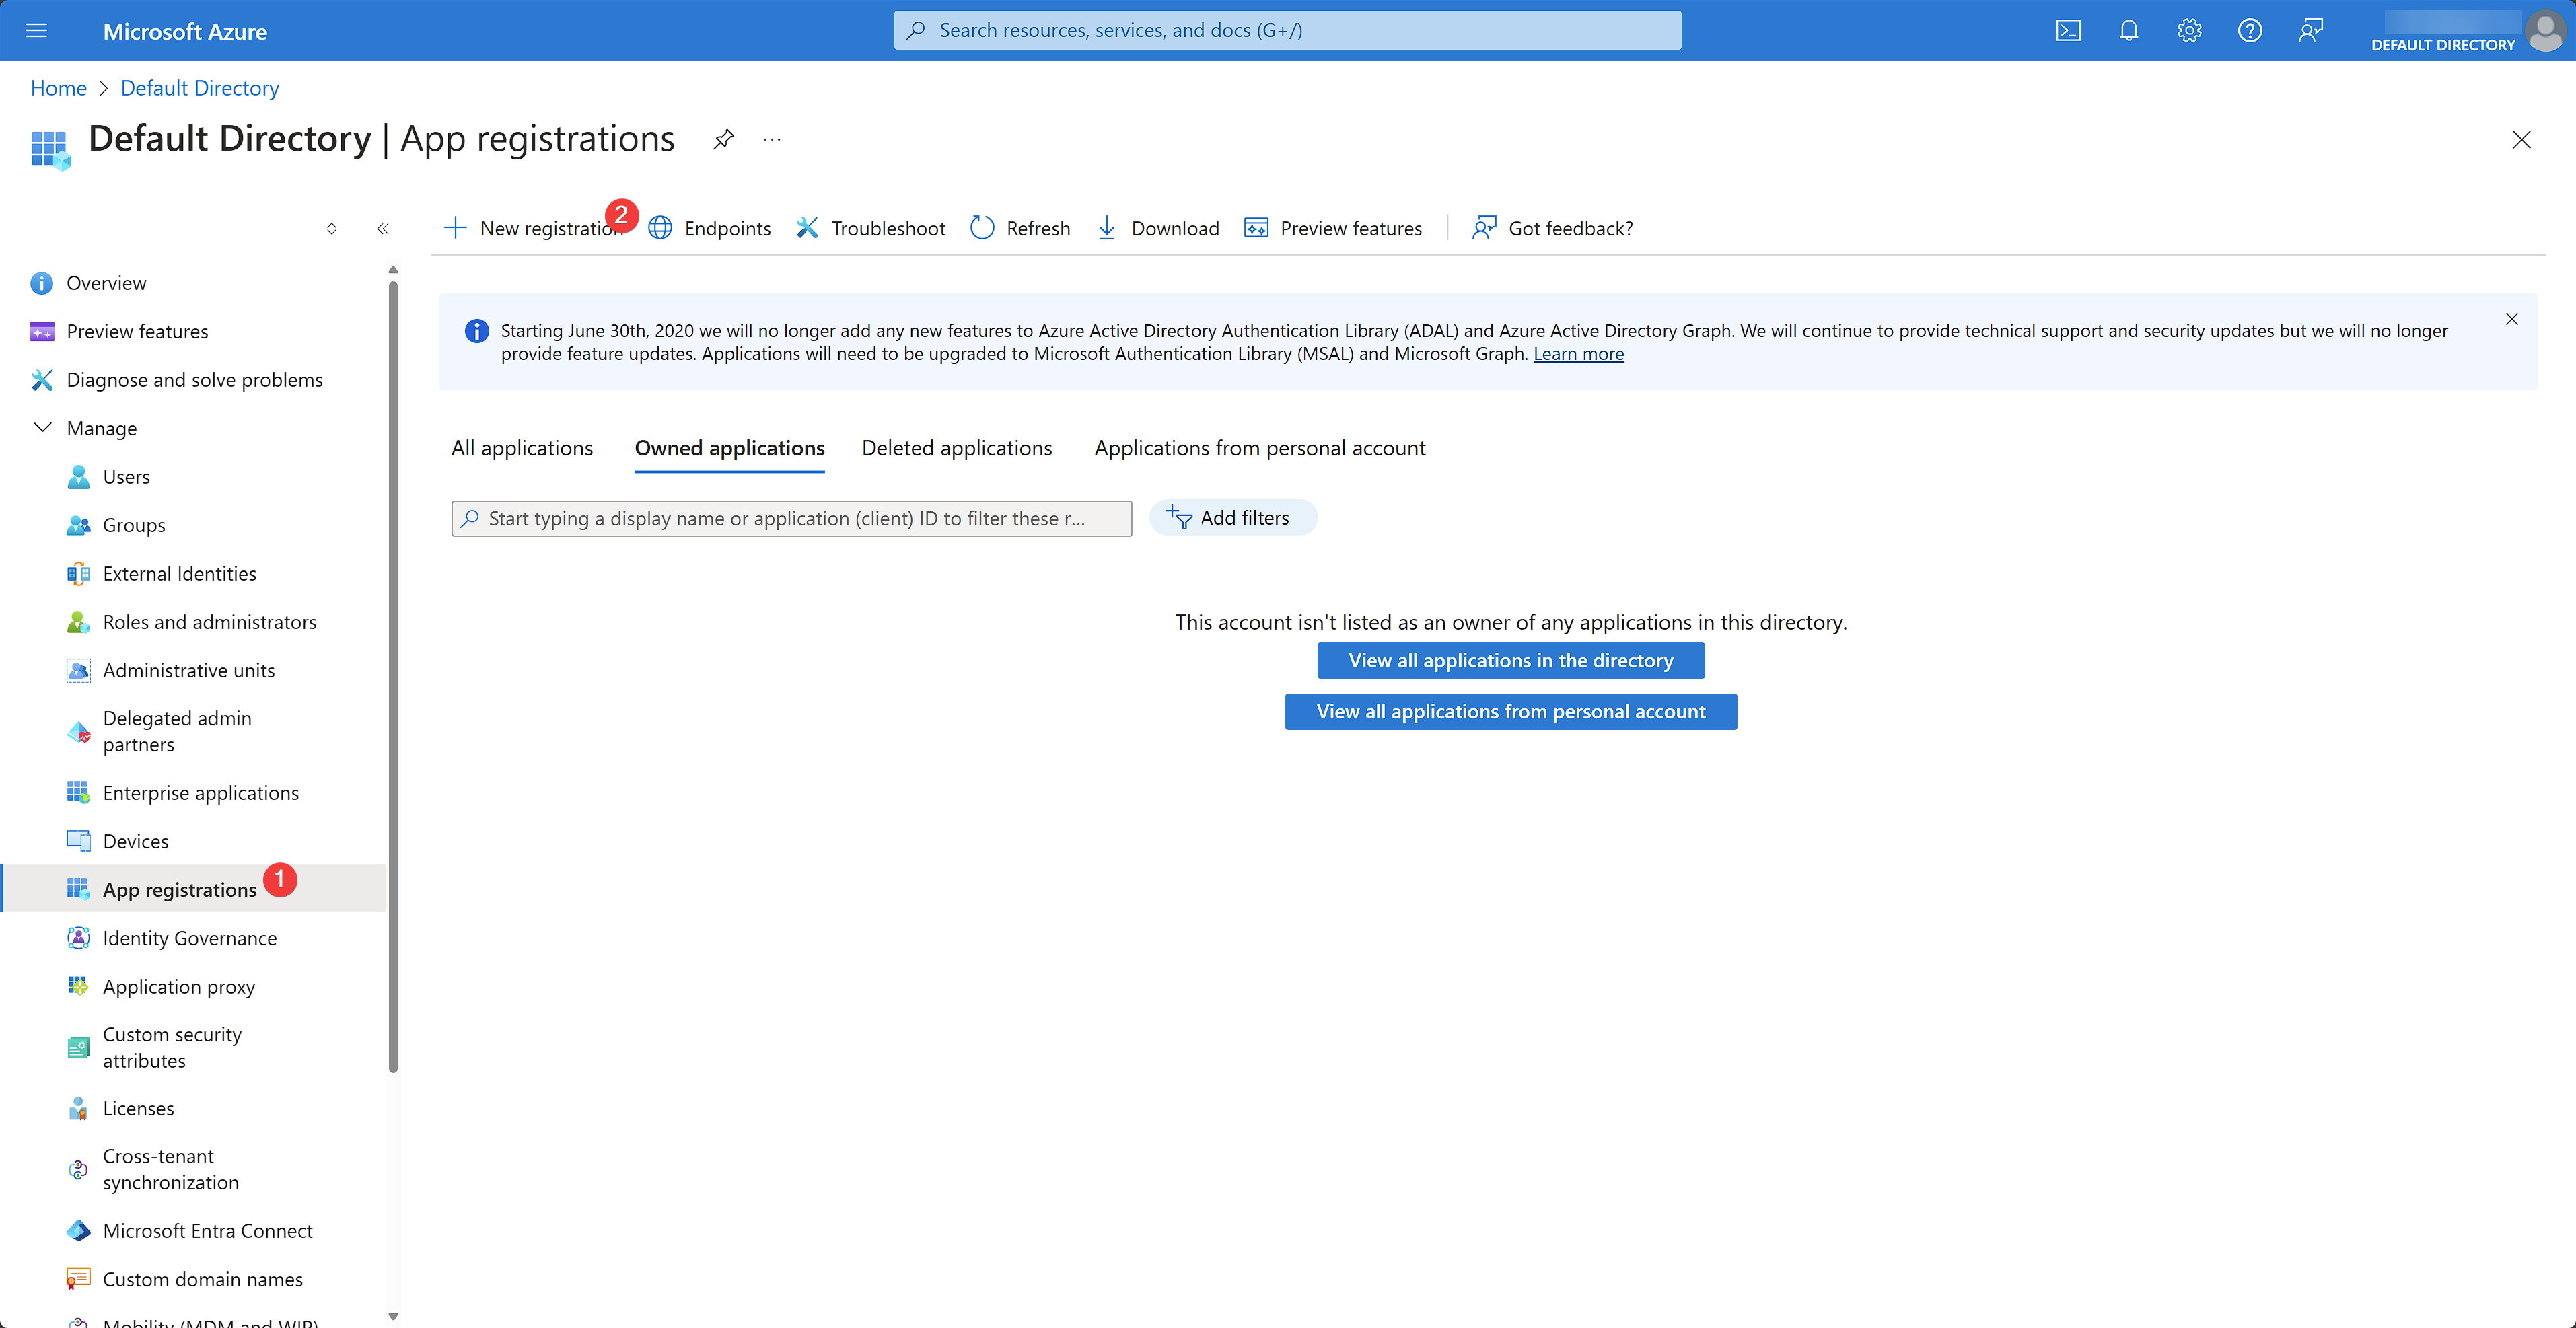
登录 Azure 门户,进入 Microsoft Entra ID,在 Manage 下选择 App registrations,注册新应用:
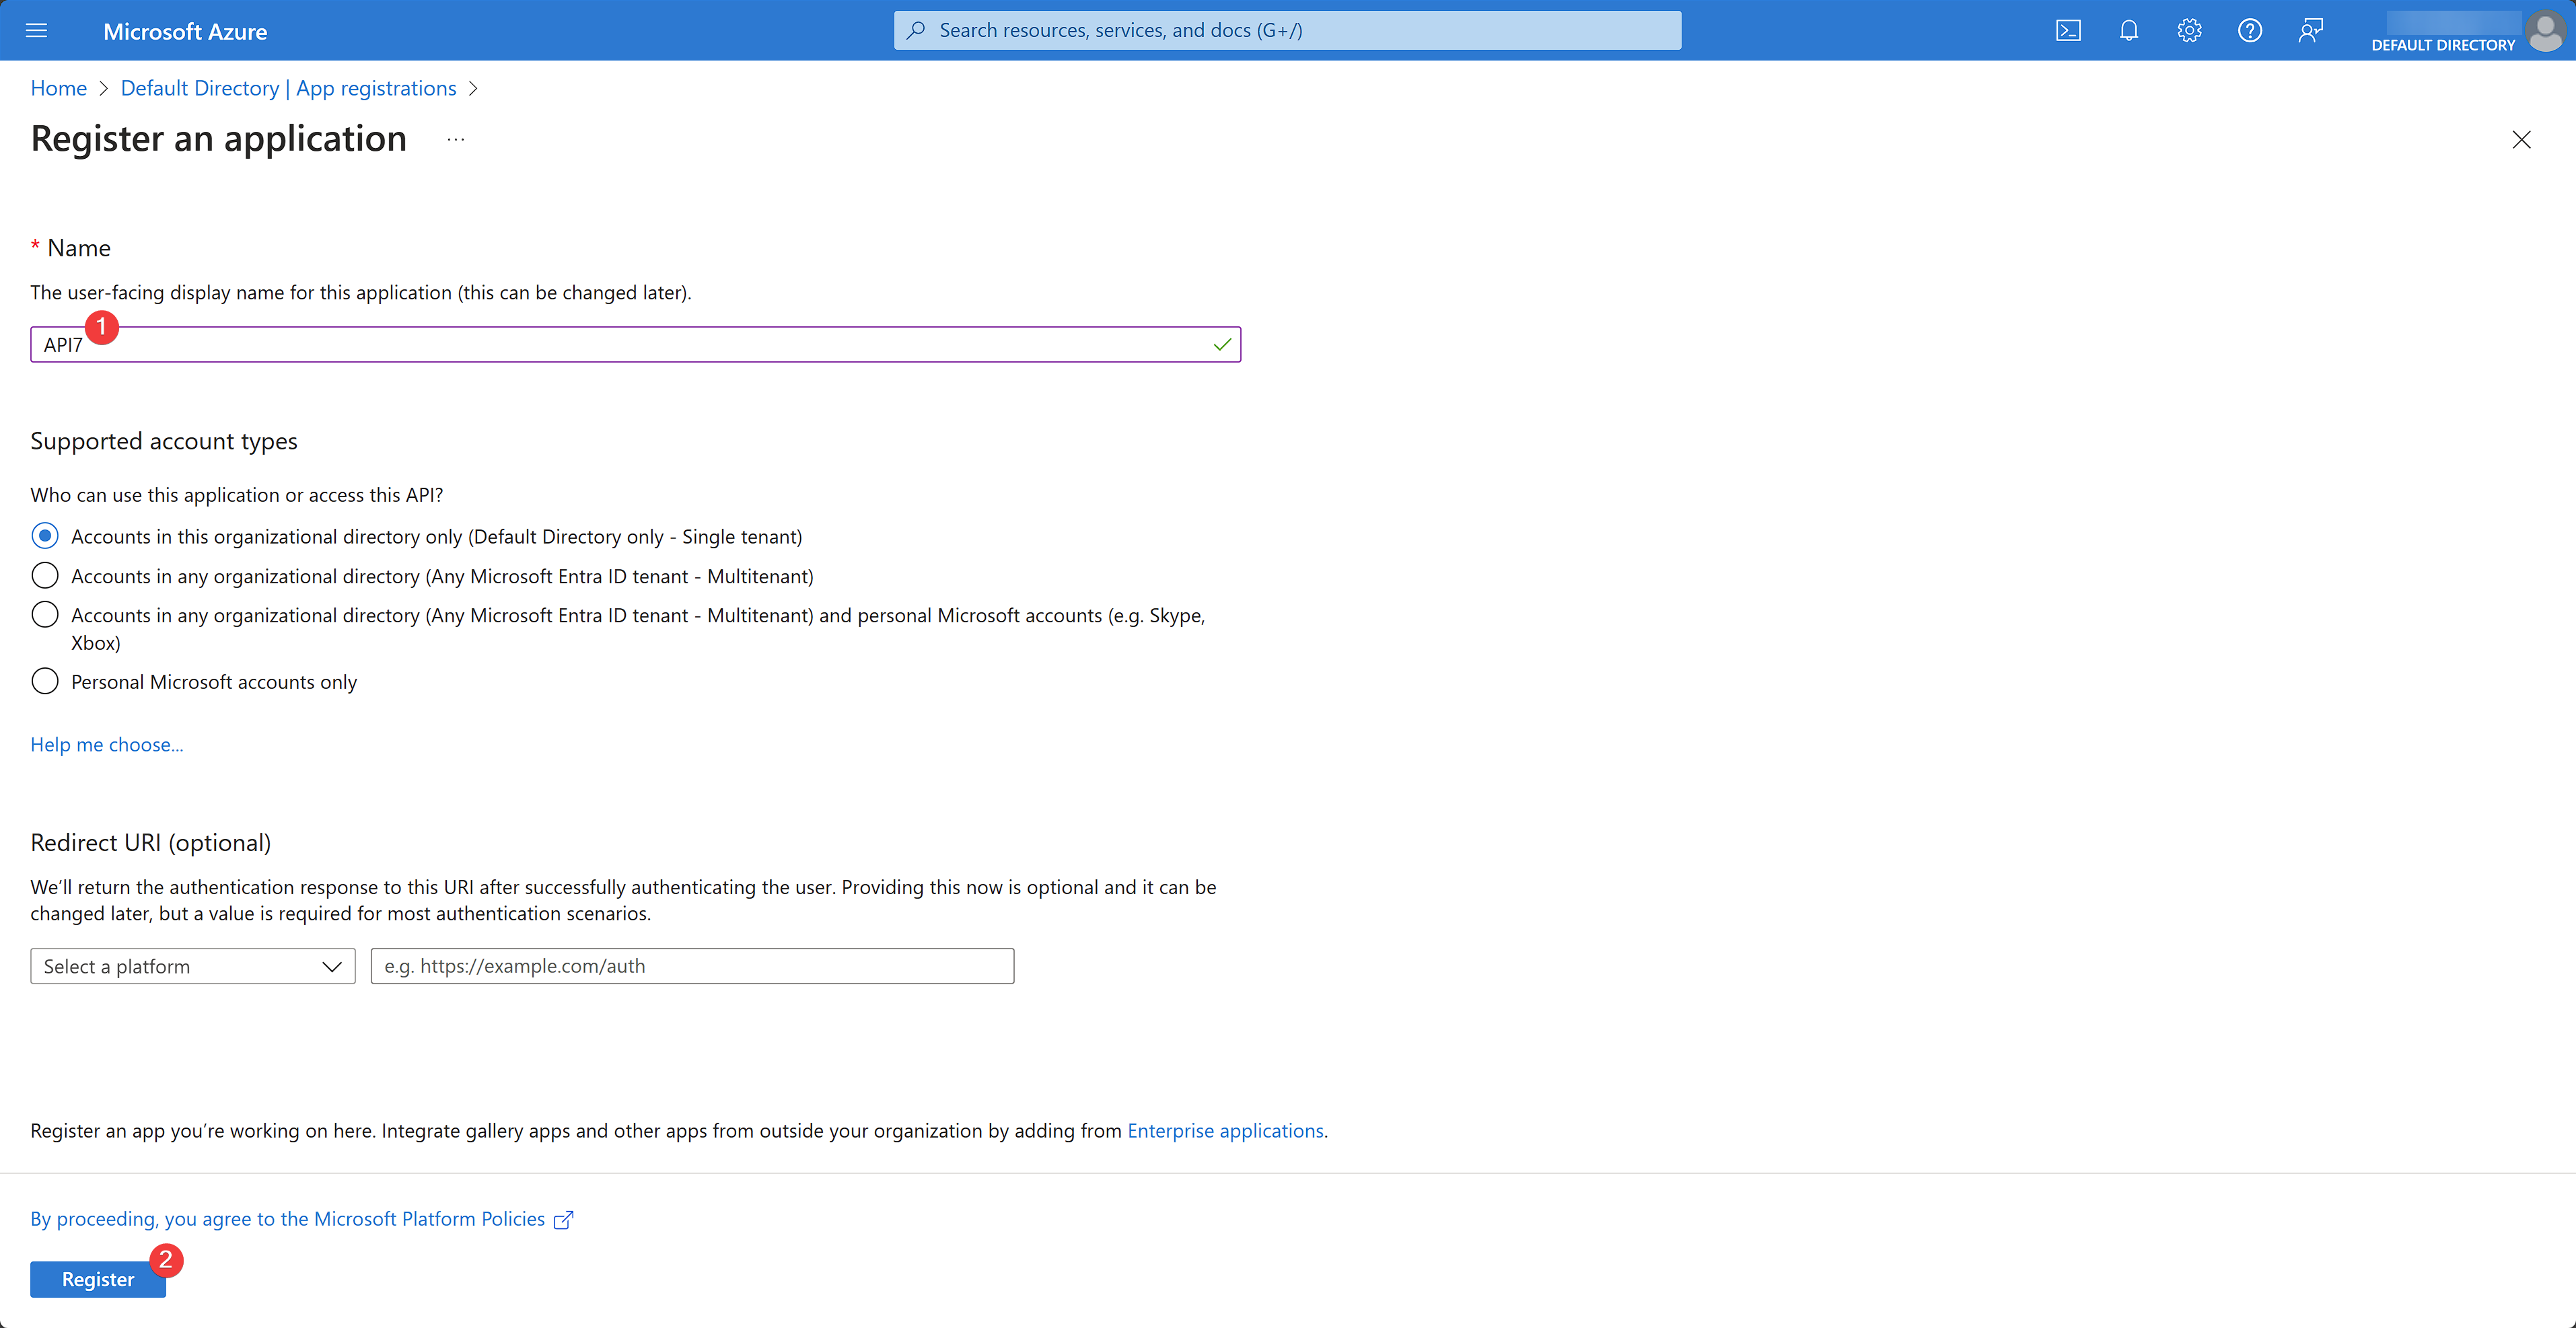
填写应用信息,然后点击 Register:
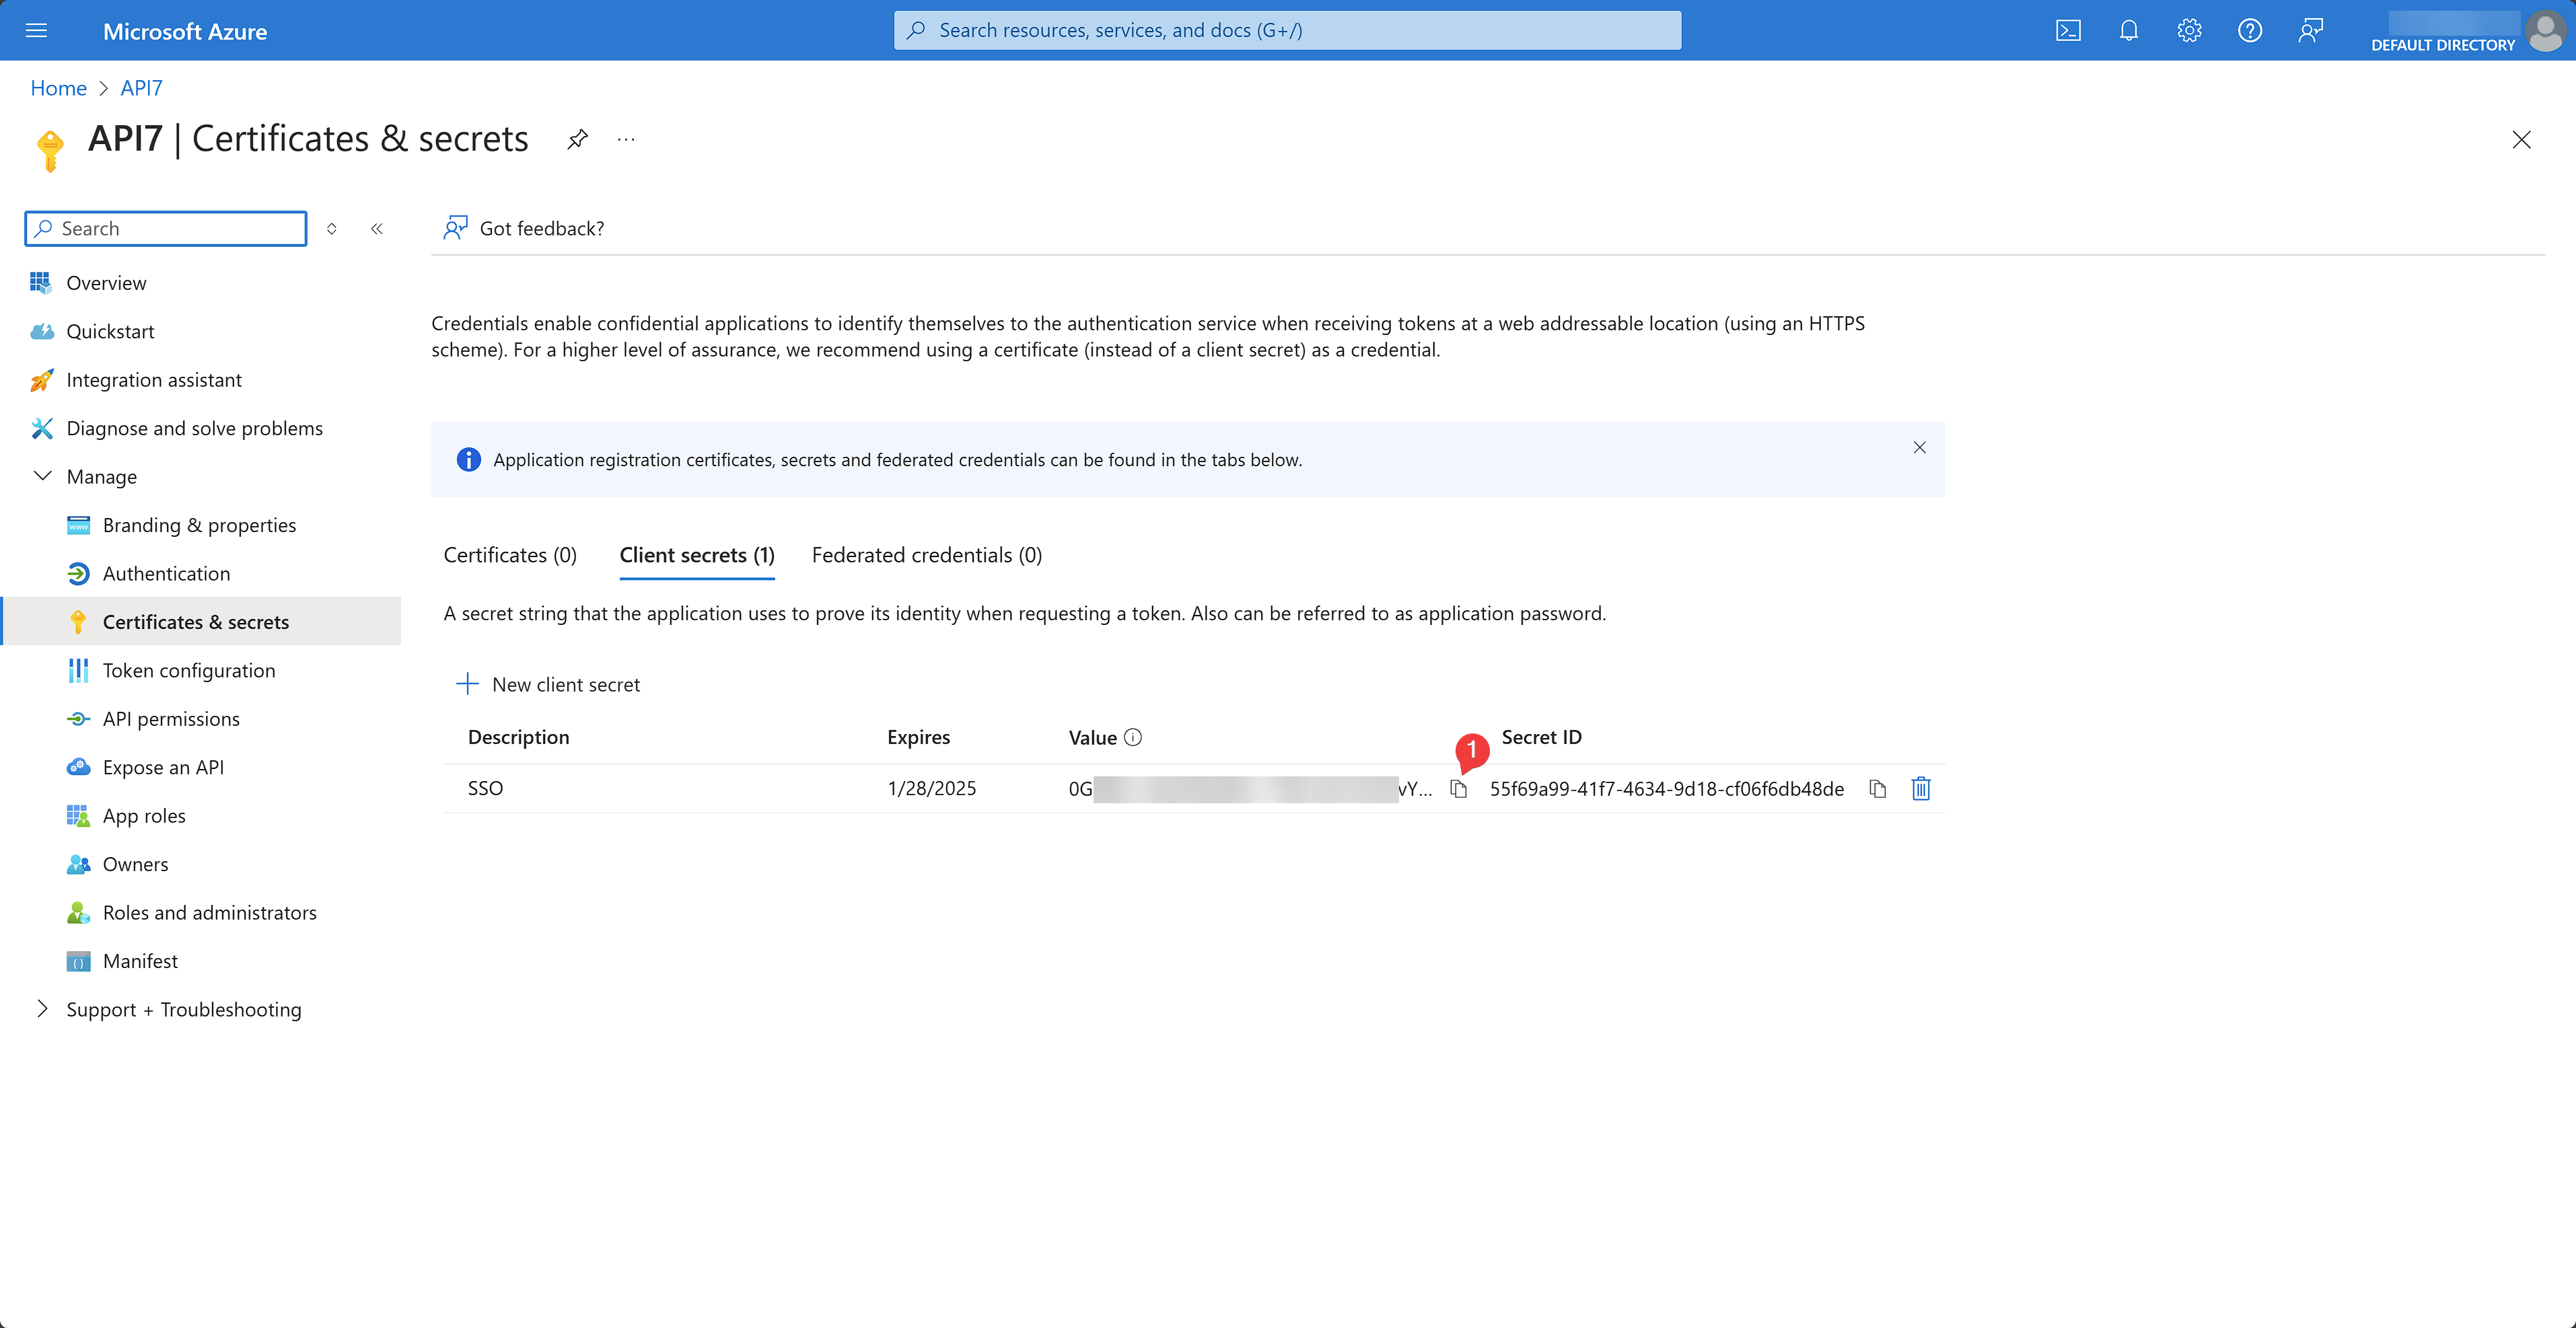
创建应用客户端密钥
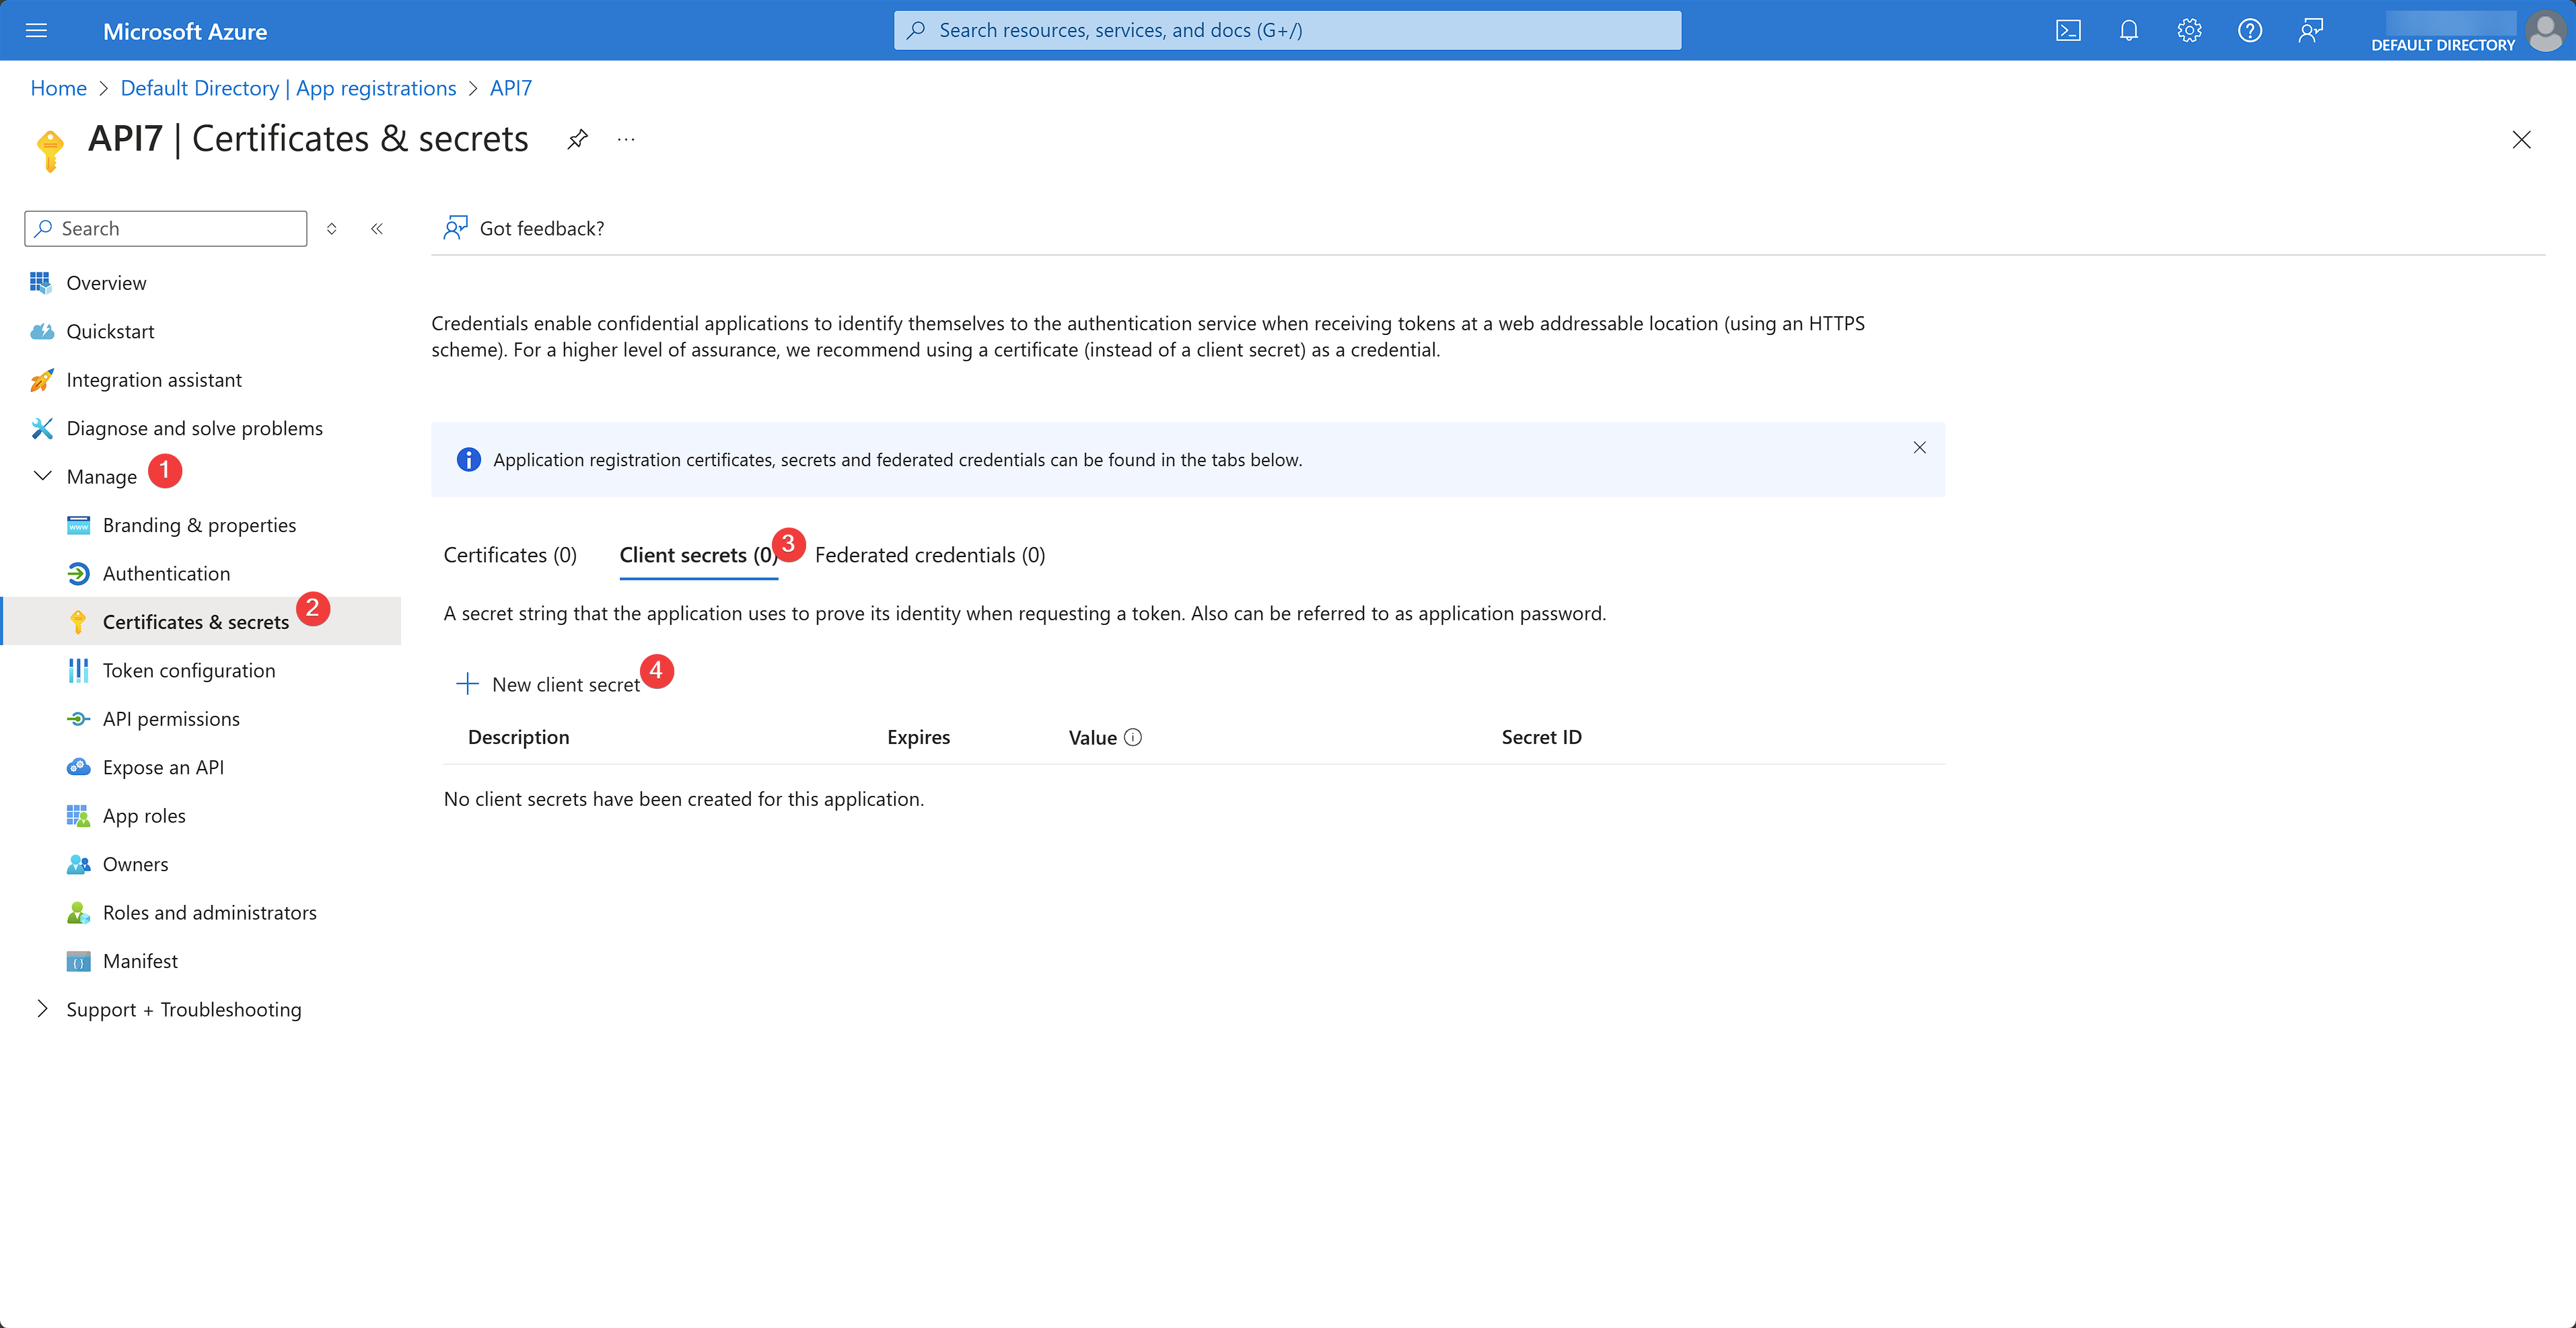
注册应用后,在 Manage 下选择 Certificates & secrets,创建客户端密钥:
填写客户端密钥信息,然后点击 Add:
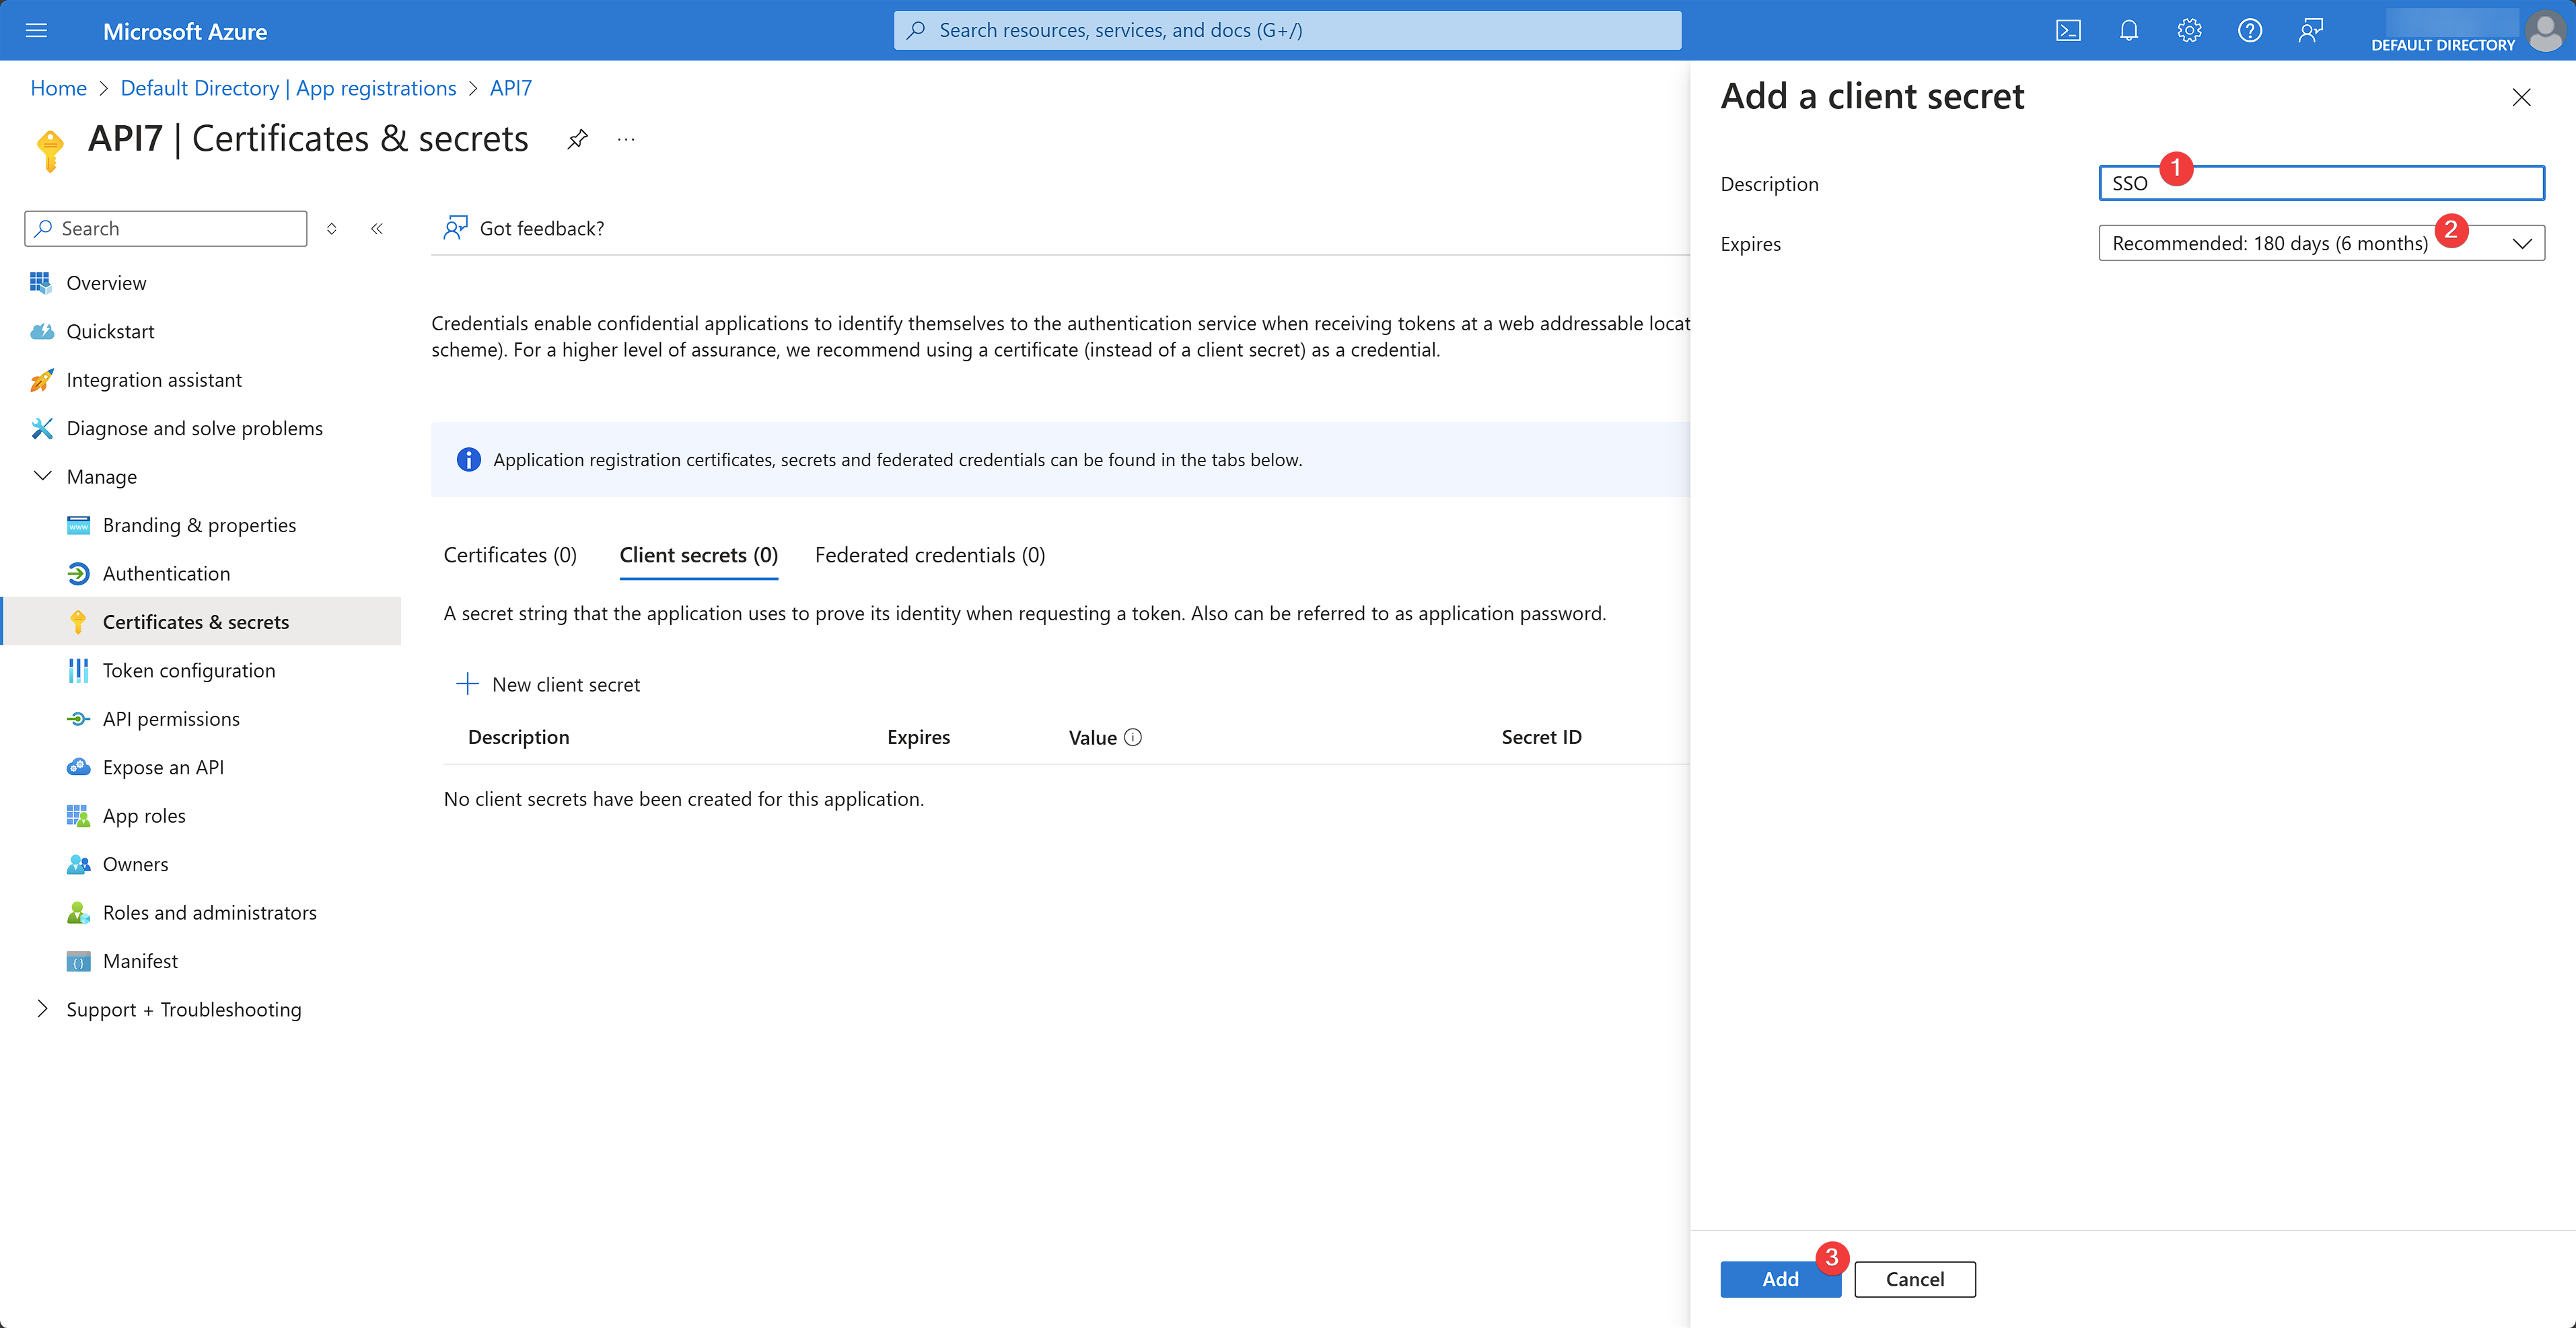
此时应已生成客户端密钥。请将其保存在安全位置,以便稍后配置 API7 企业版时使用。请注意,密钥只能查看一次。
创建应用角色
在 Manage 下选择 App roles,创建名为 SuperAdmin 的应用角色。填写角色信息,然后点击 Apply:
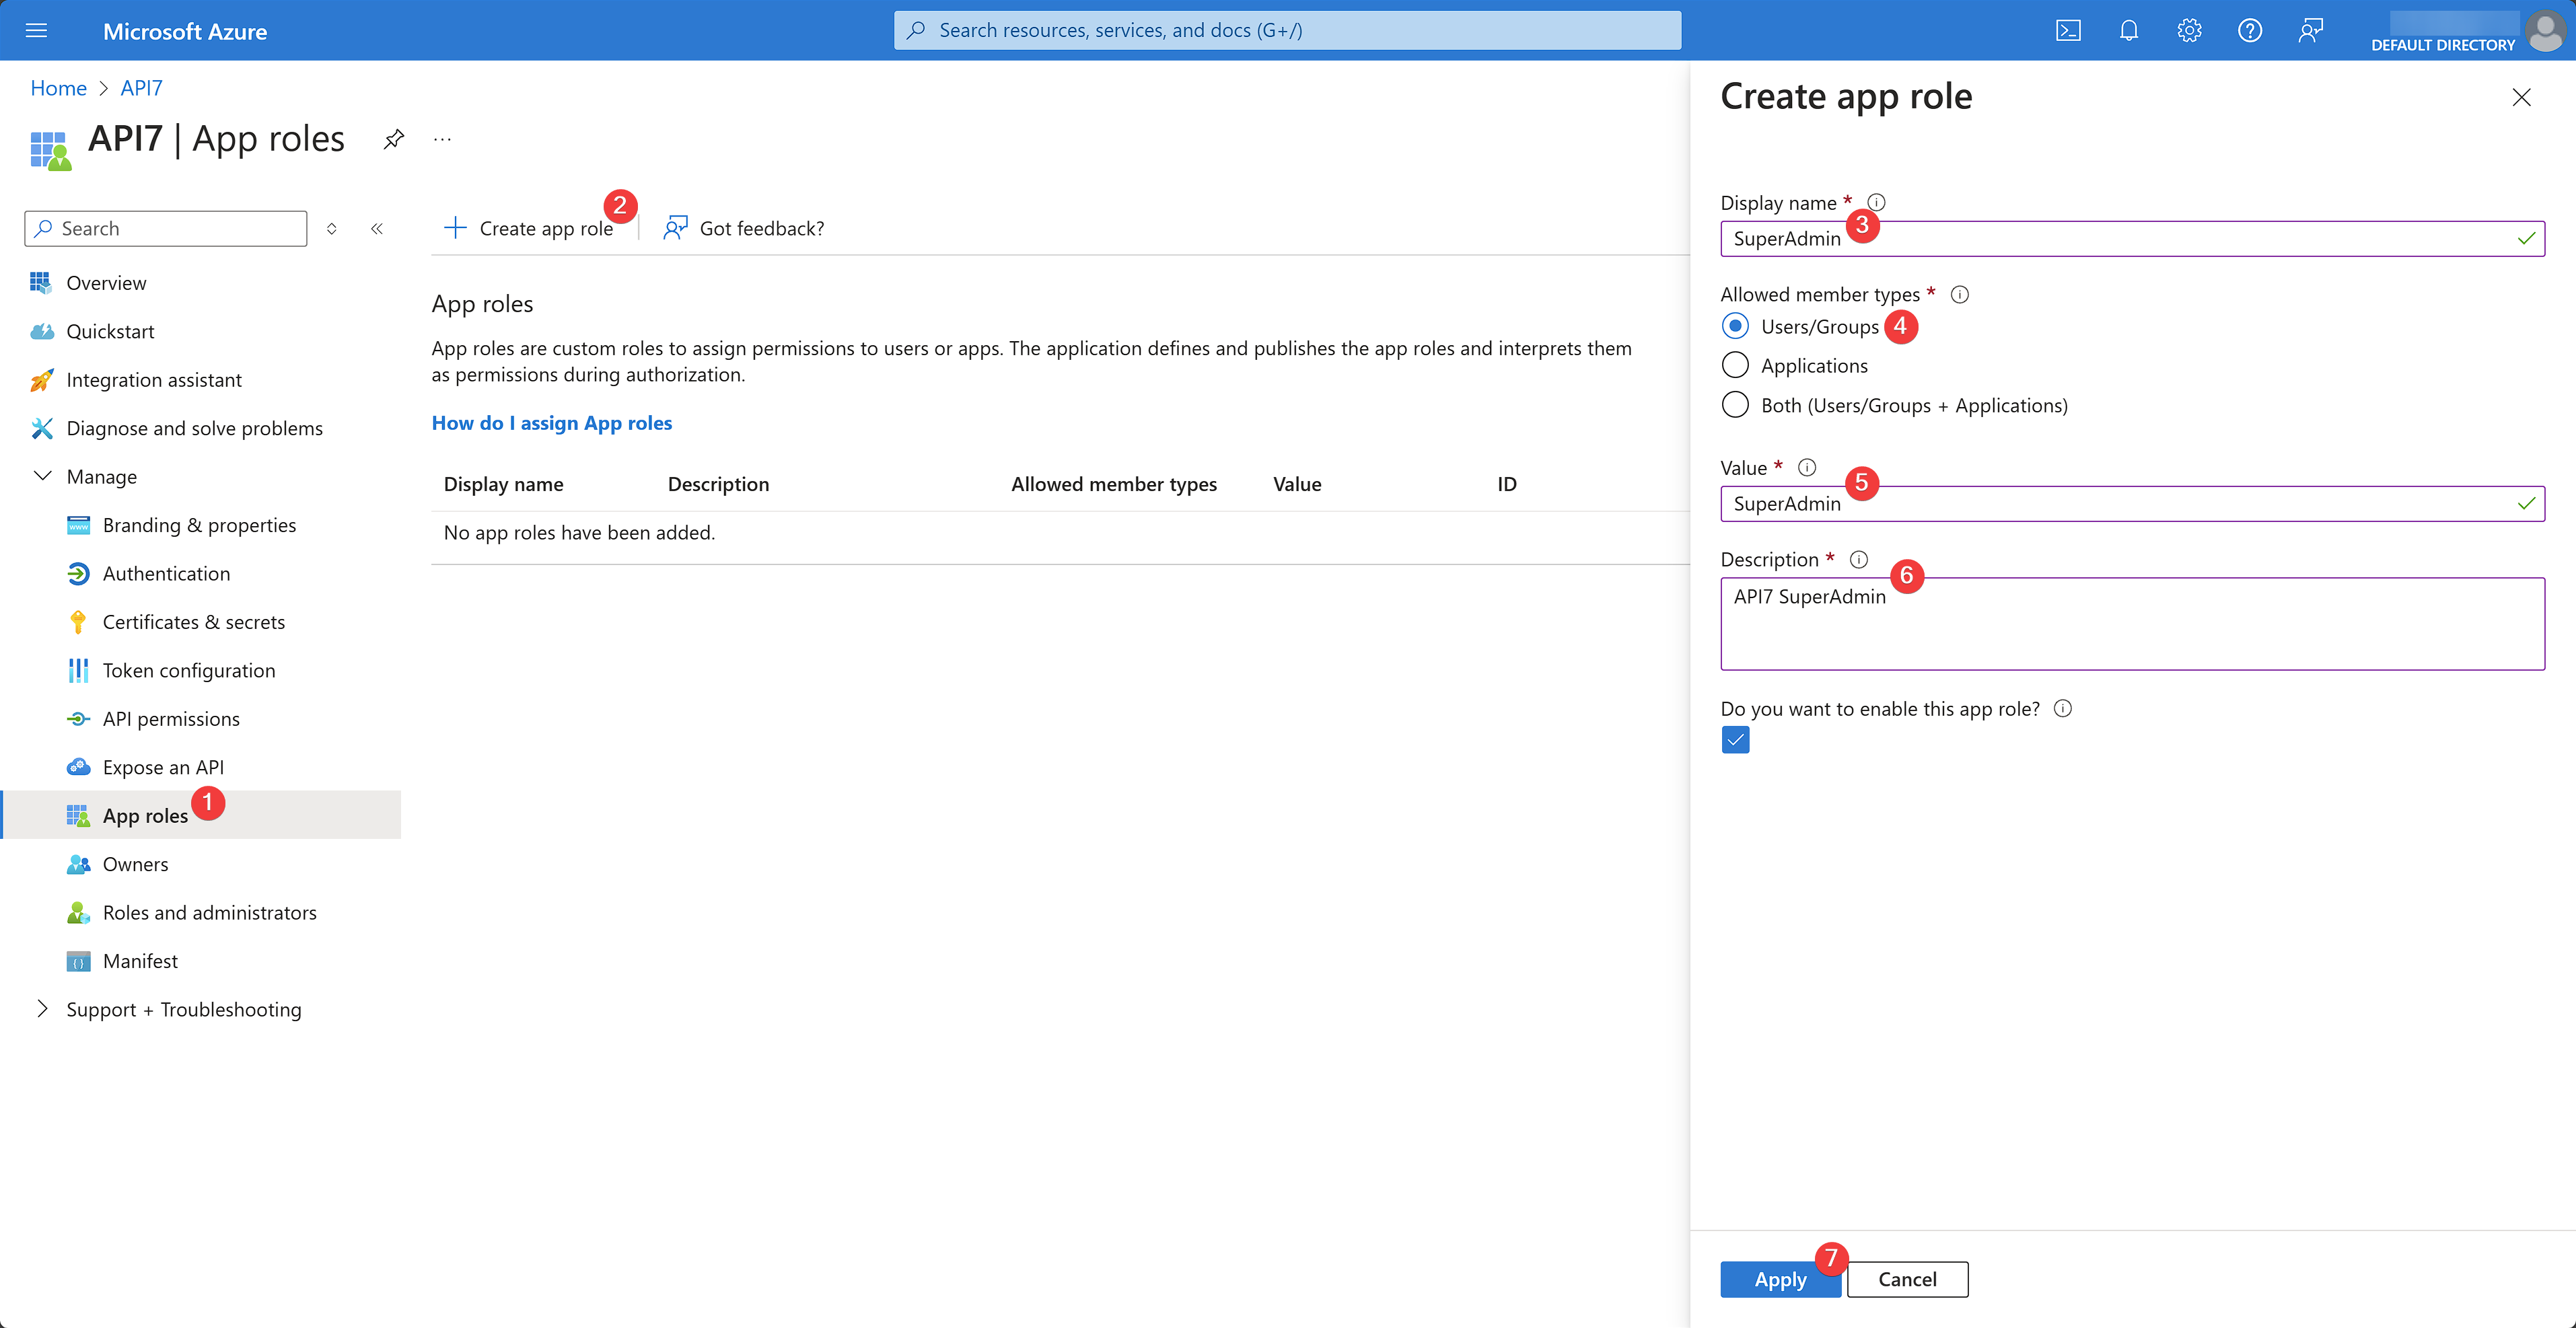
你应能看到已创建并启用的角色。
将应用角色分配给用户
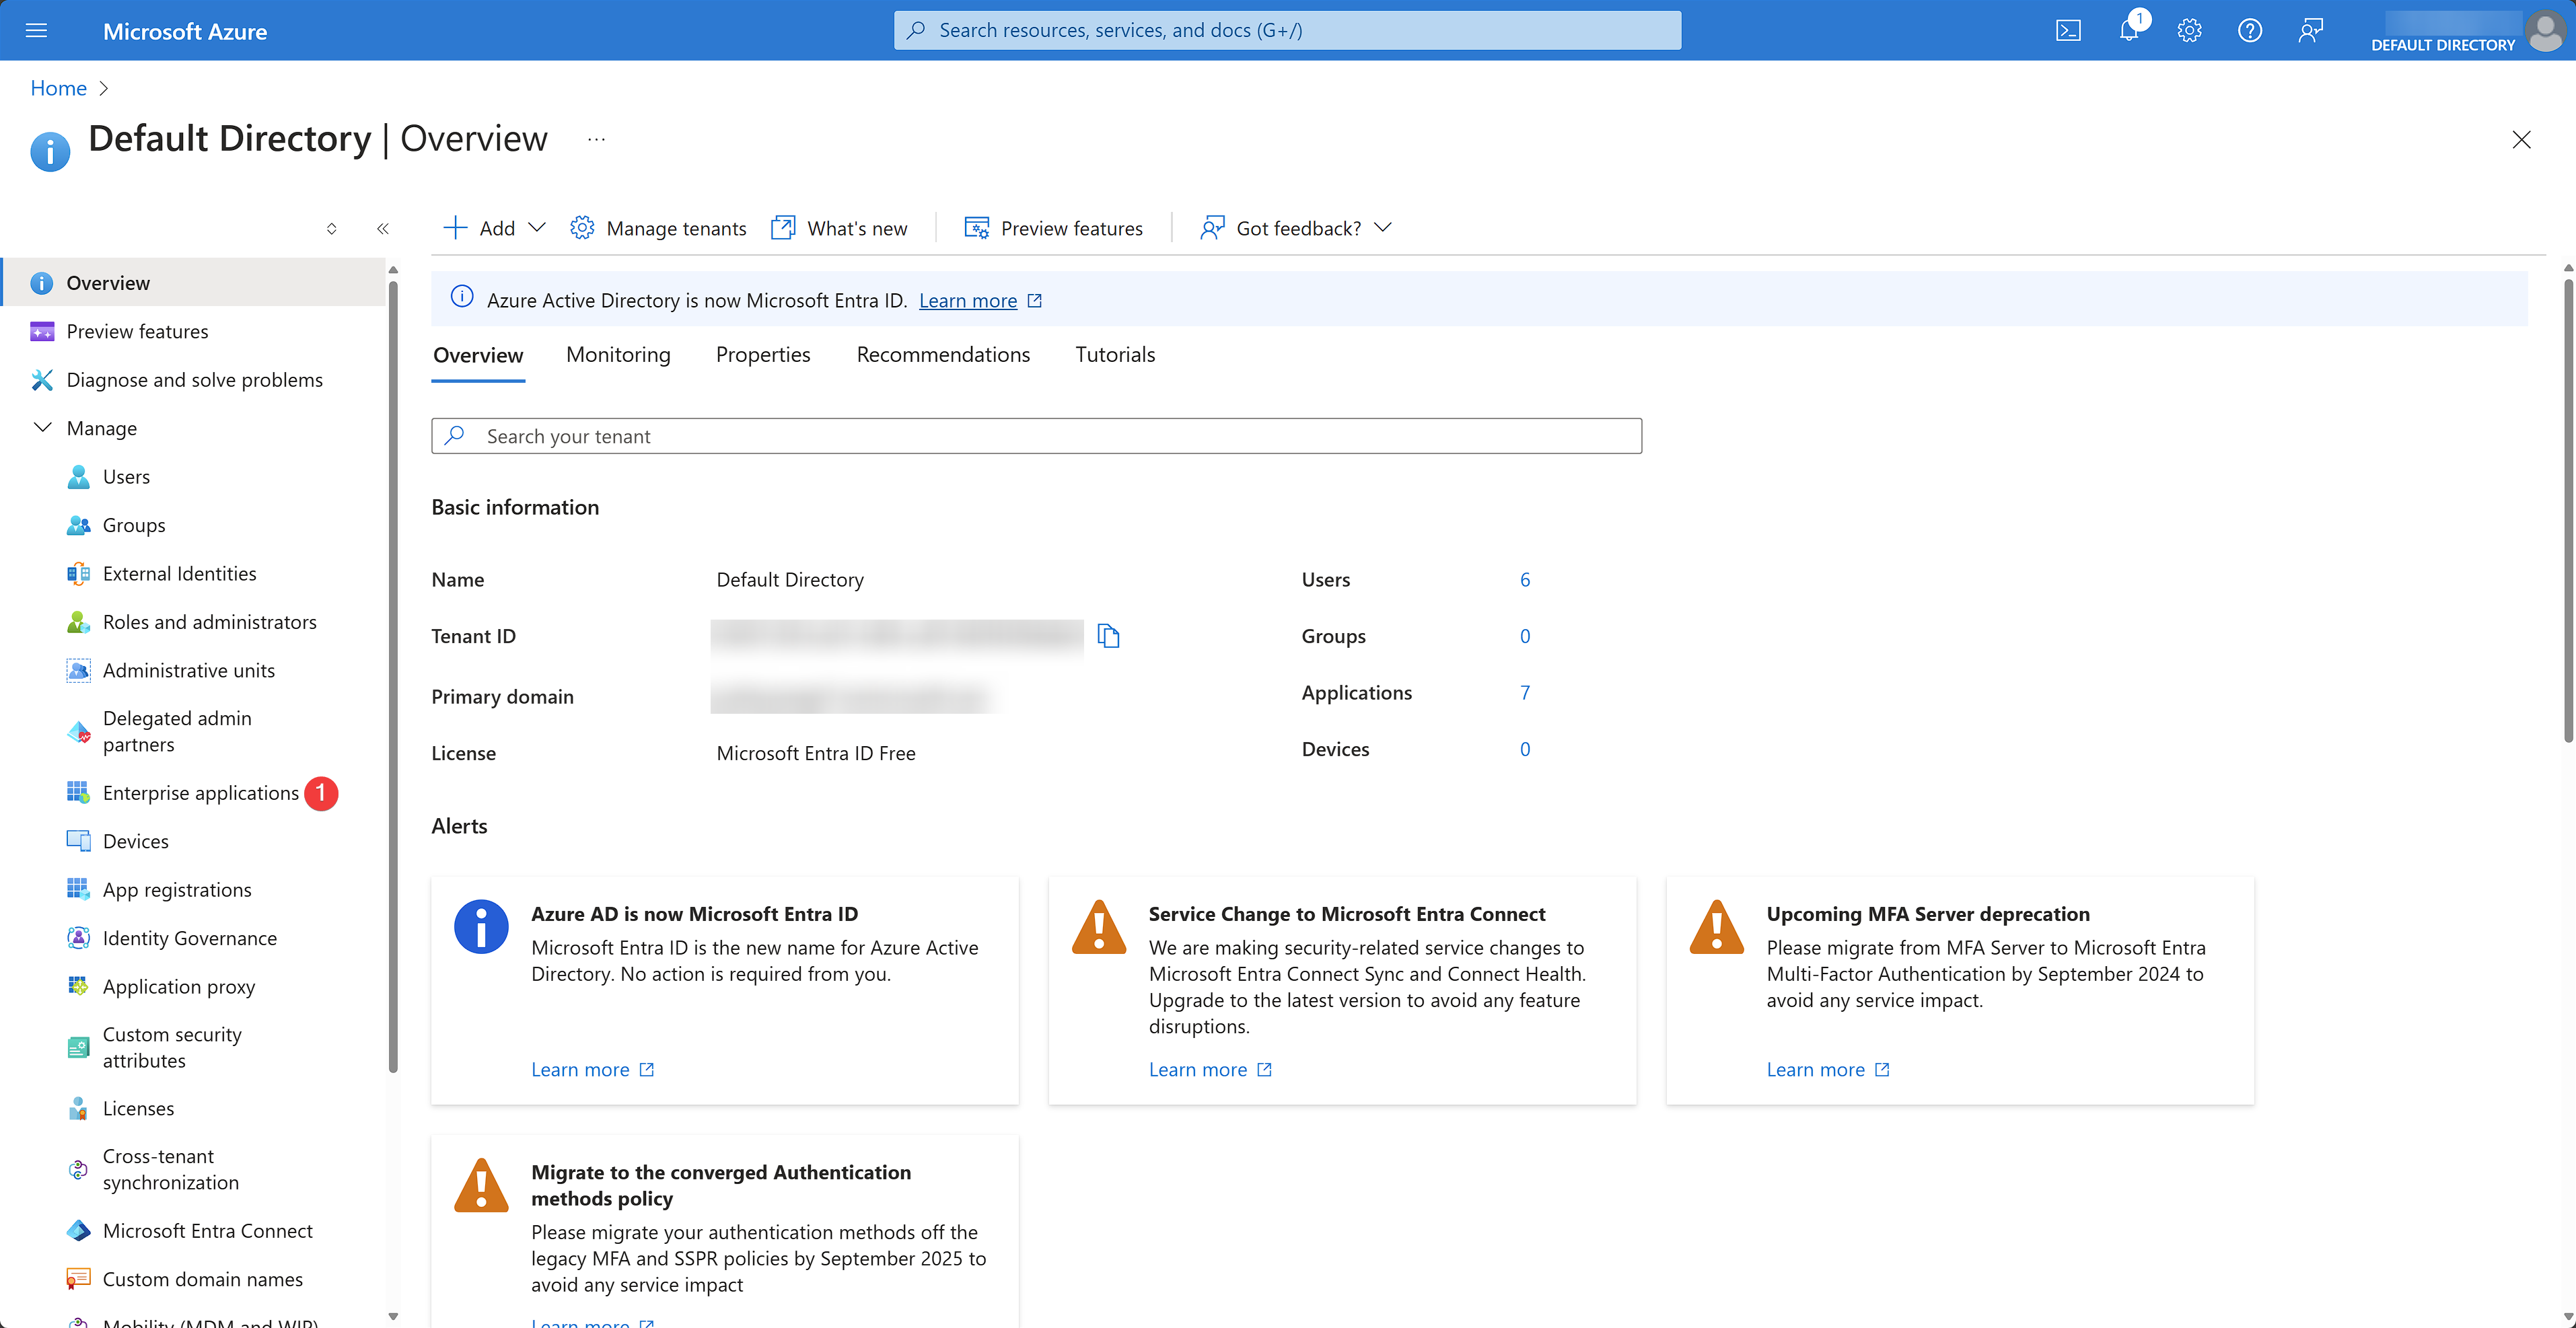
在 Manage 下选择 Enterprise applications:
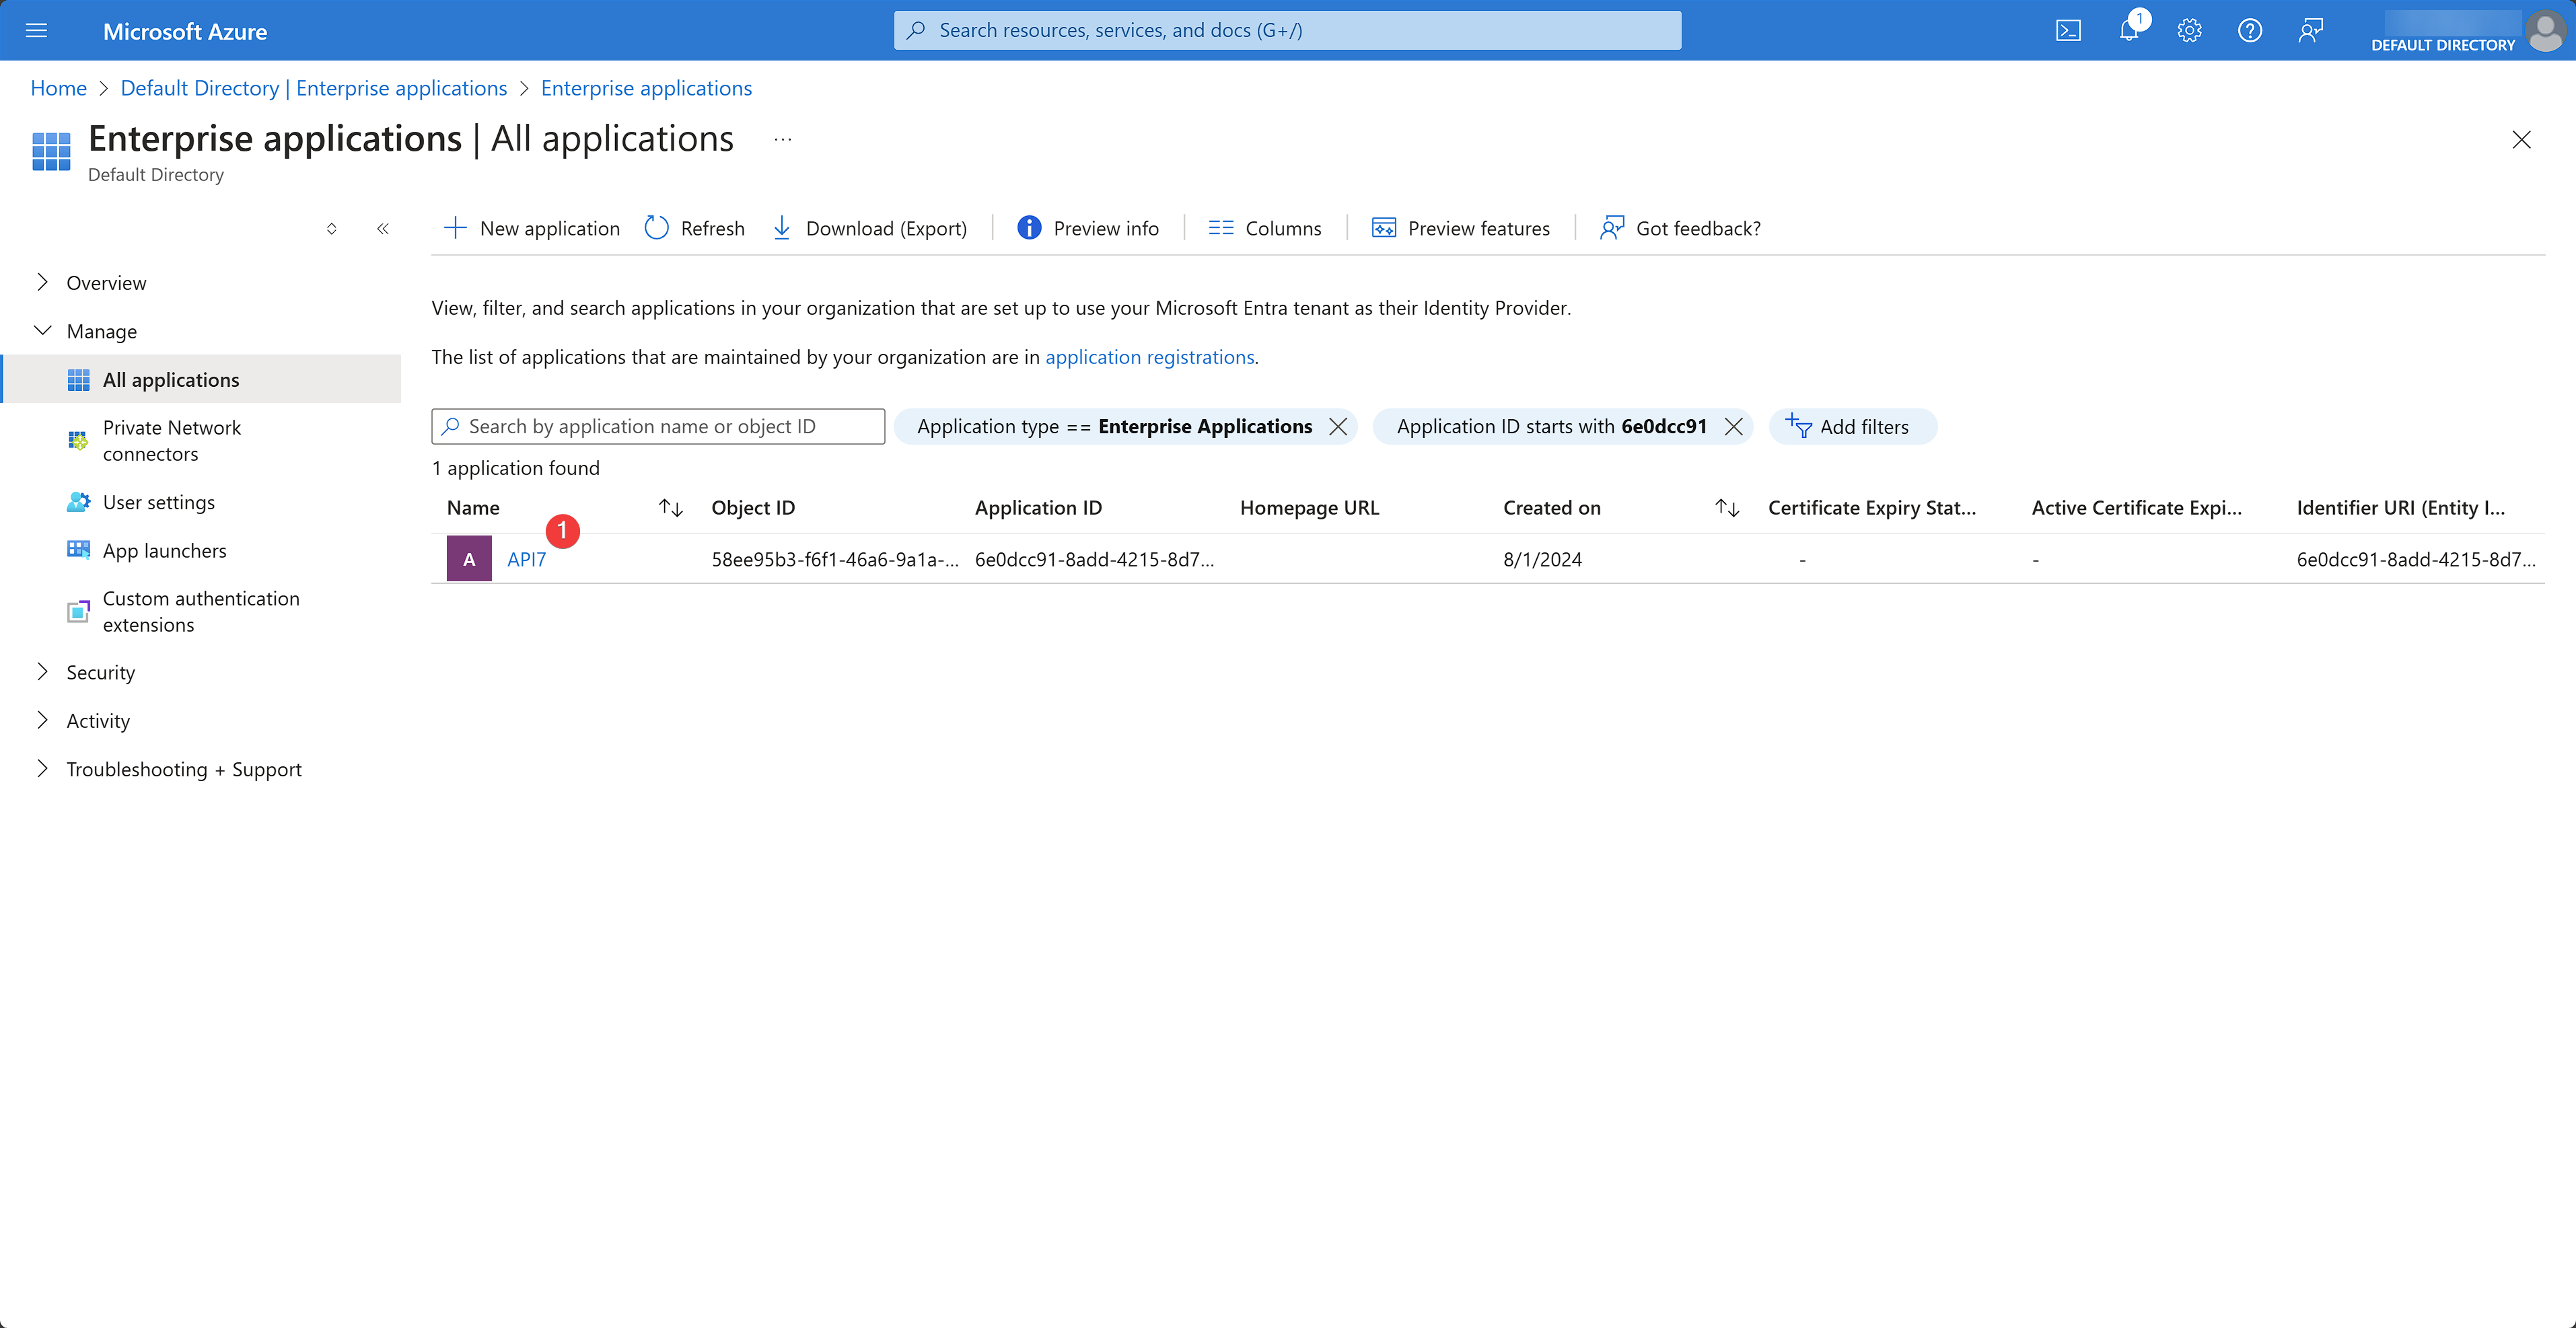
页面会跳转到所有应用的列表。选择之前创建的应用:
页面会跳转到应用概览。在 Manage 下选择 Users and groups,然后点击 Add user/group:
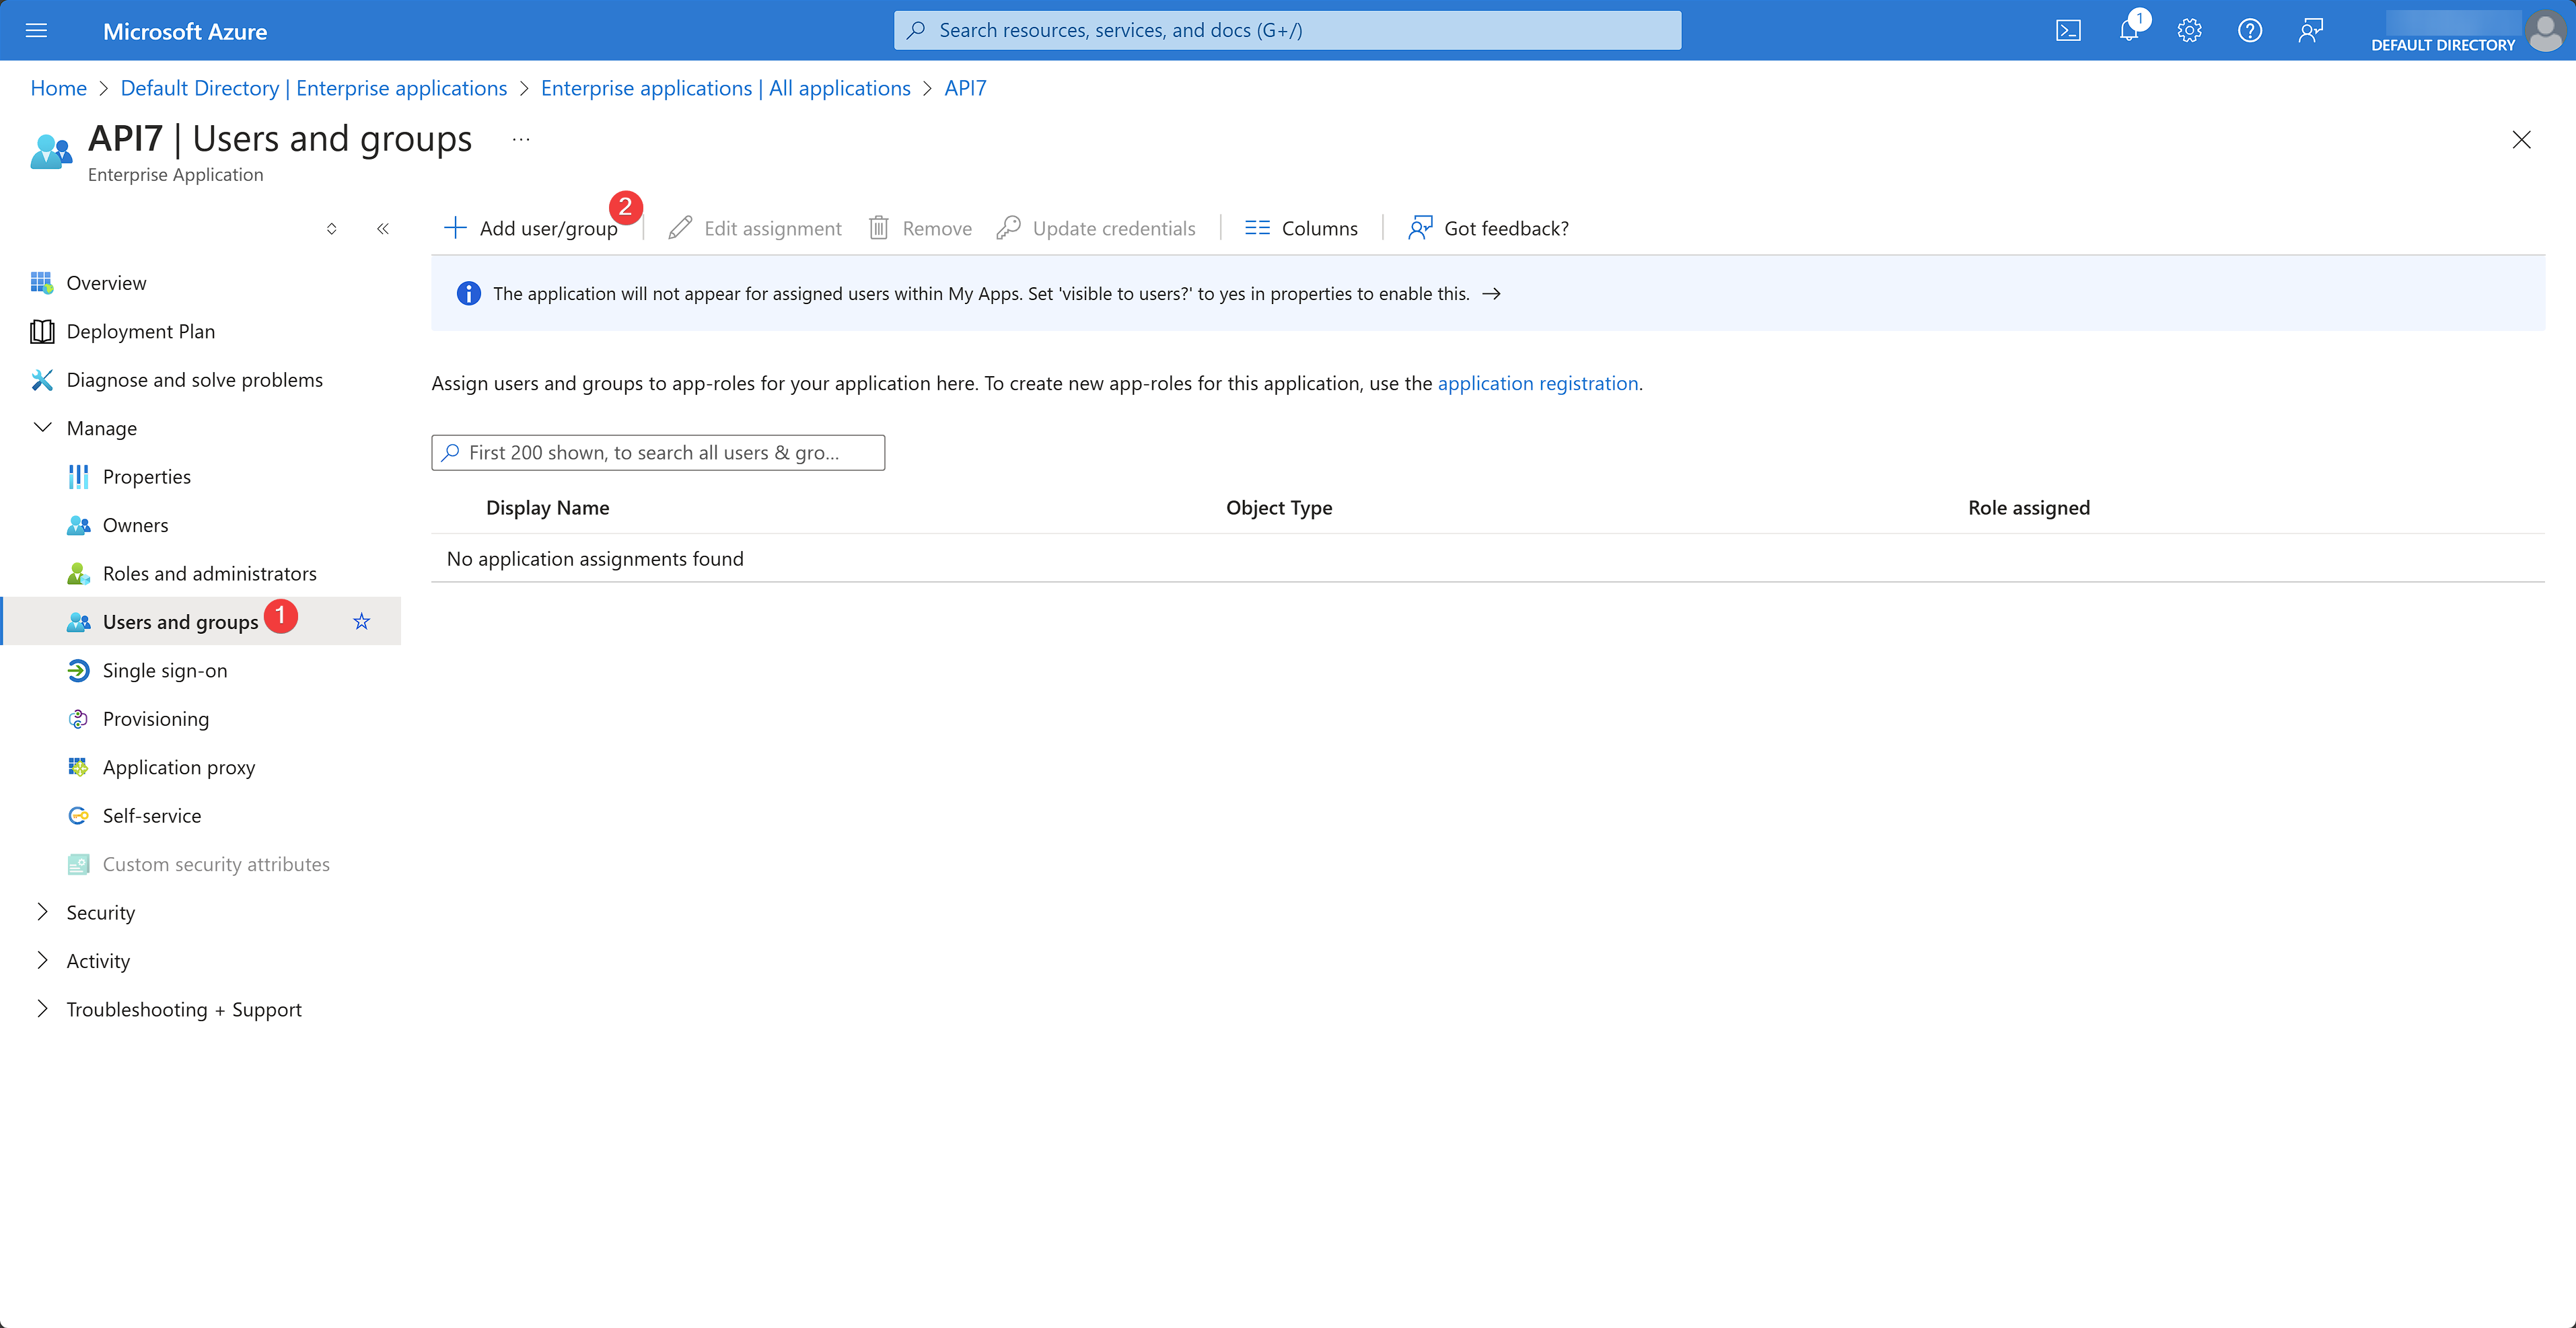
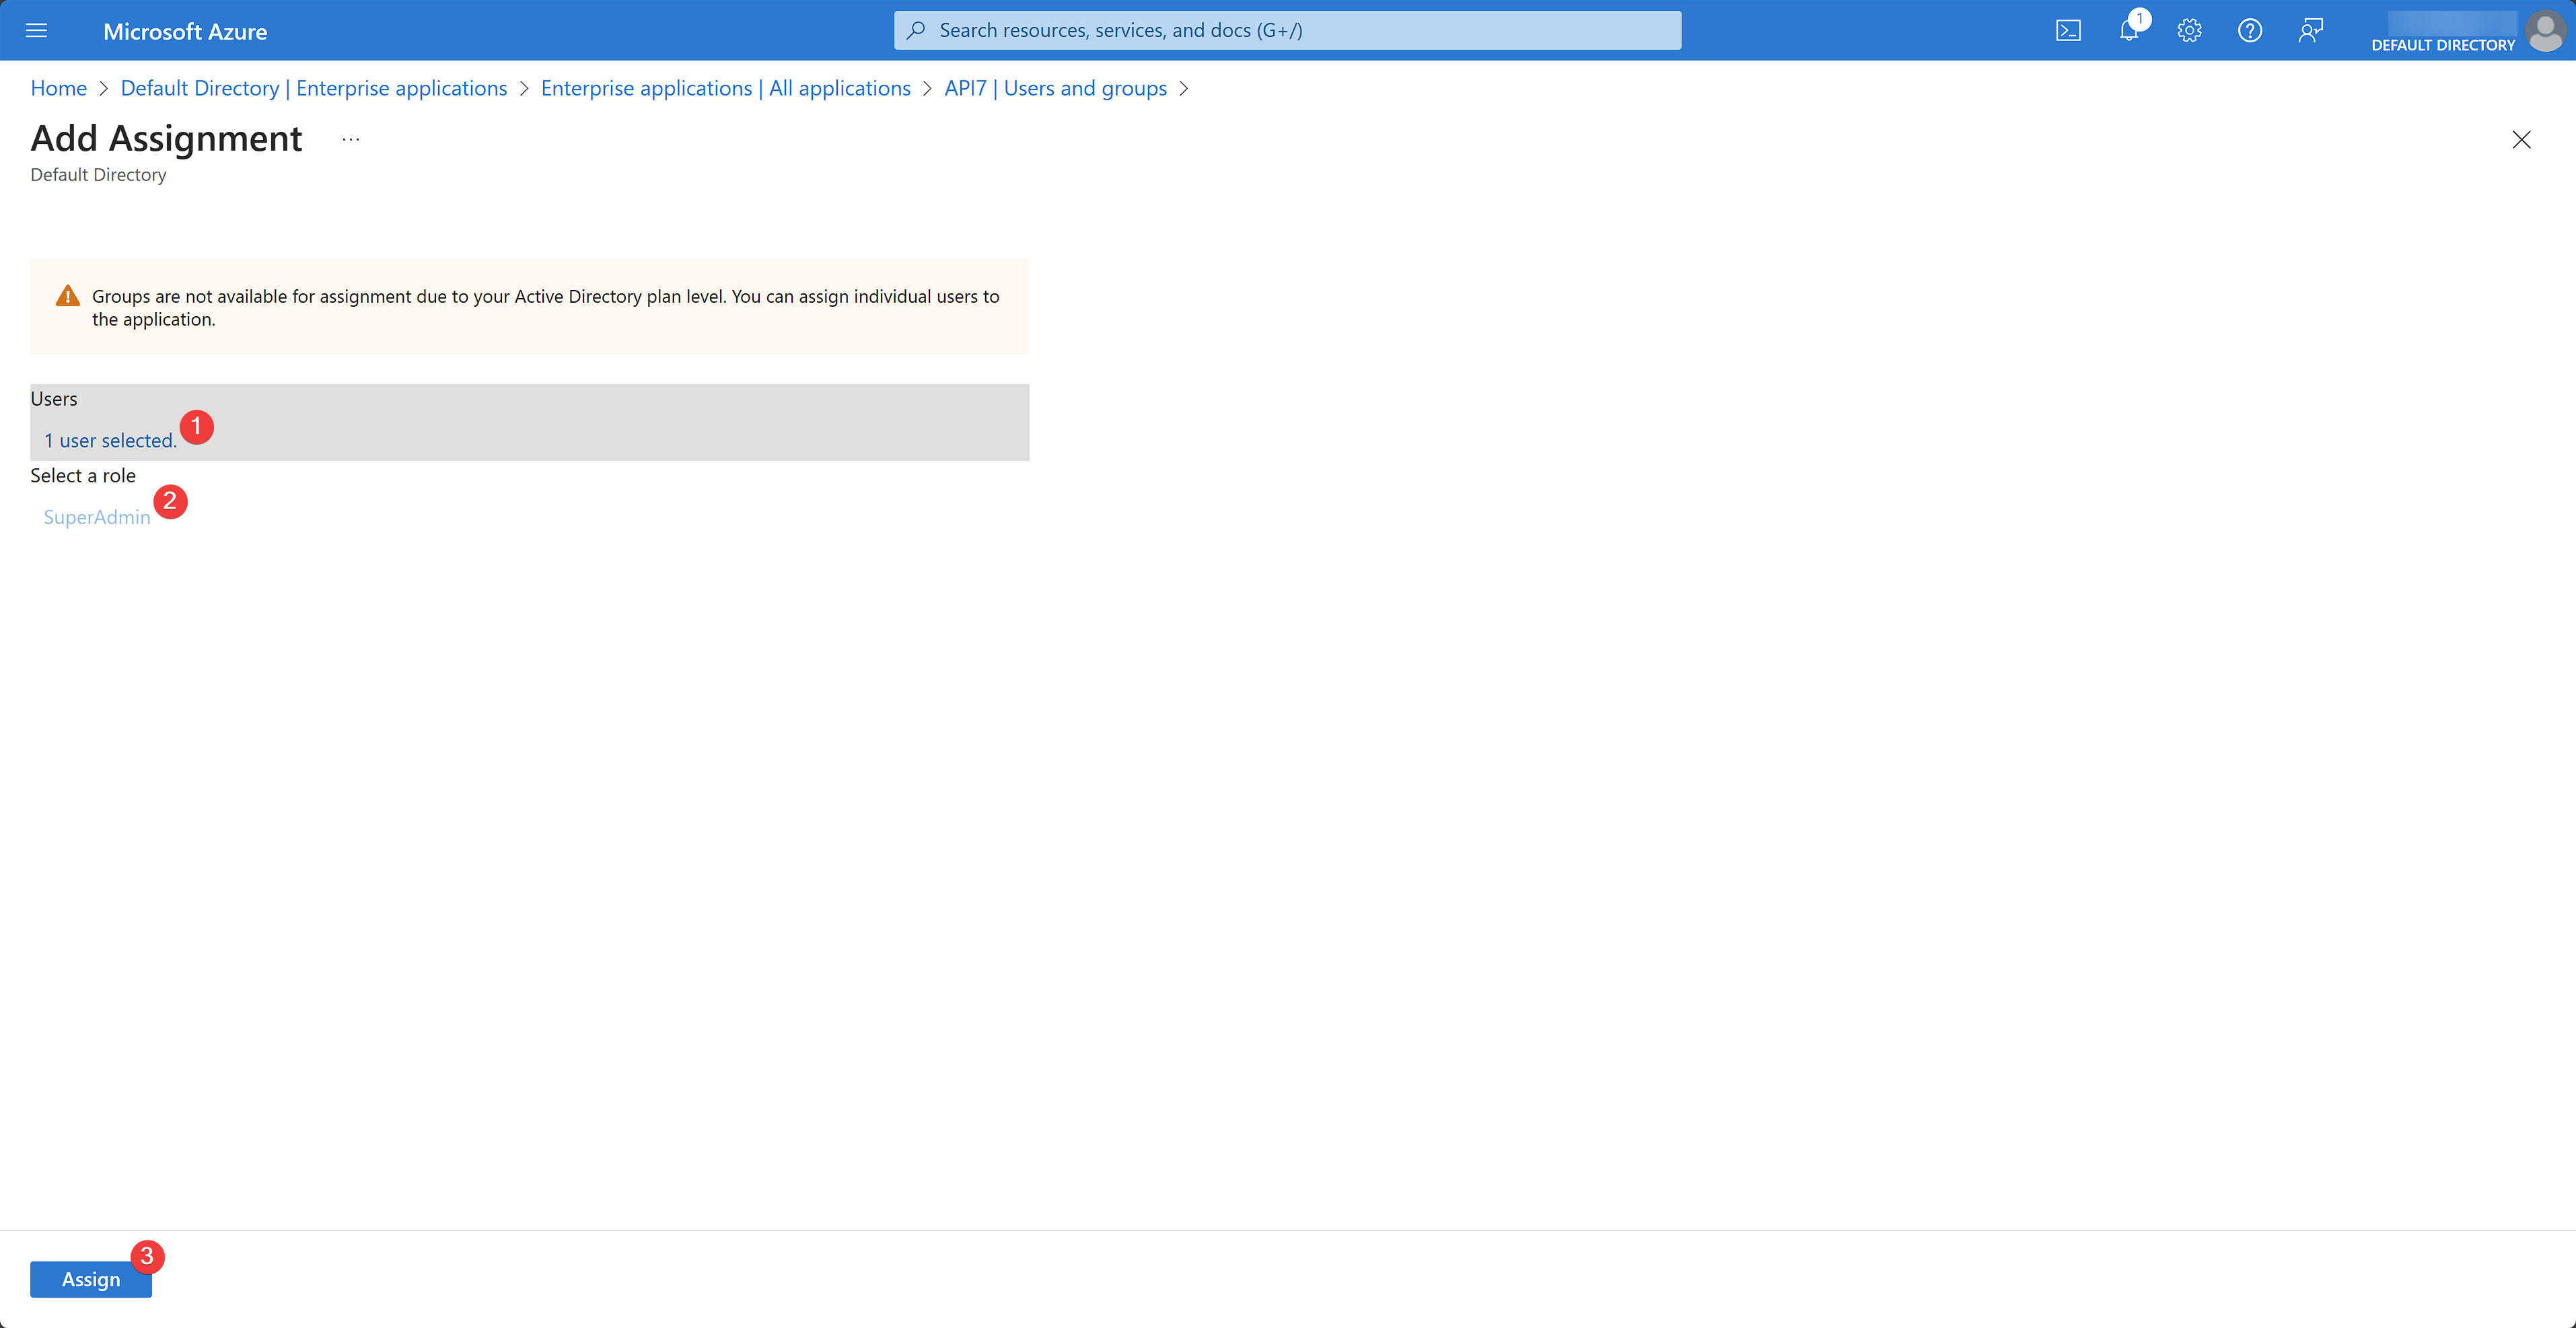
选择要允许作为超级管理员登录 API7 控制台 的 IAM 用户,并分配之前创建的 SuperAdmin 角色。点击 Assign:
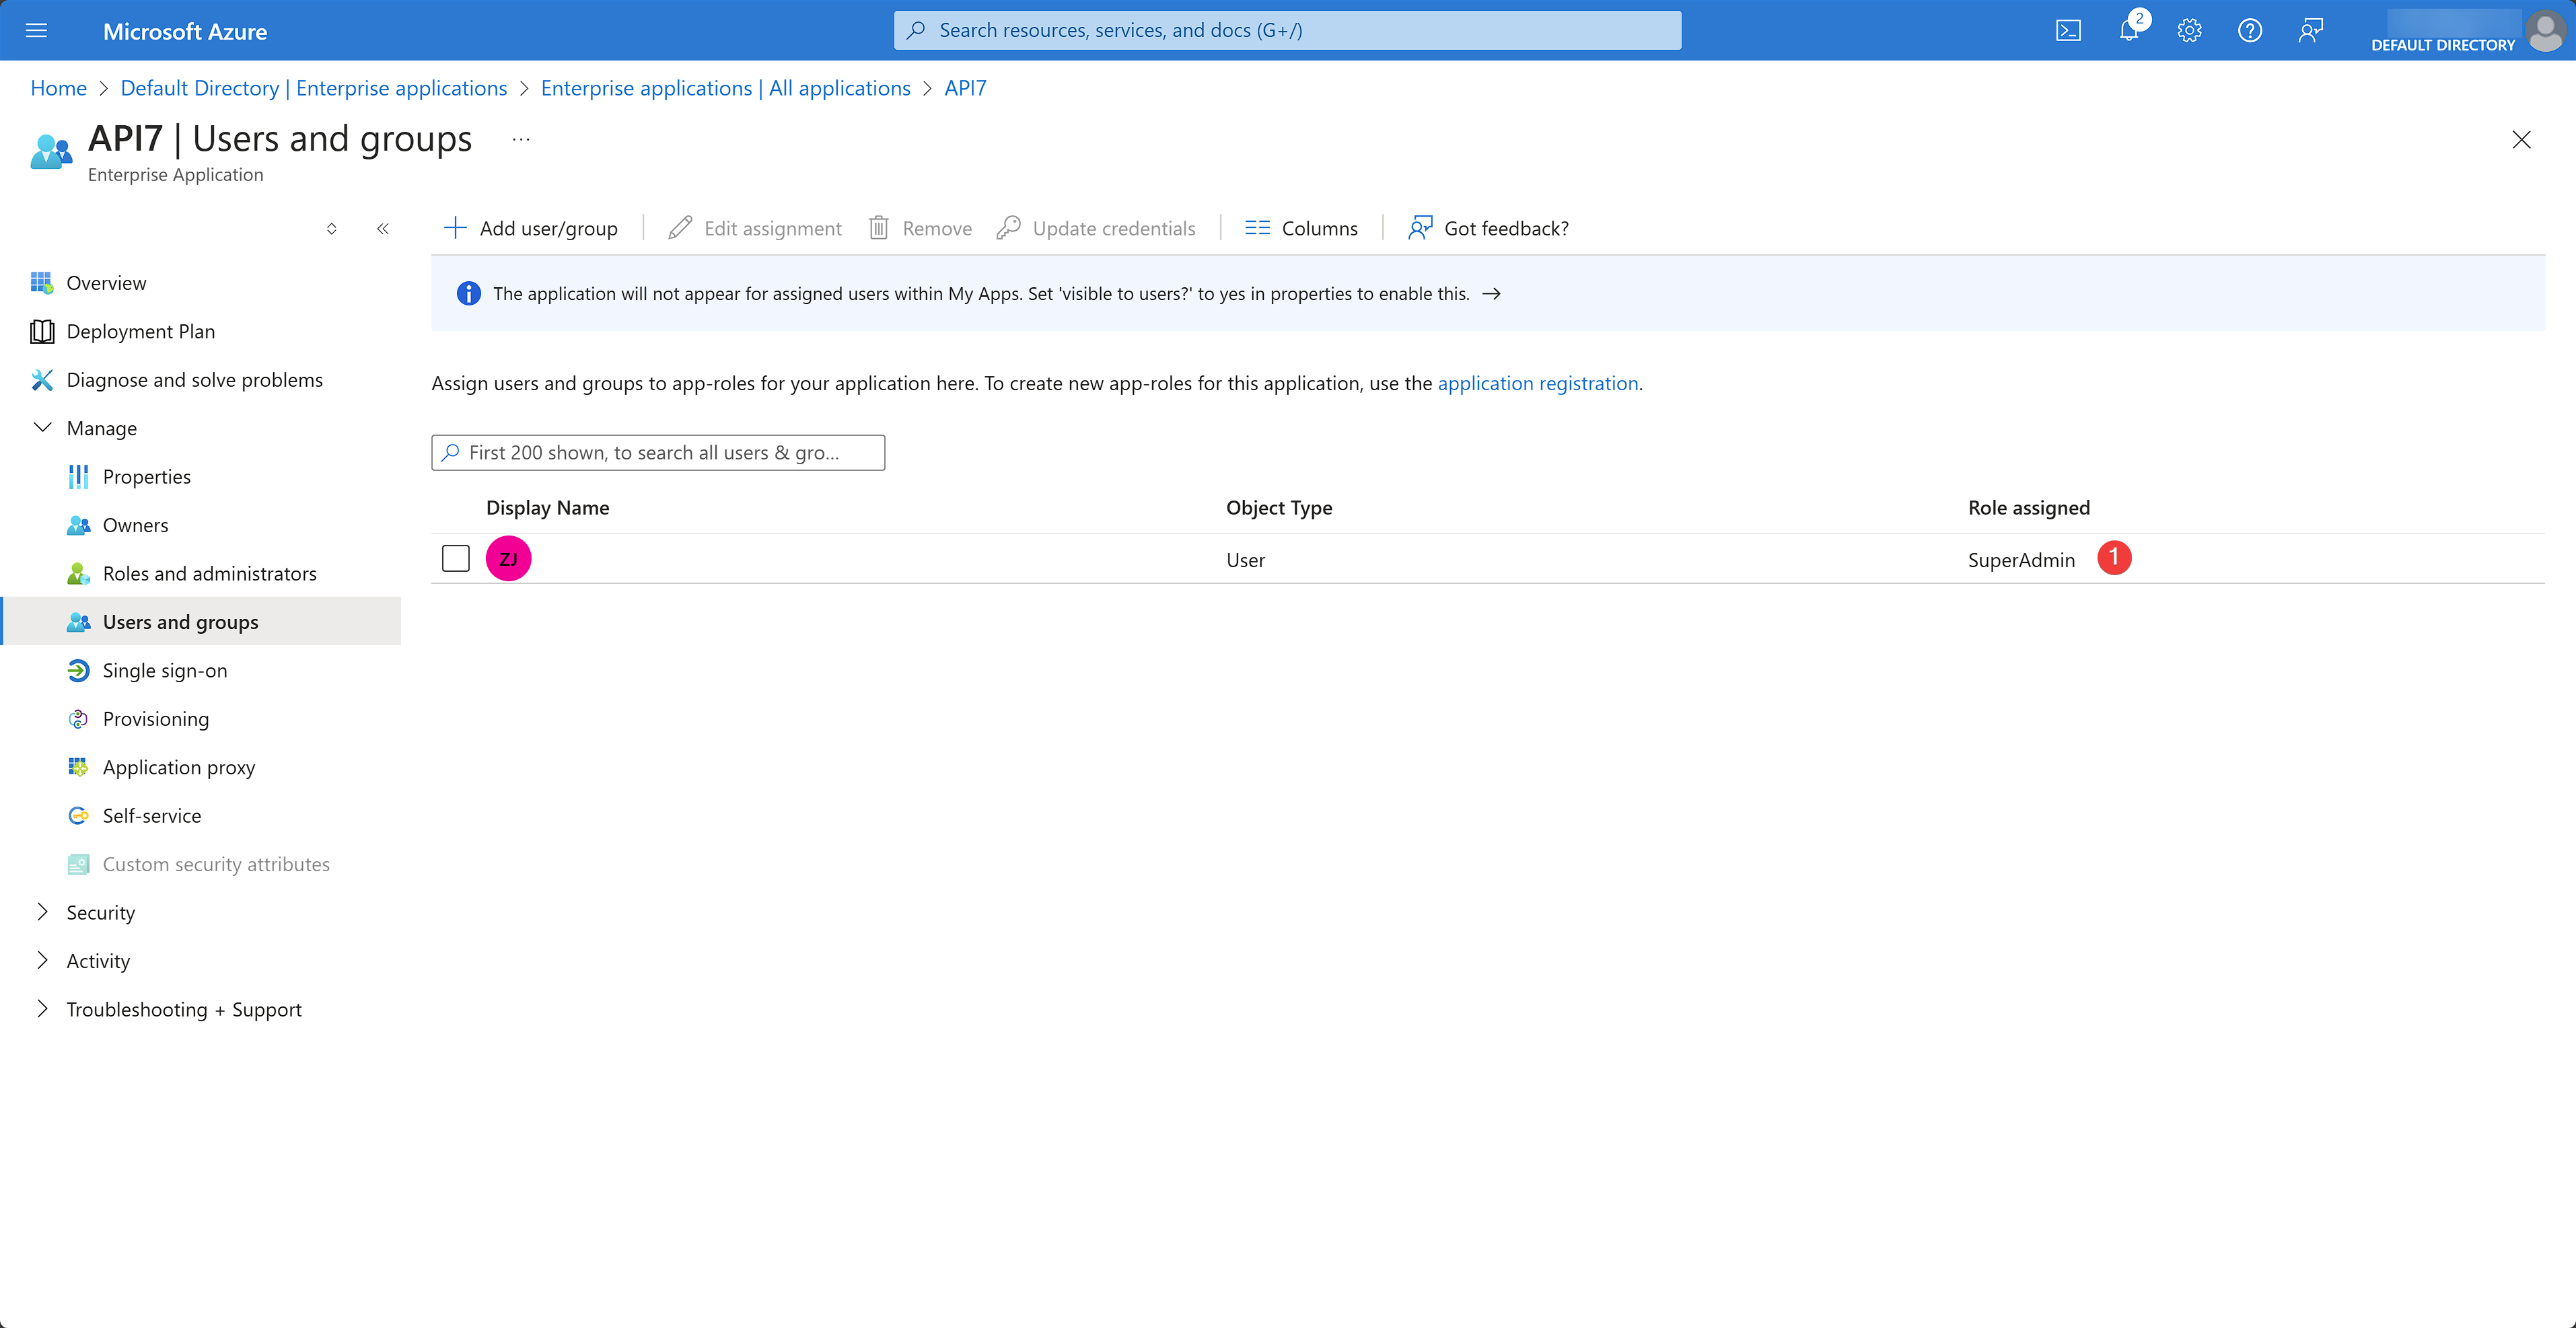
你应能看到角色已分配:
配置 API7
使用具有管理员权限的账号登录 API7 控制台。
添加登录选项
在组织菜单中选择设置,然后点击新增登录选项。
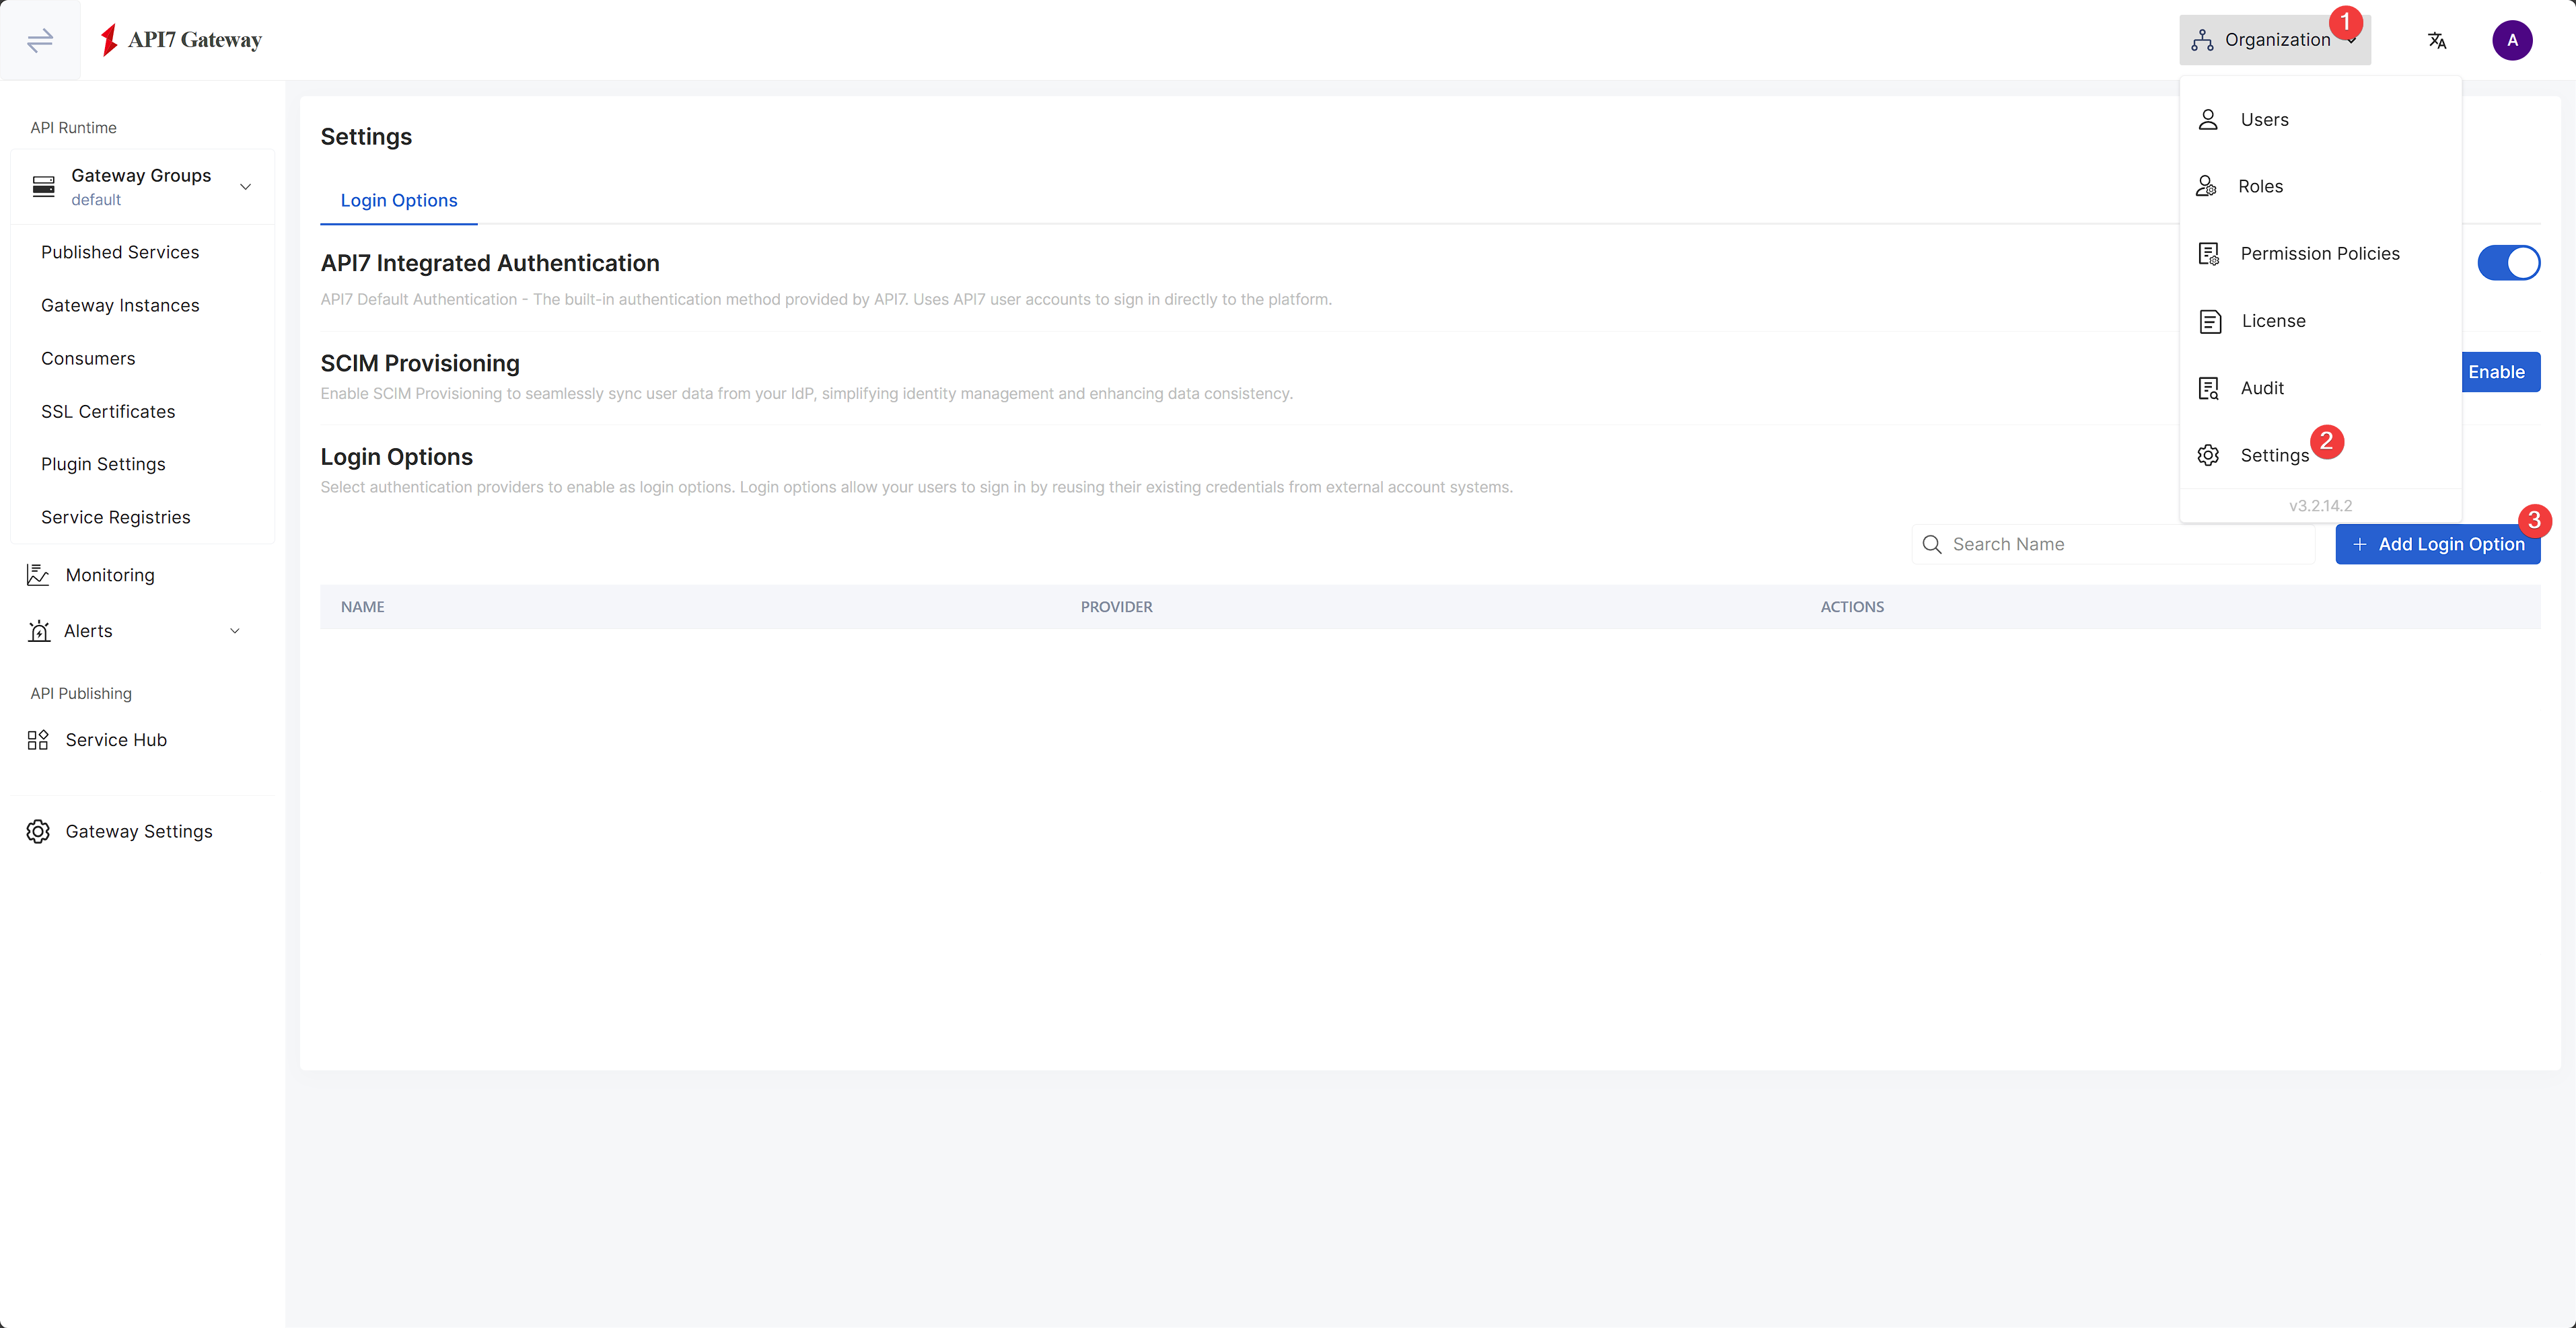
填写 Name,选择 OIDC 作为提供方,并根据应用信息填写 Issuer 和 Client ID:
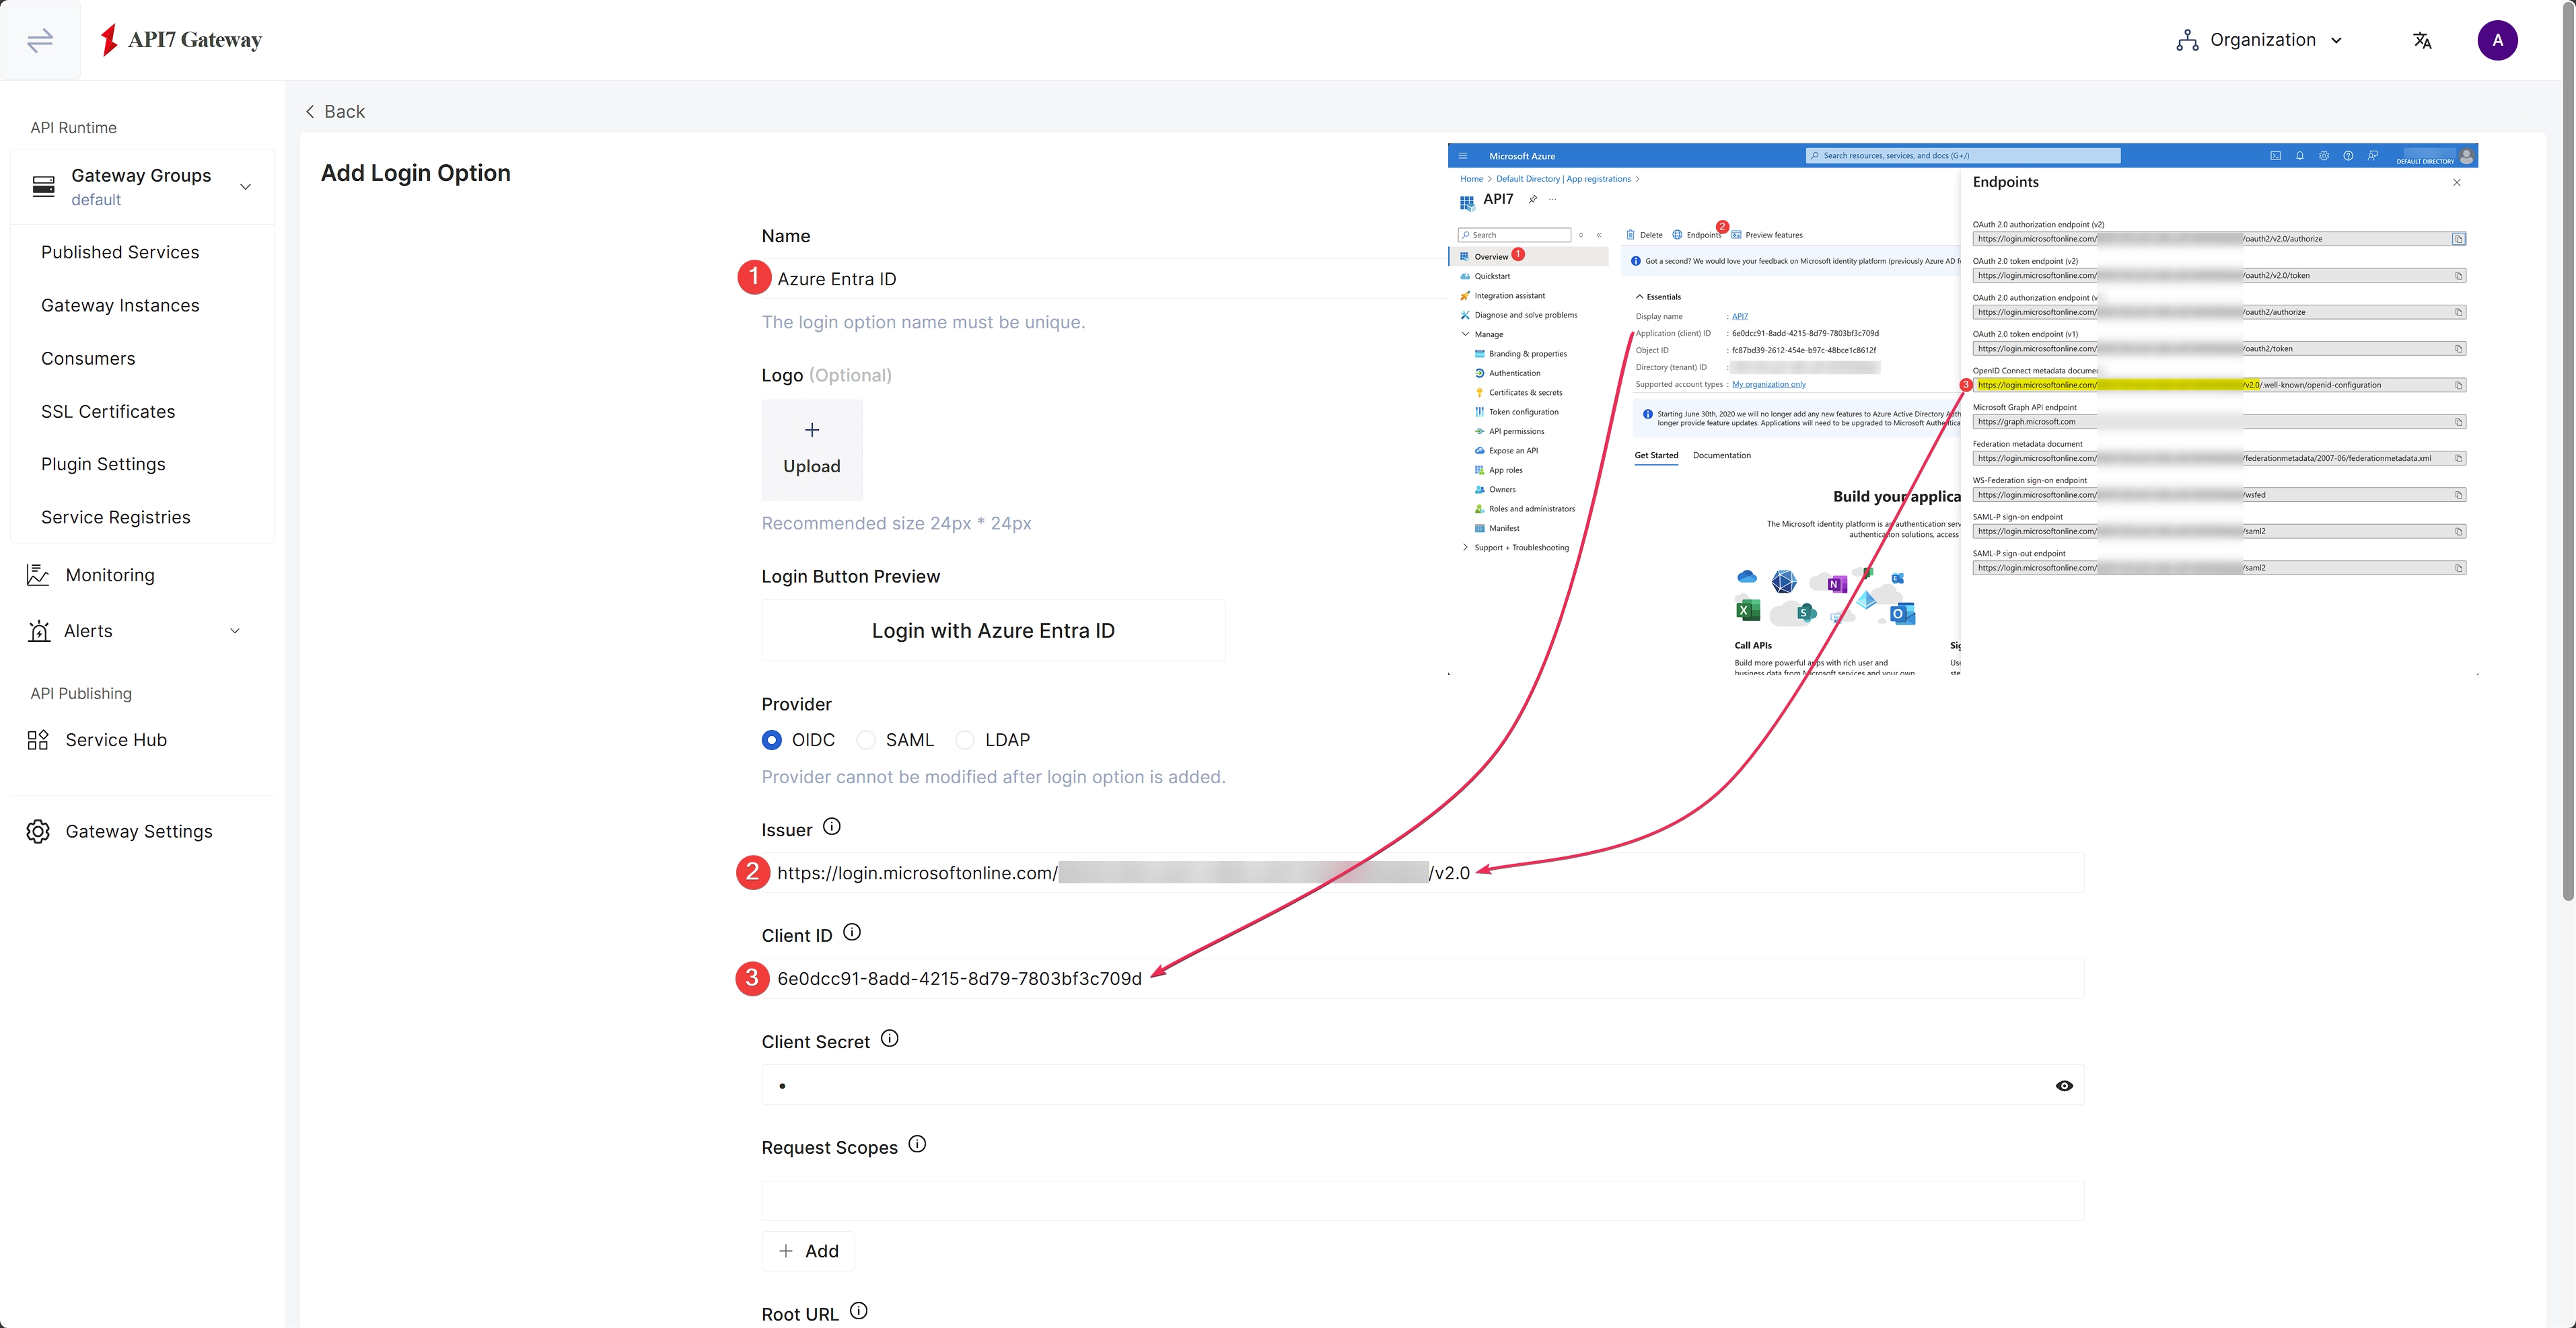
Issuer URL 不应包含 /.well-known/openid-configuration。
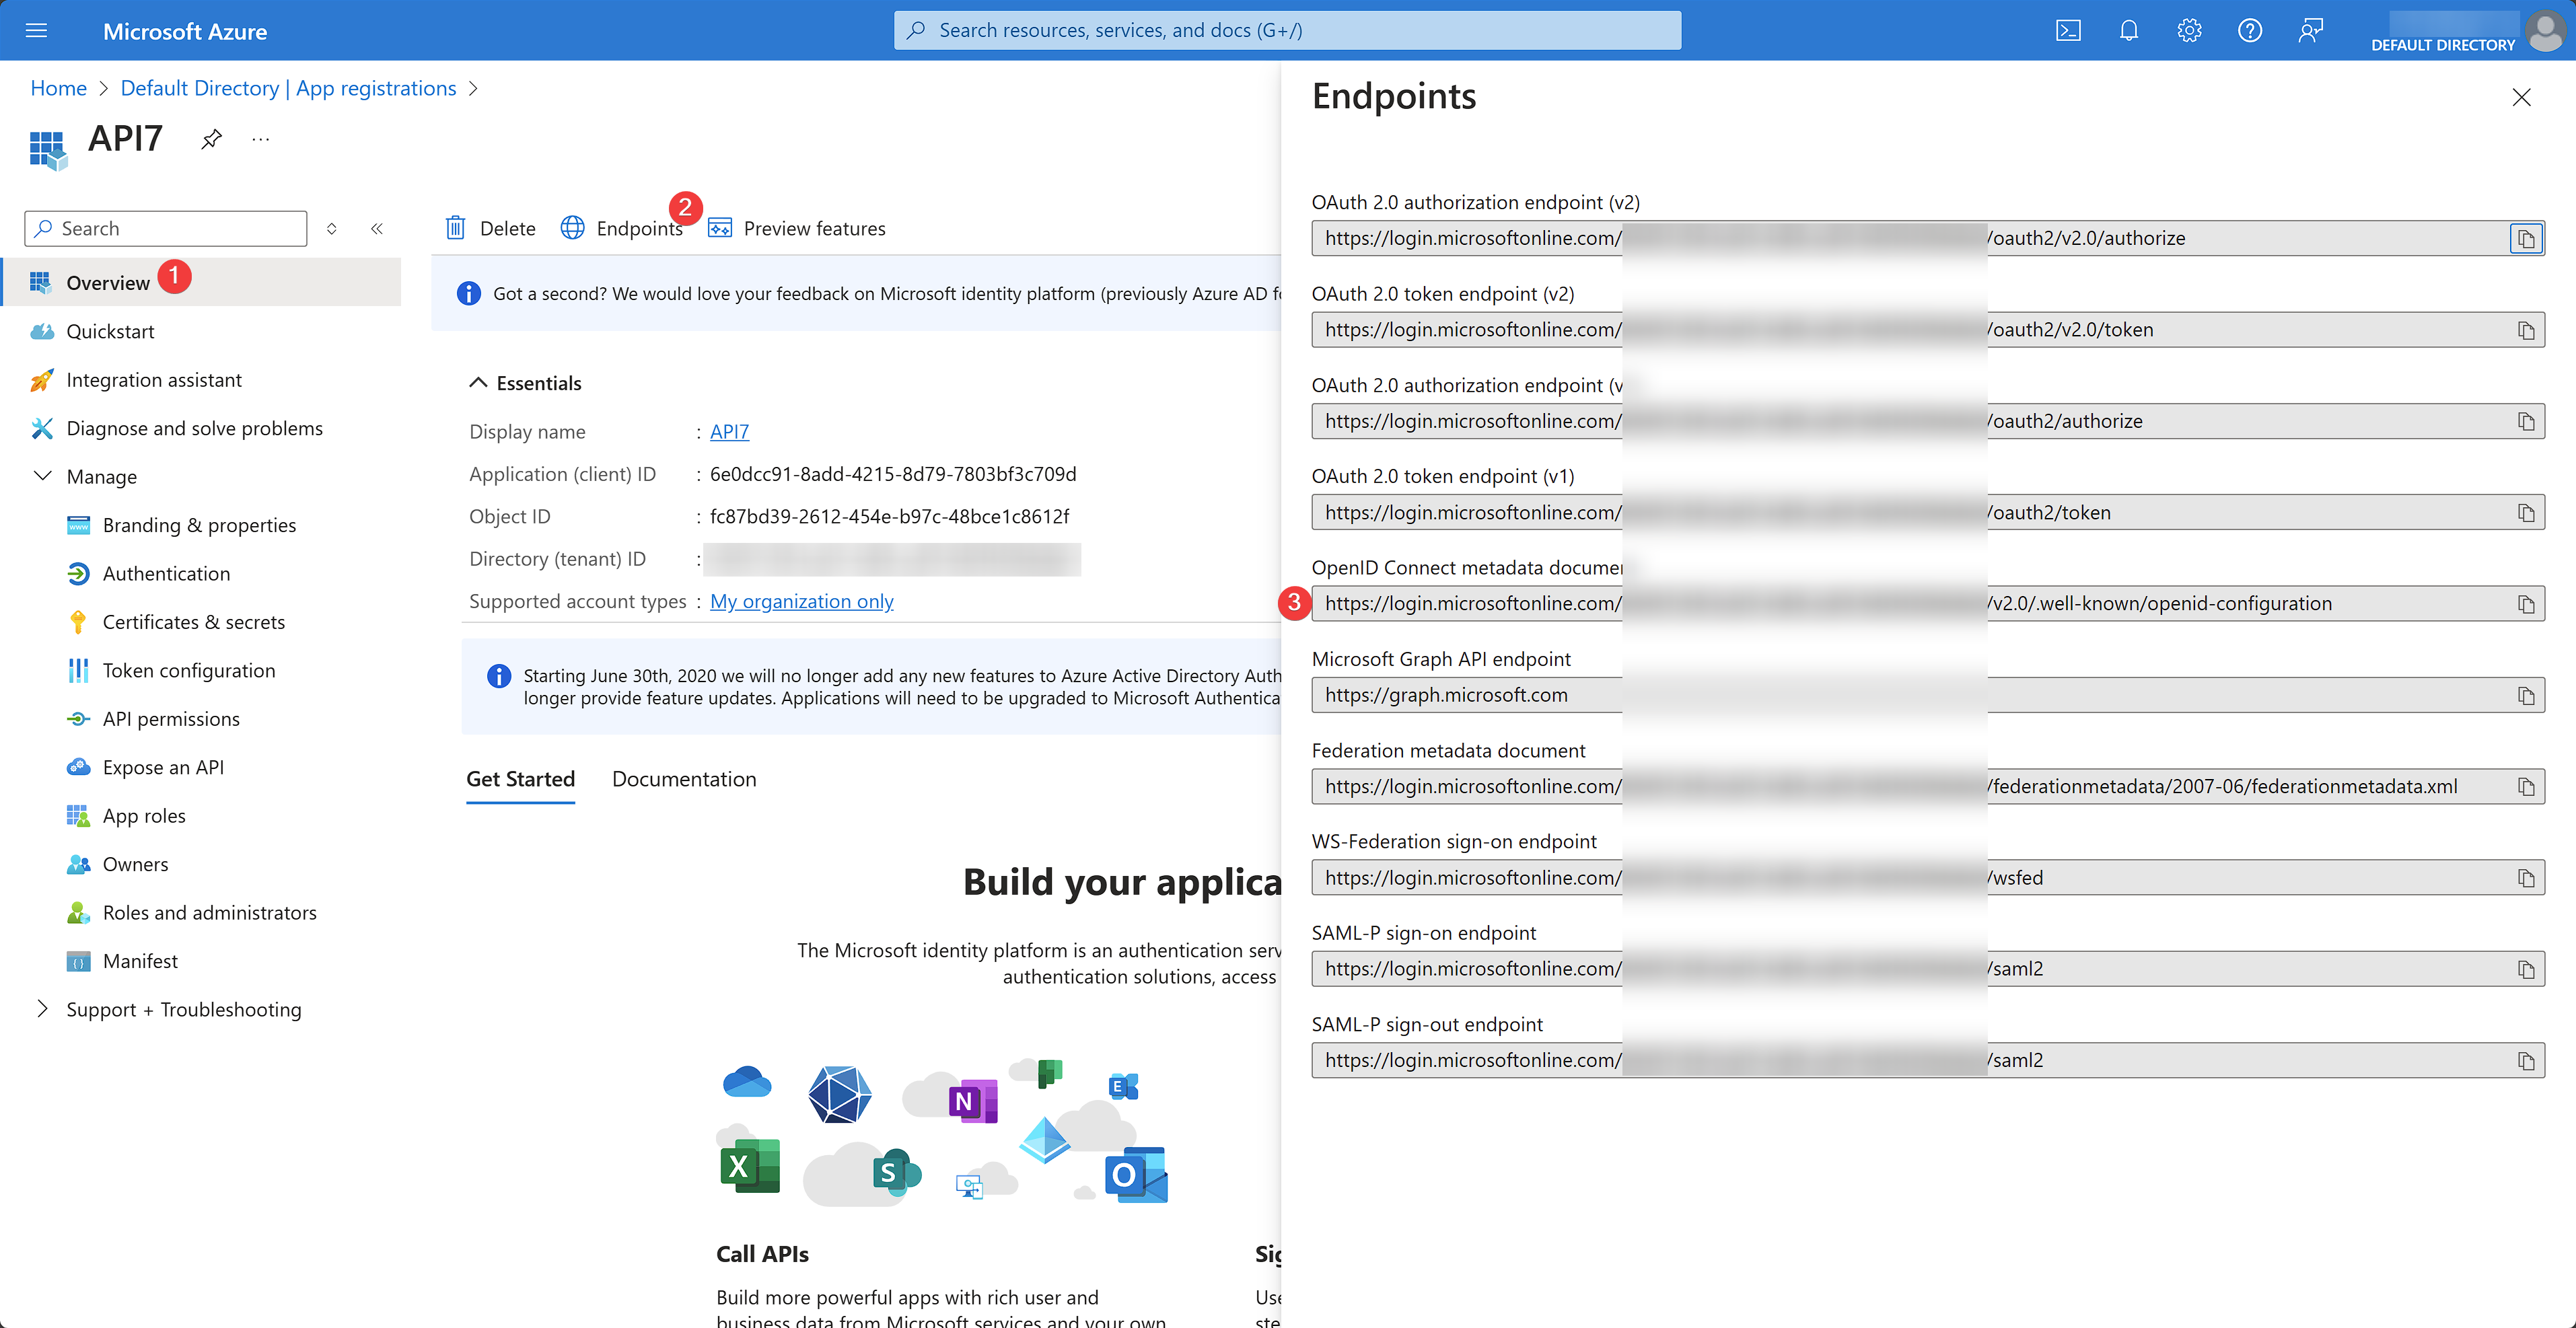
在 Azure 中点击 Endpoints,复制 OpenID Connect metadata document,即可获得 Issuer:
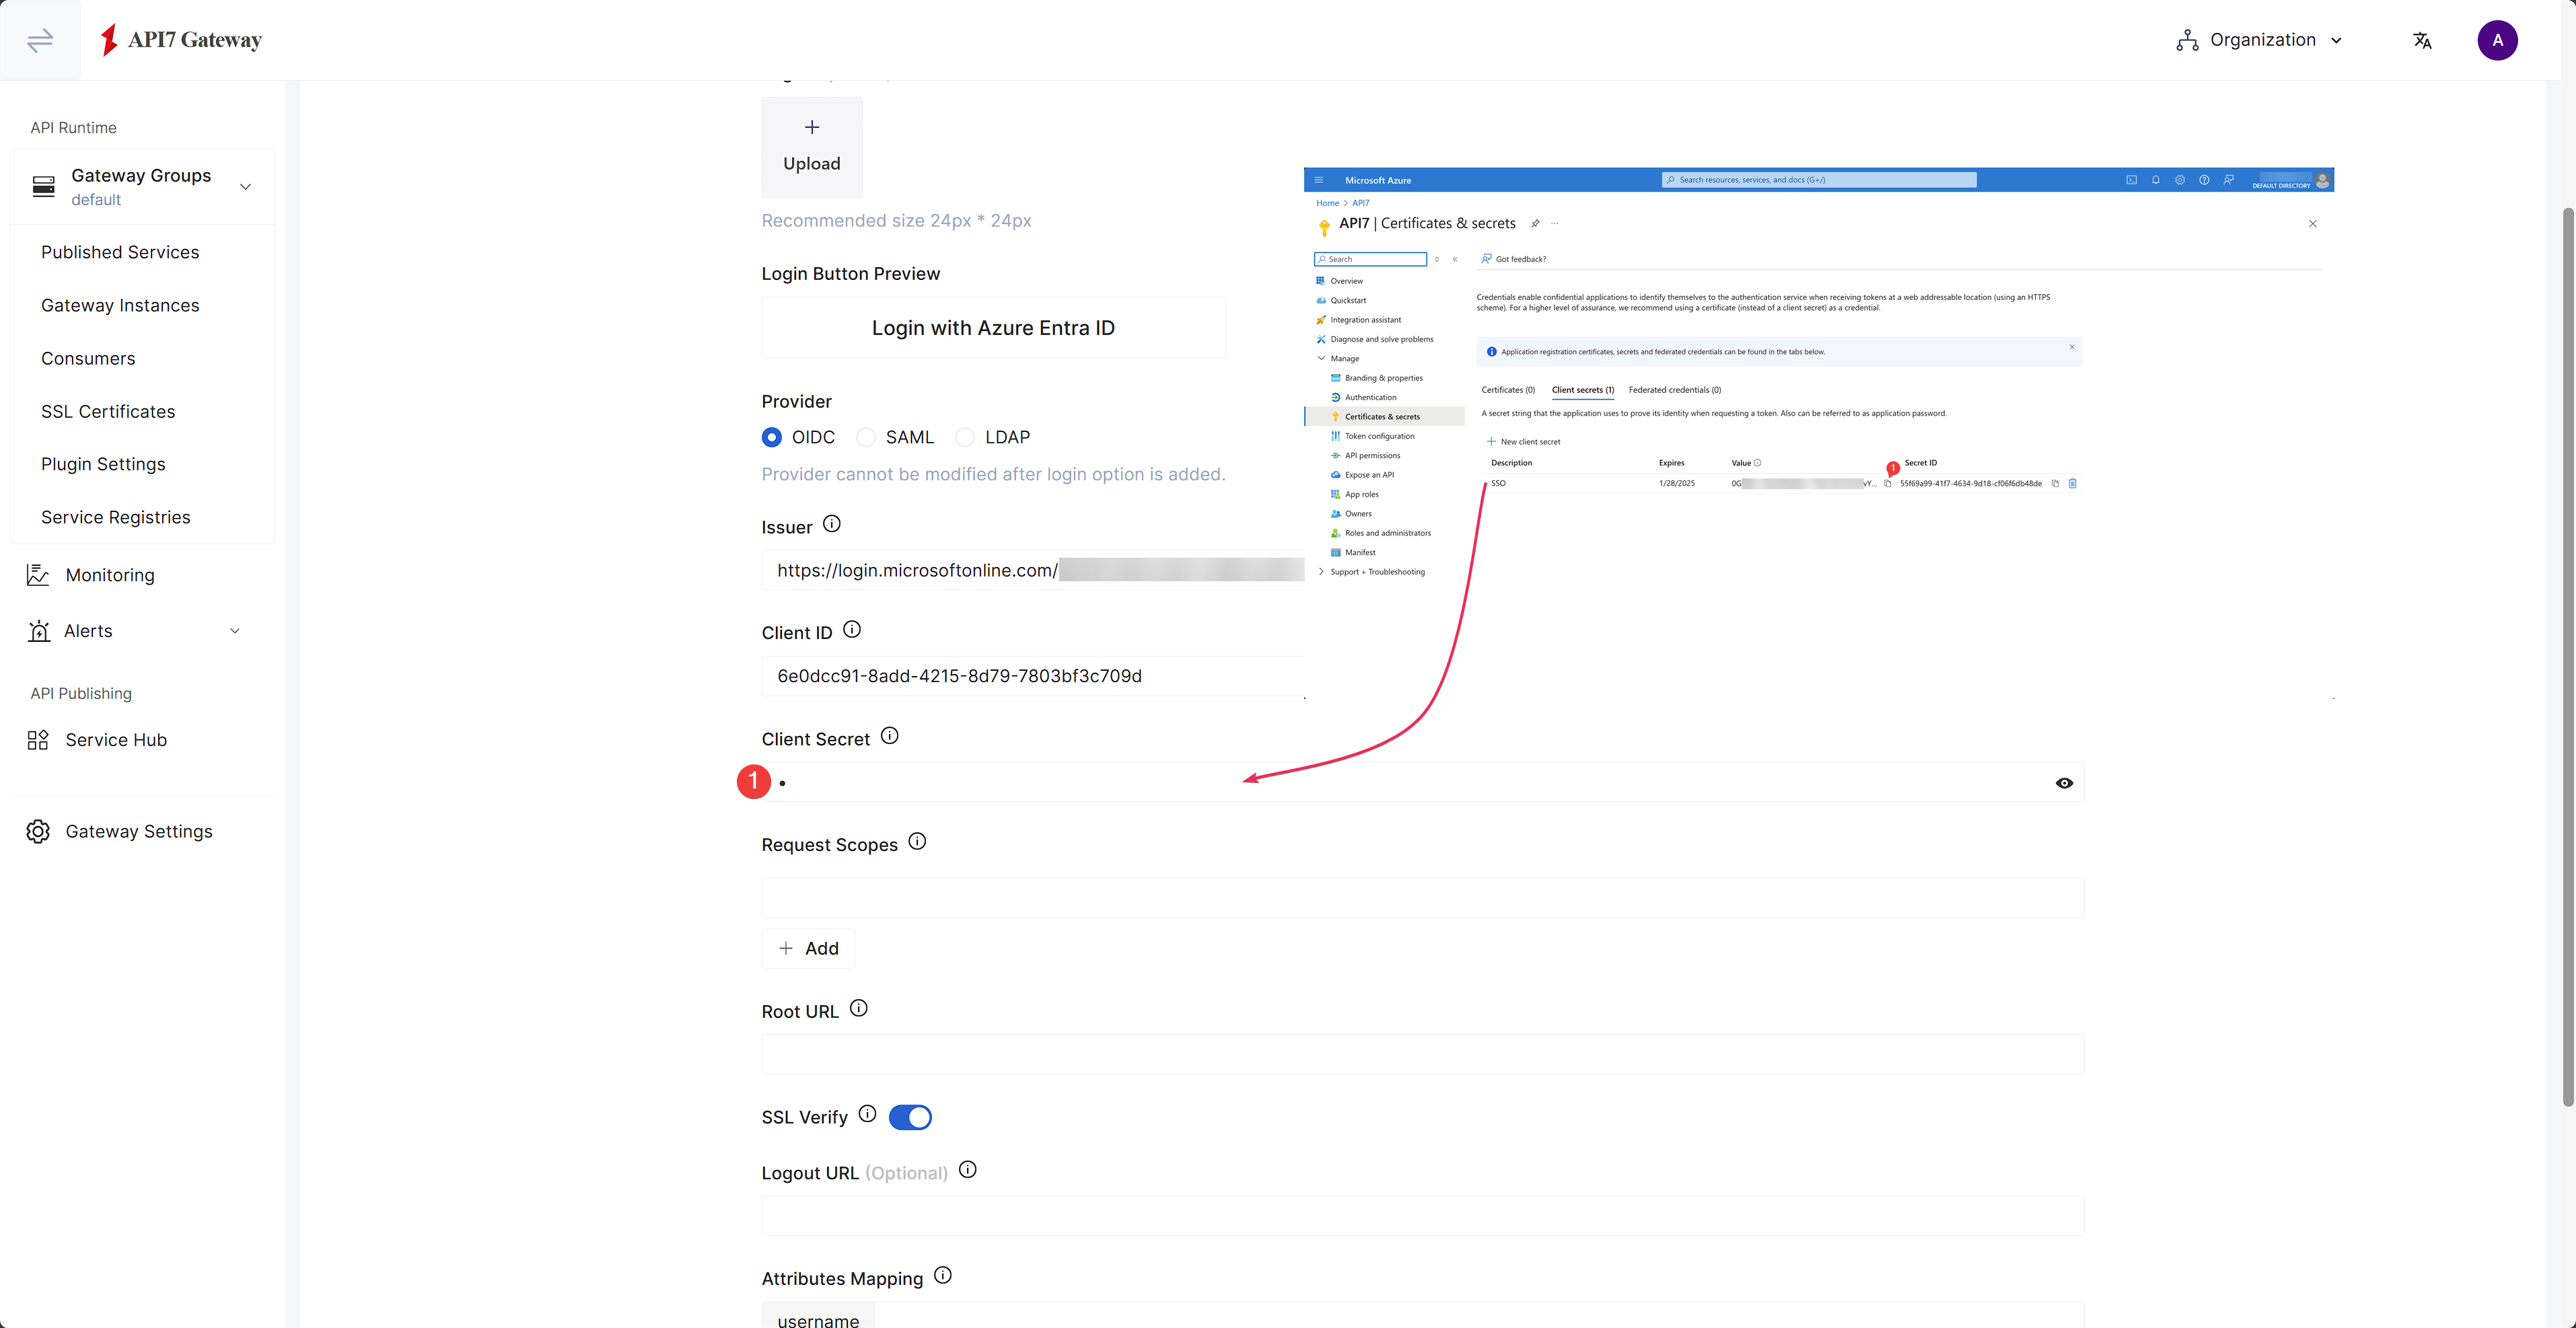
继续填写之前保存的 Client Secret:
以及其余信息:
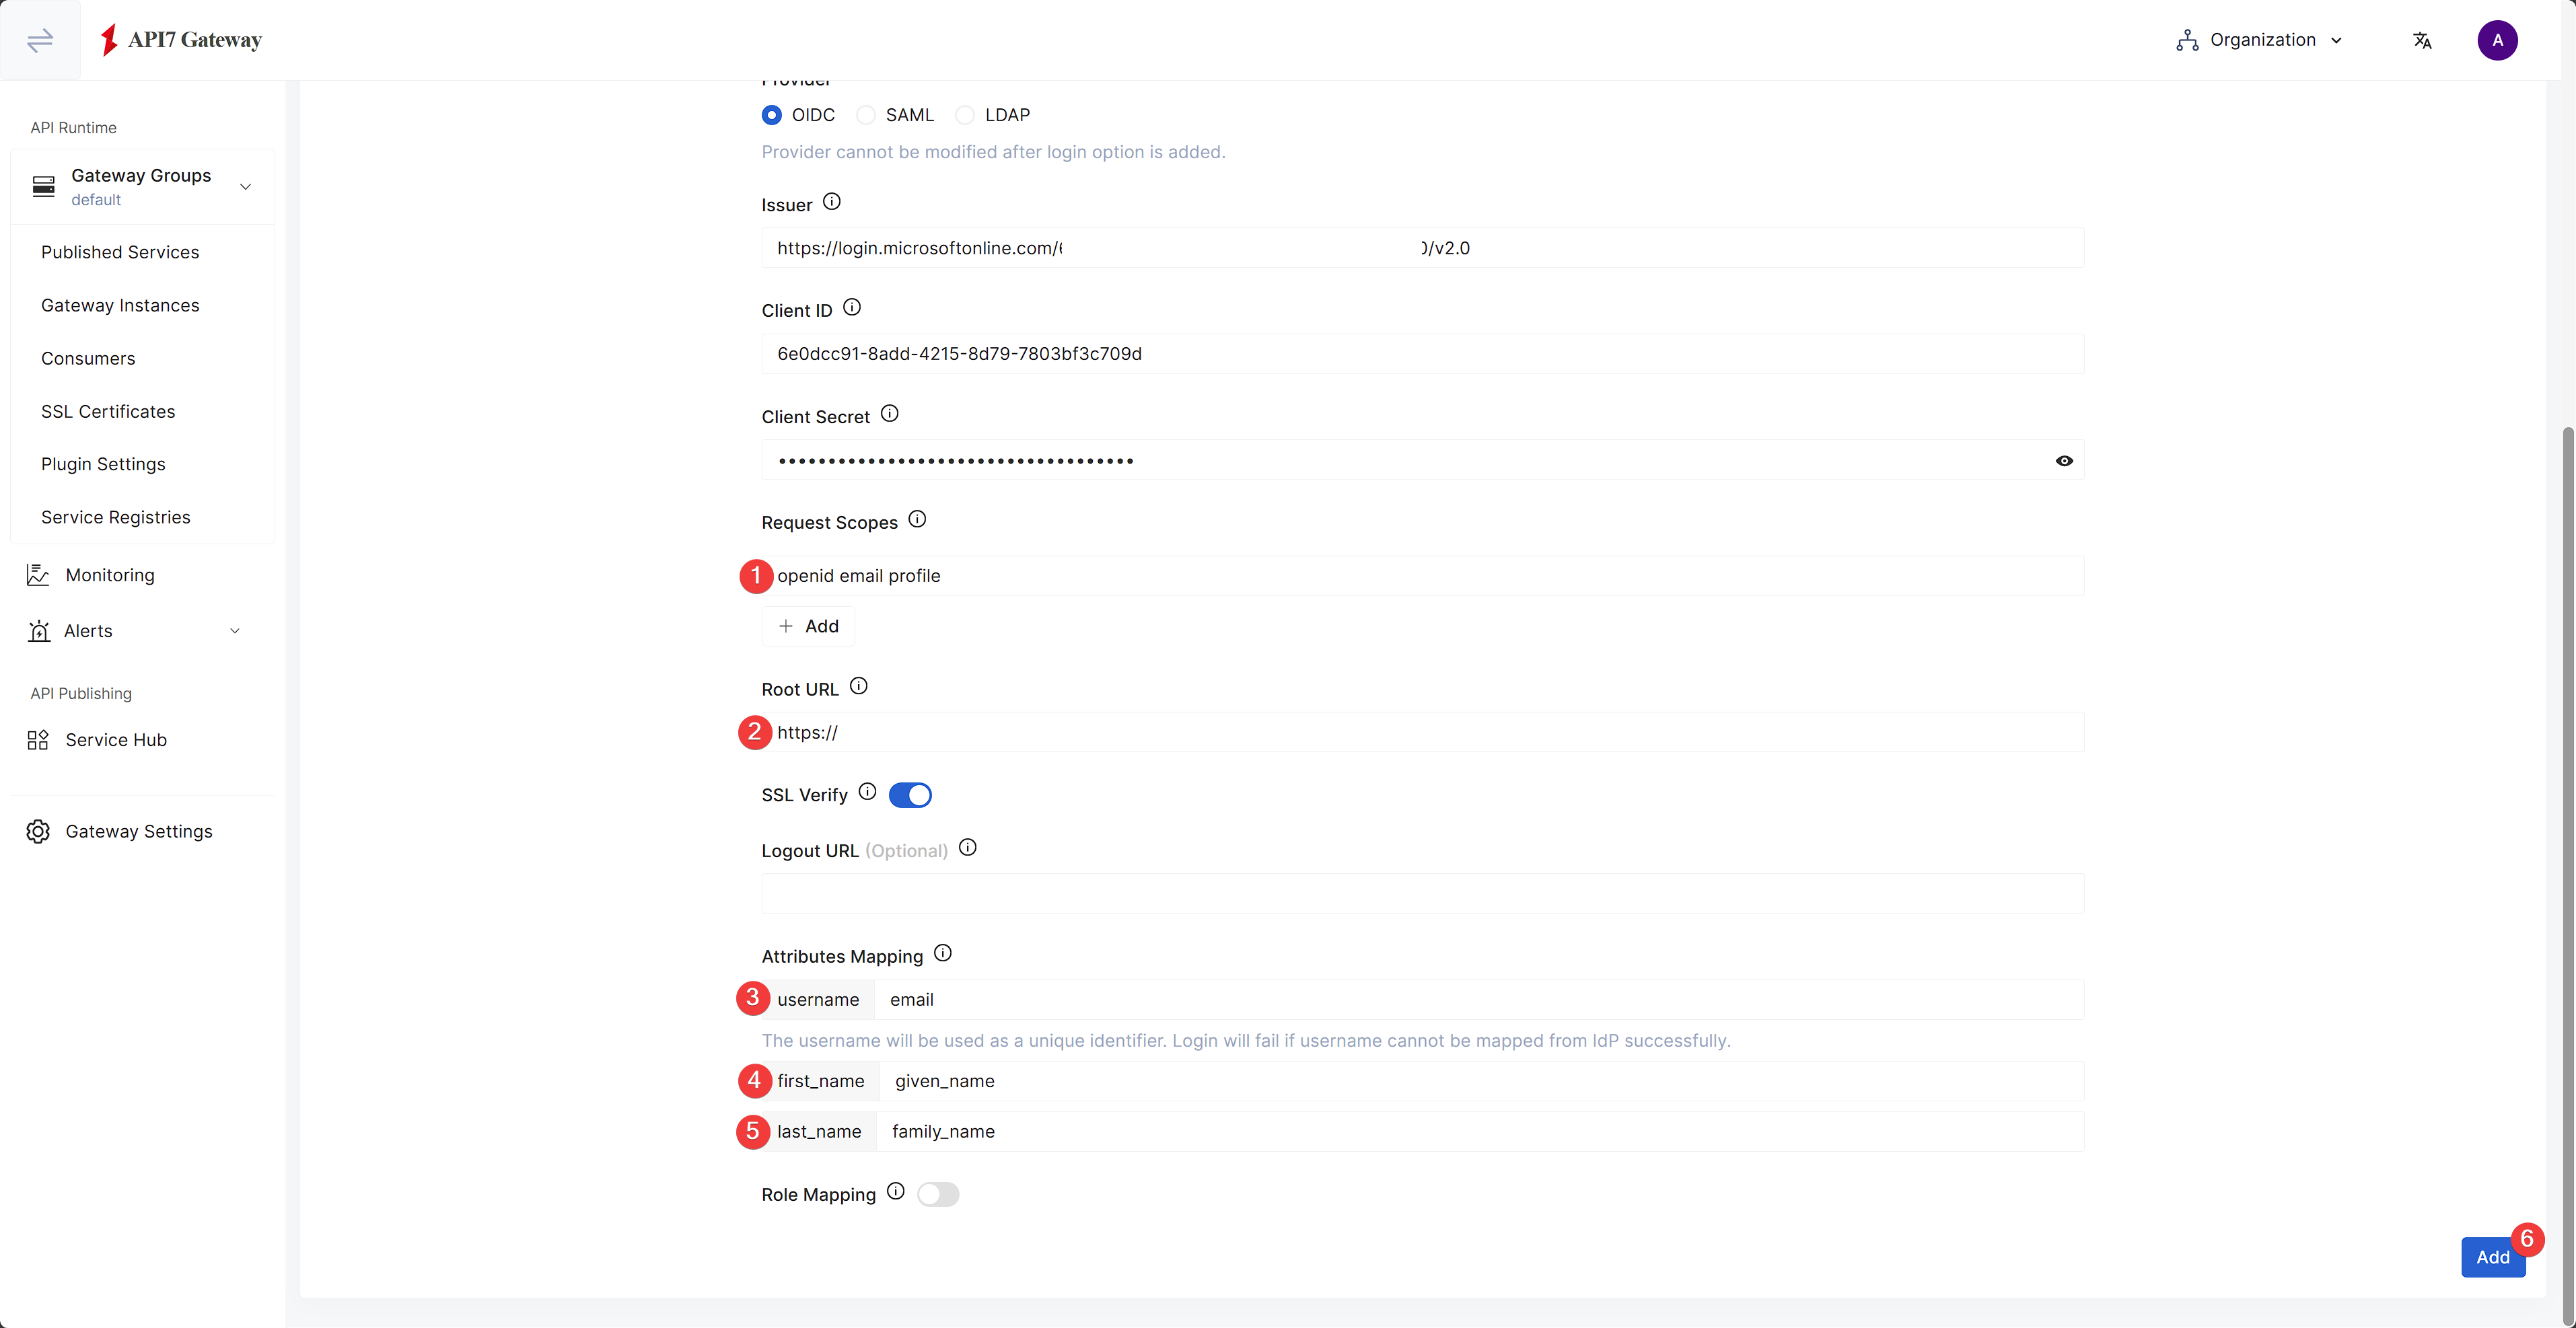
完成后点击新增。你应能看到登录提供方已成功配置。
启用角色映射
为新创建的登录提供方启用角色映射。
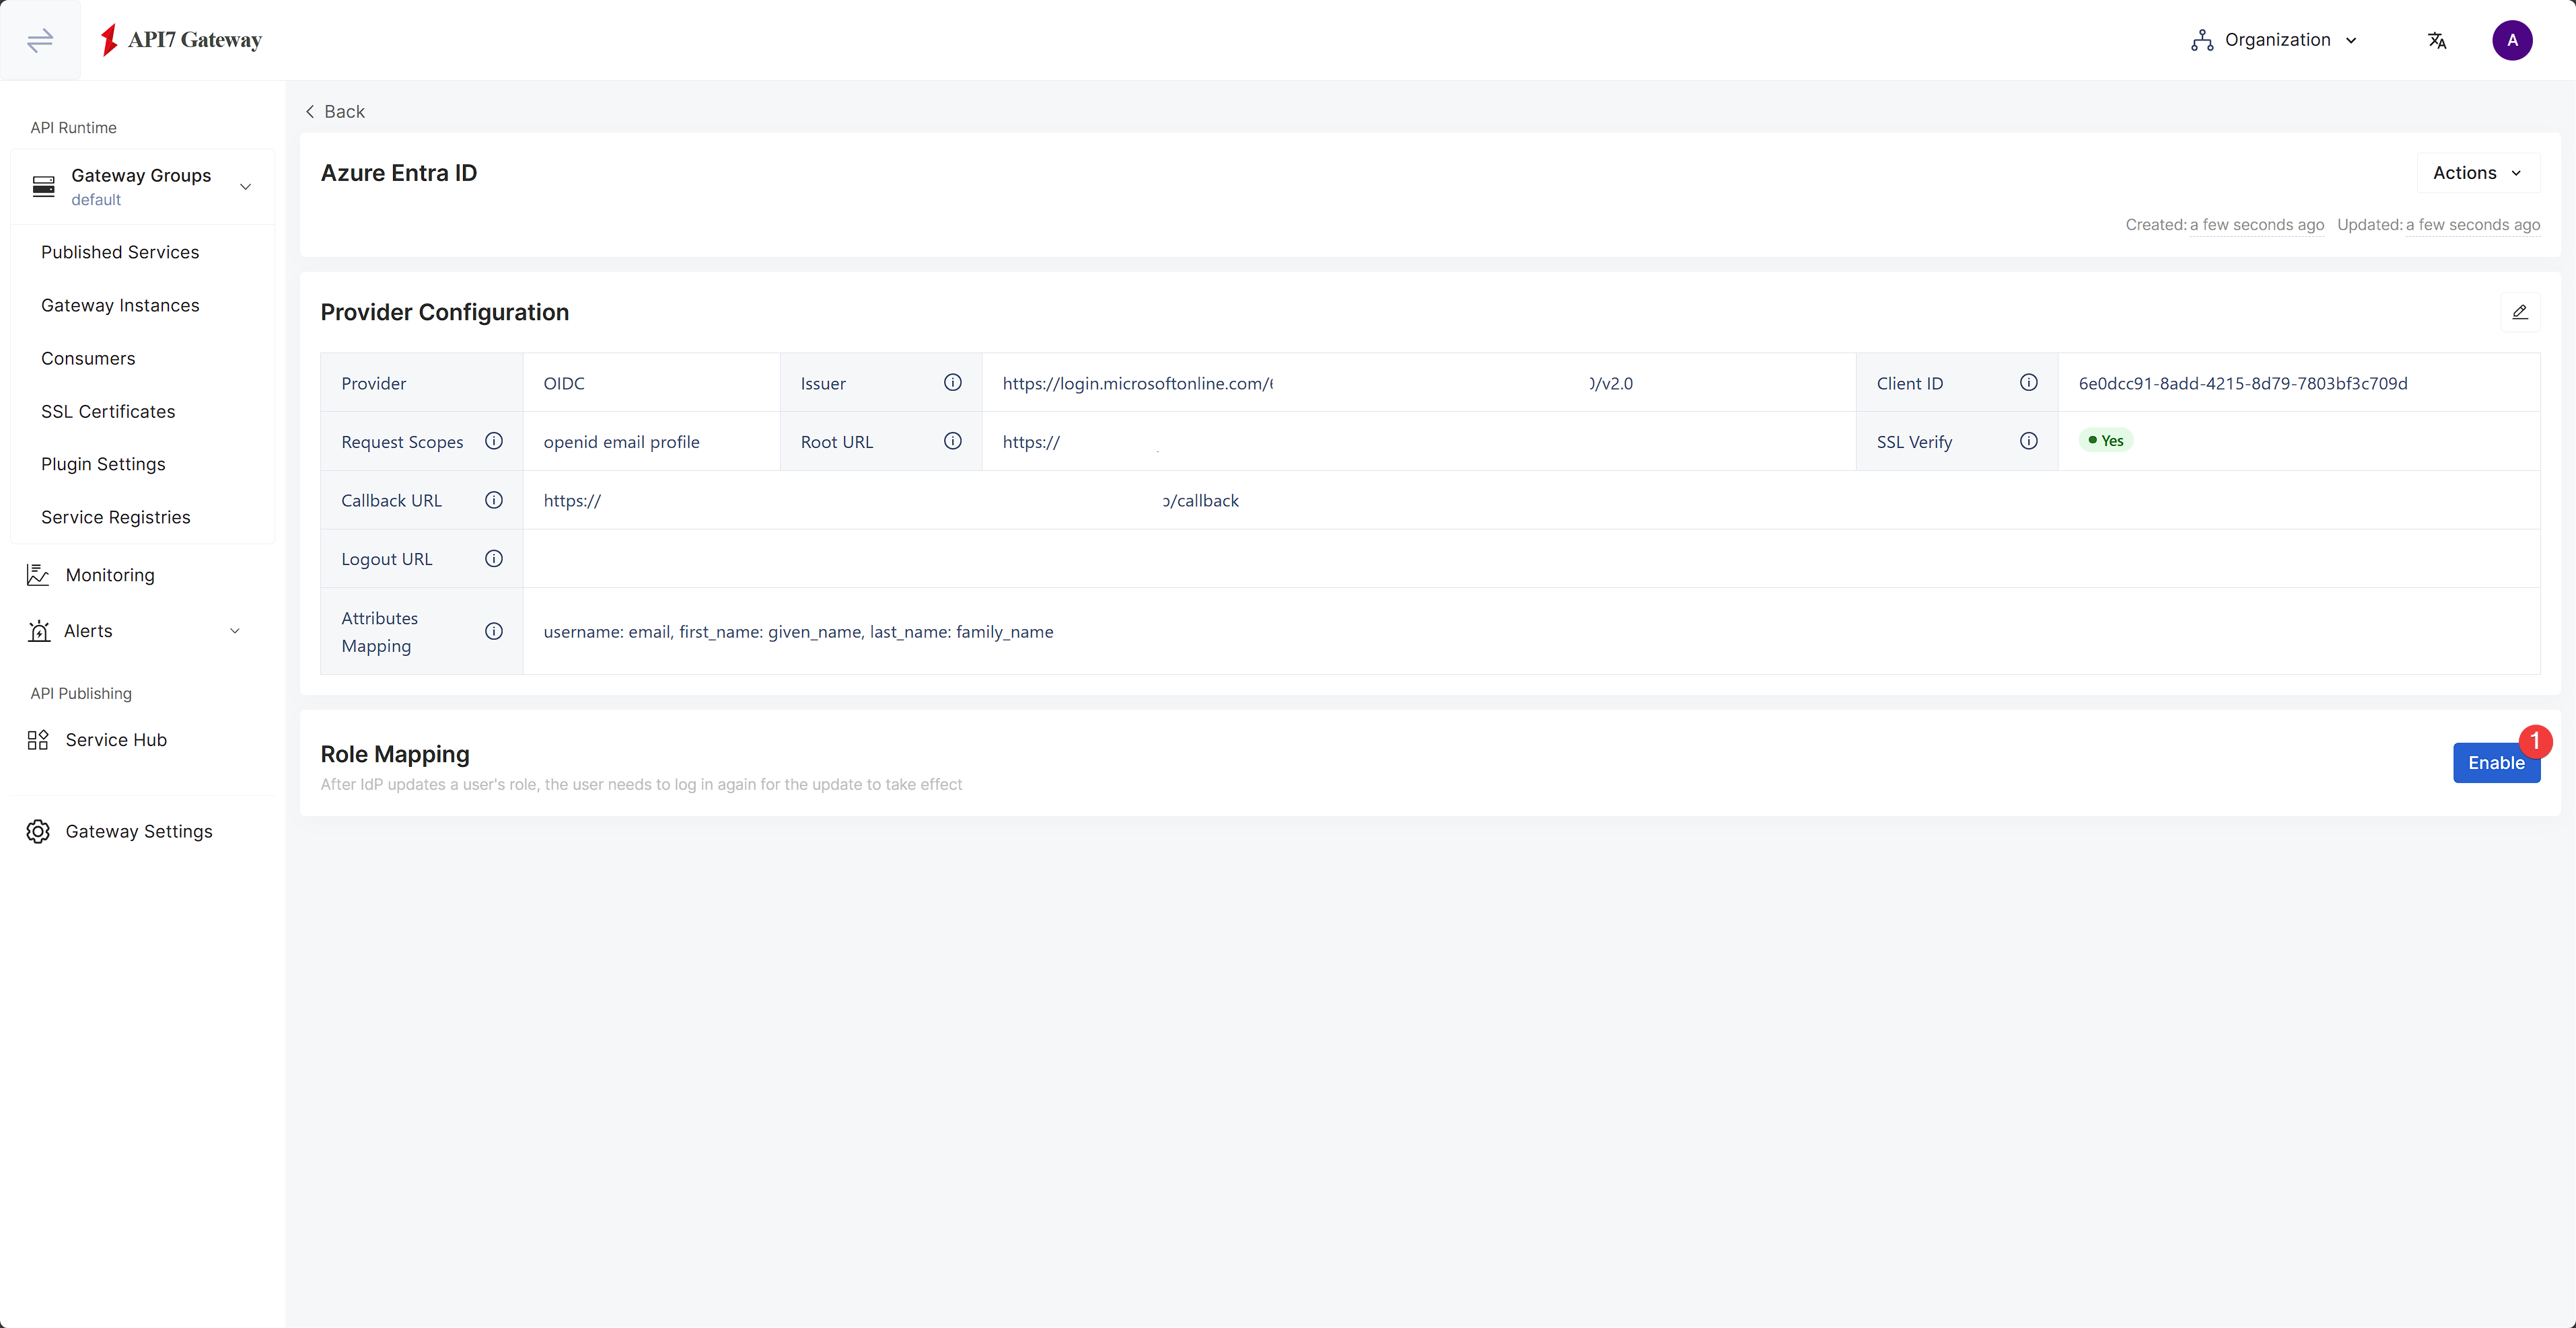
填写信息,然后点击启用。
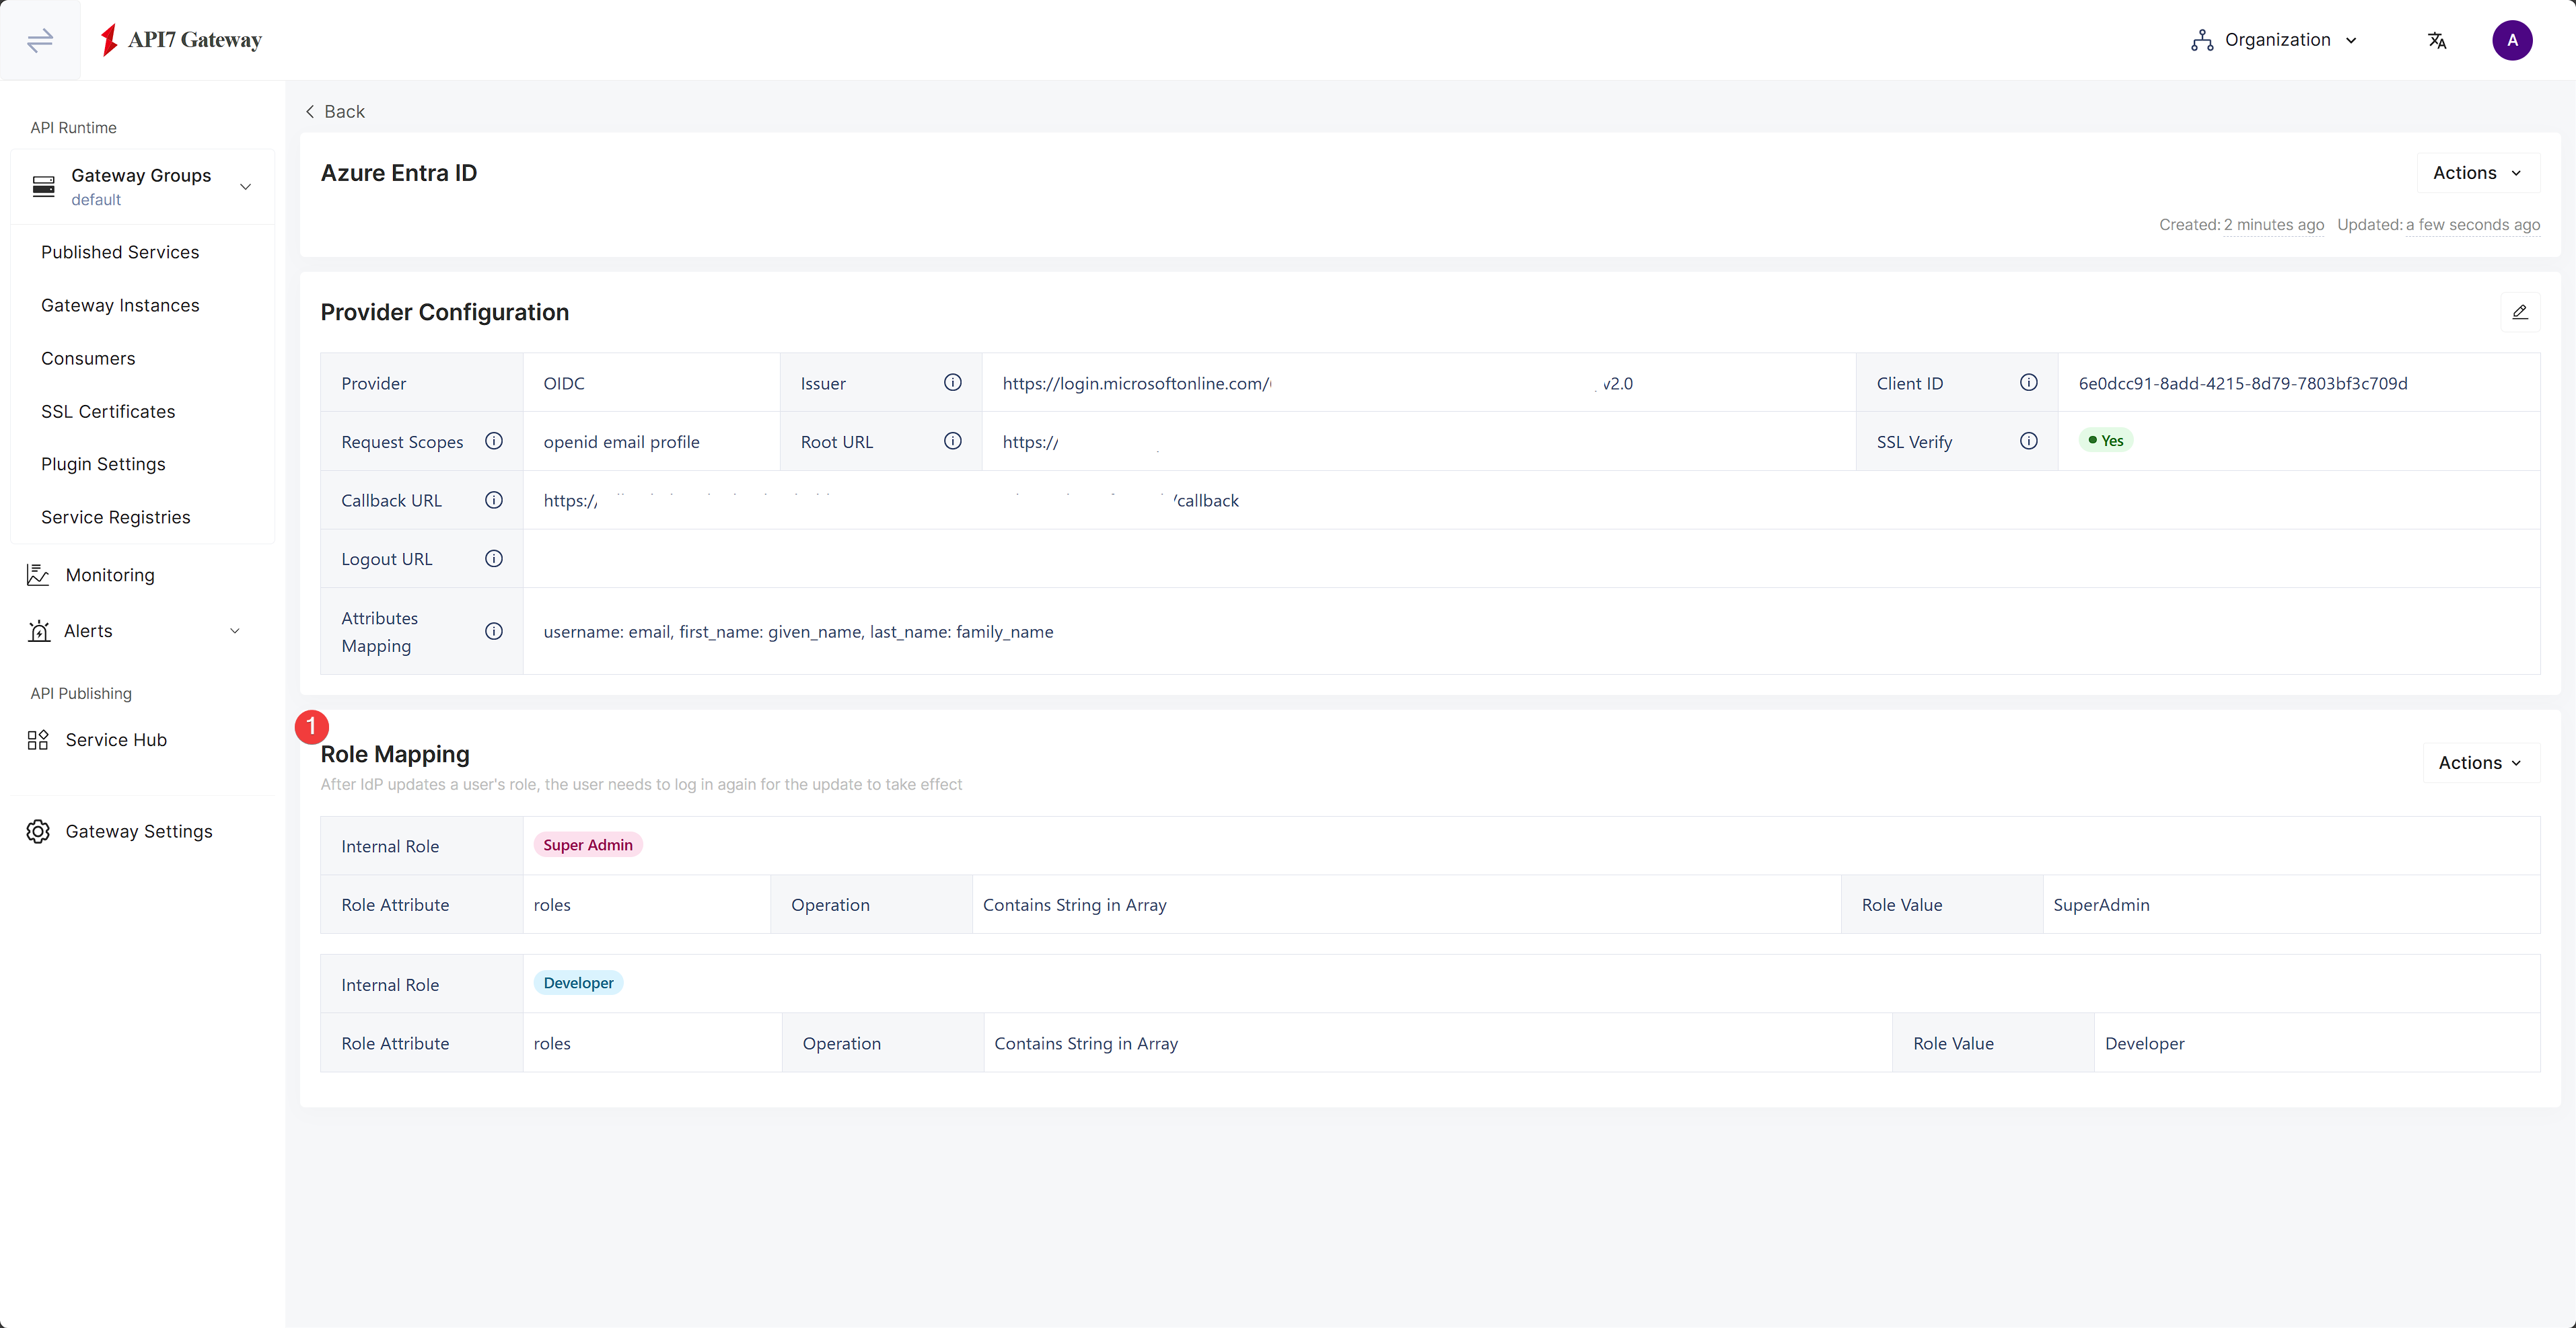
此时角色应已更新。
更新回调 URL
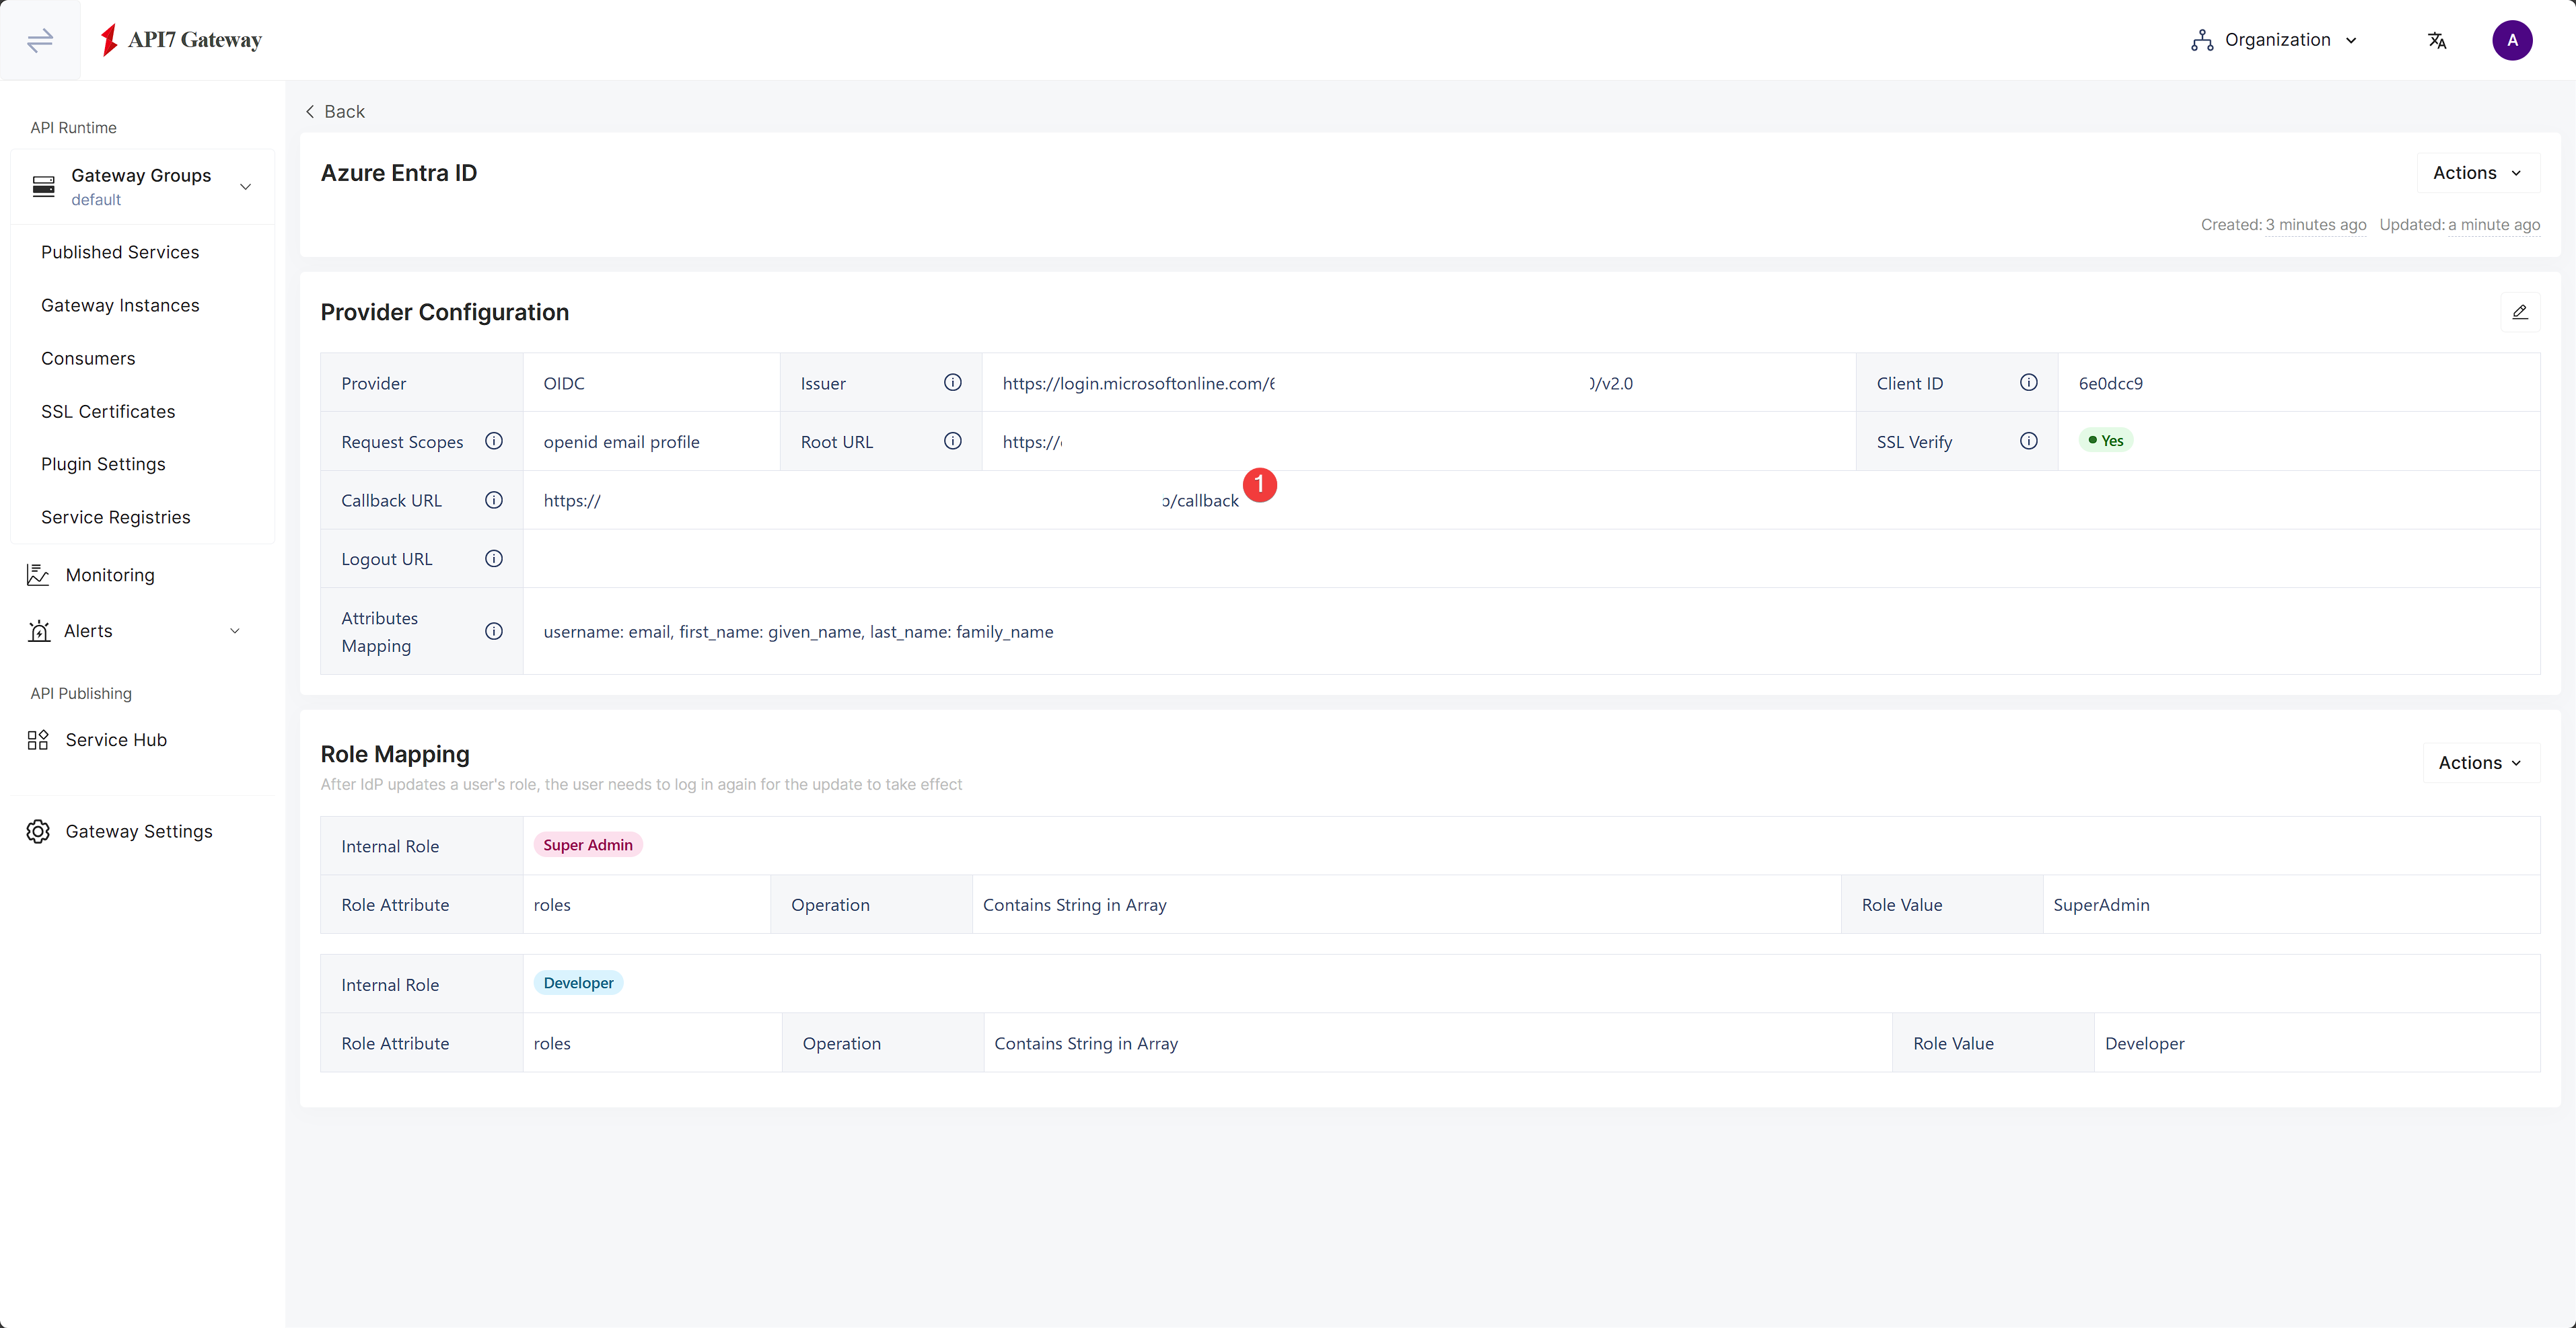
回调 URL 是用户通过 Microsoft Entra ID 成功认证后,应用将其重定向到的地址。
在提供方配置中找到回调 URL:
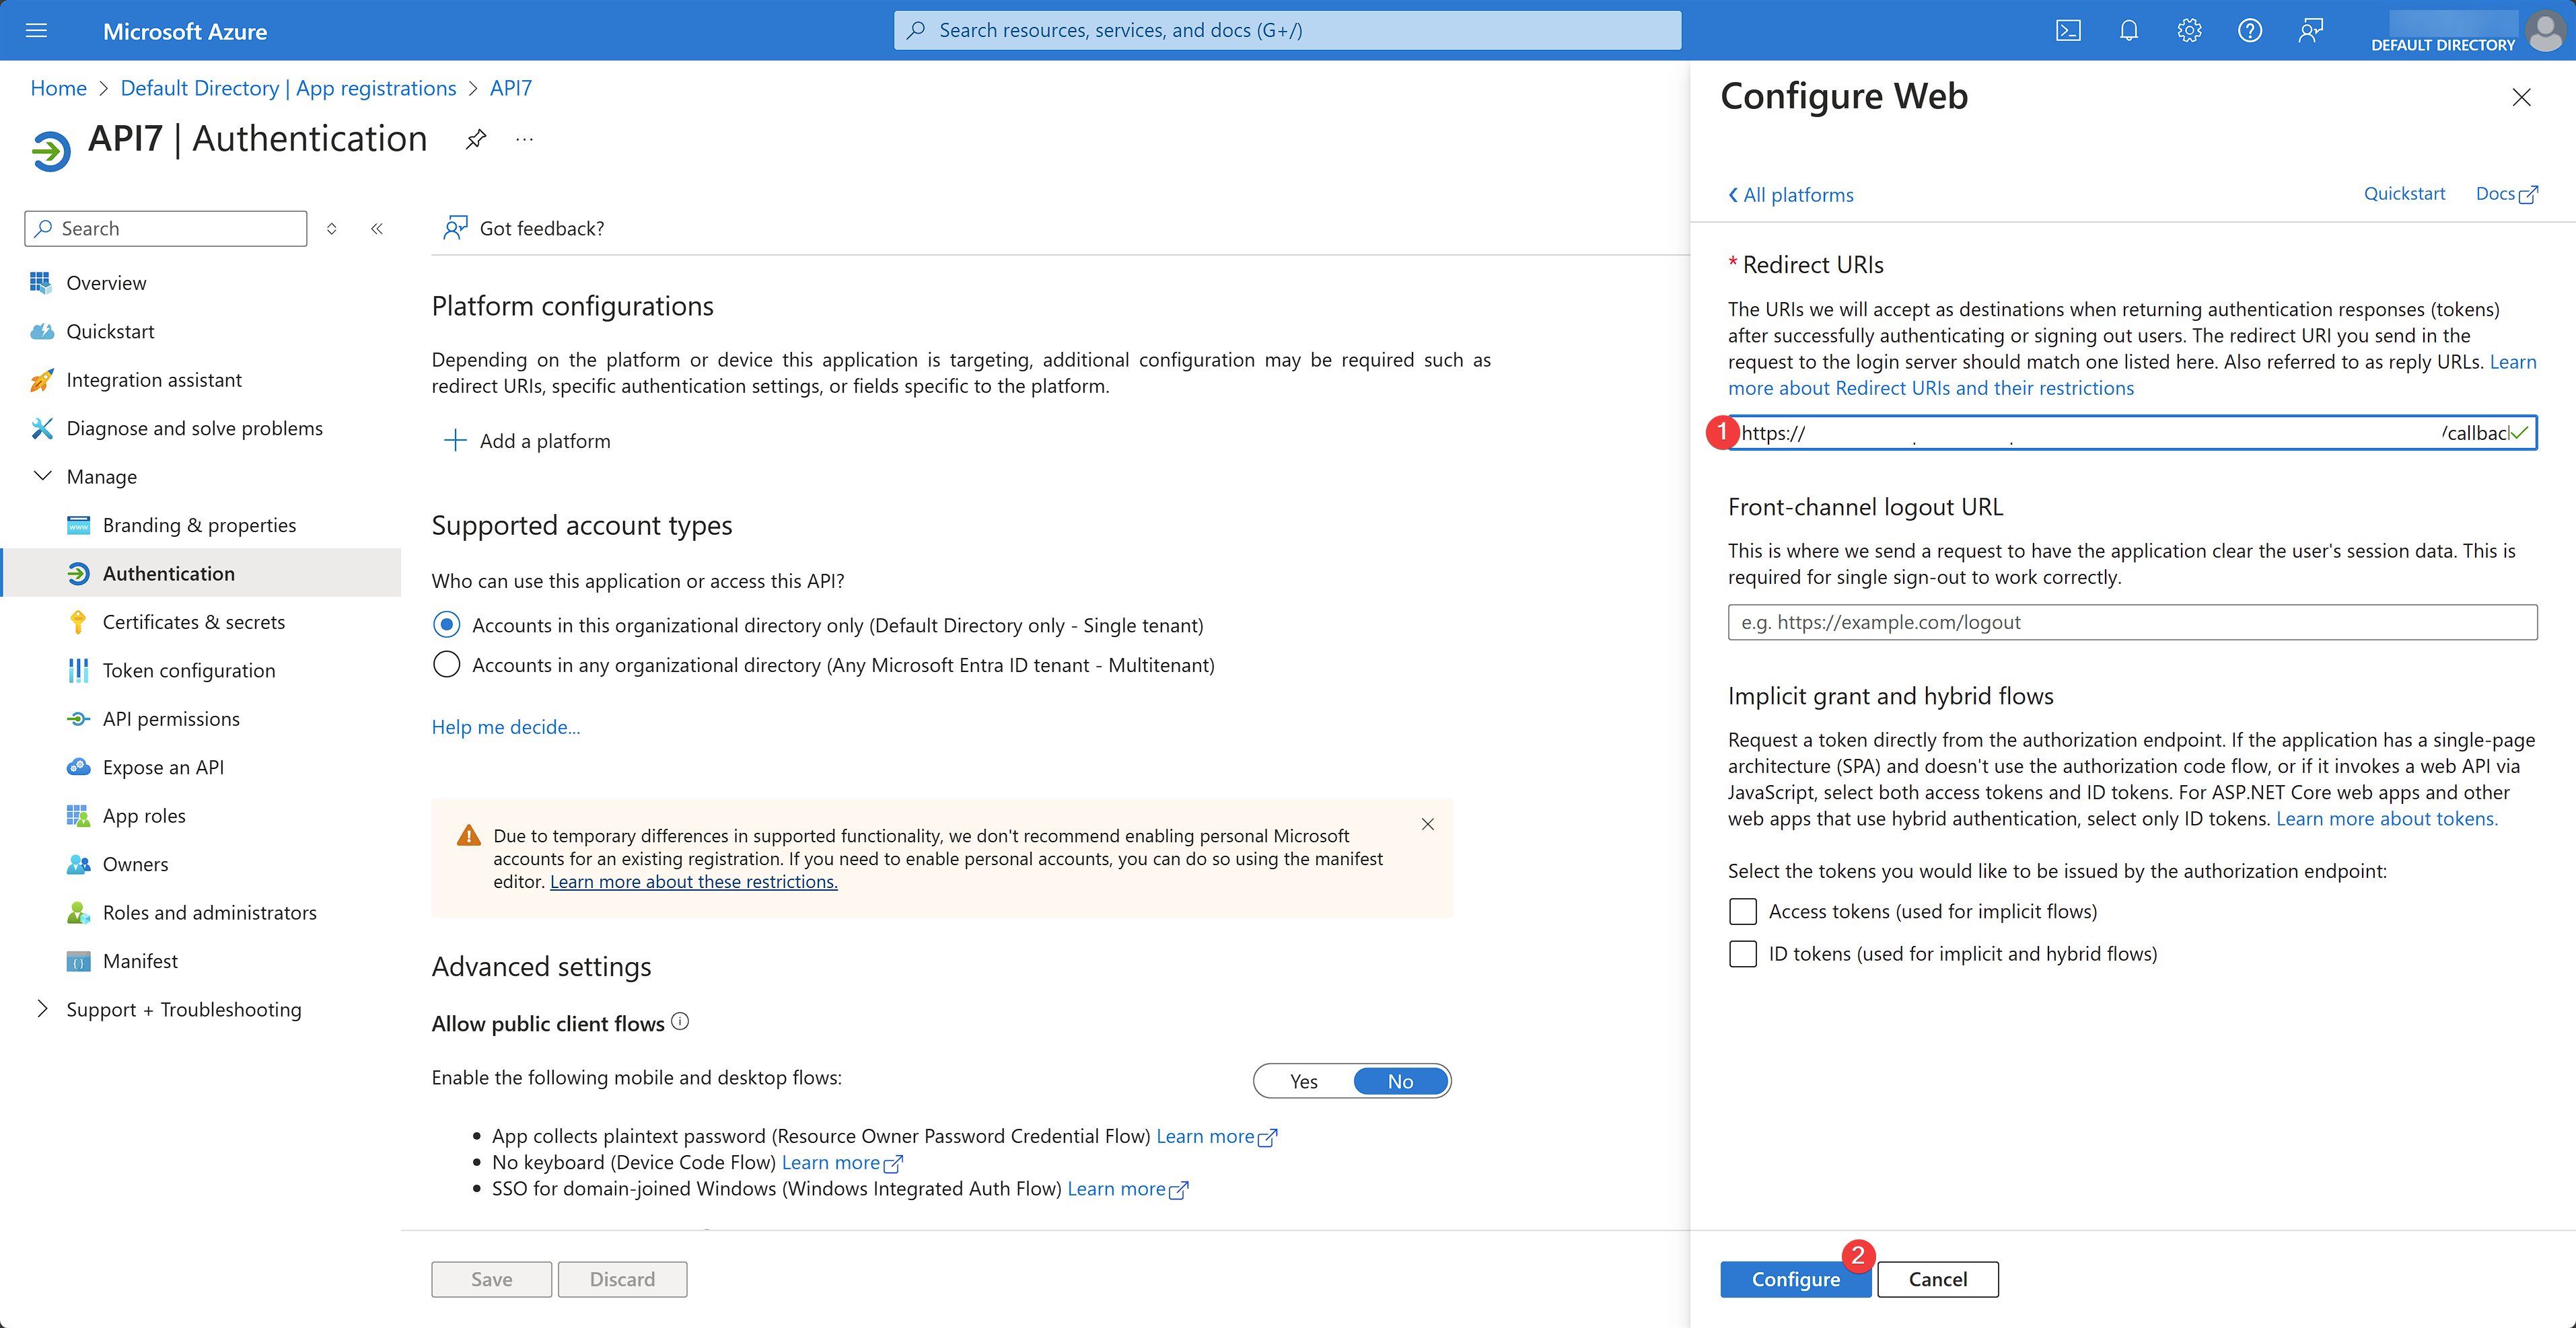
在 Azure 门户中,进入应用概览并点击 Add a Redirect URI:
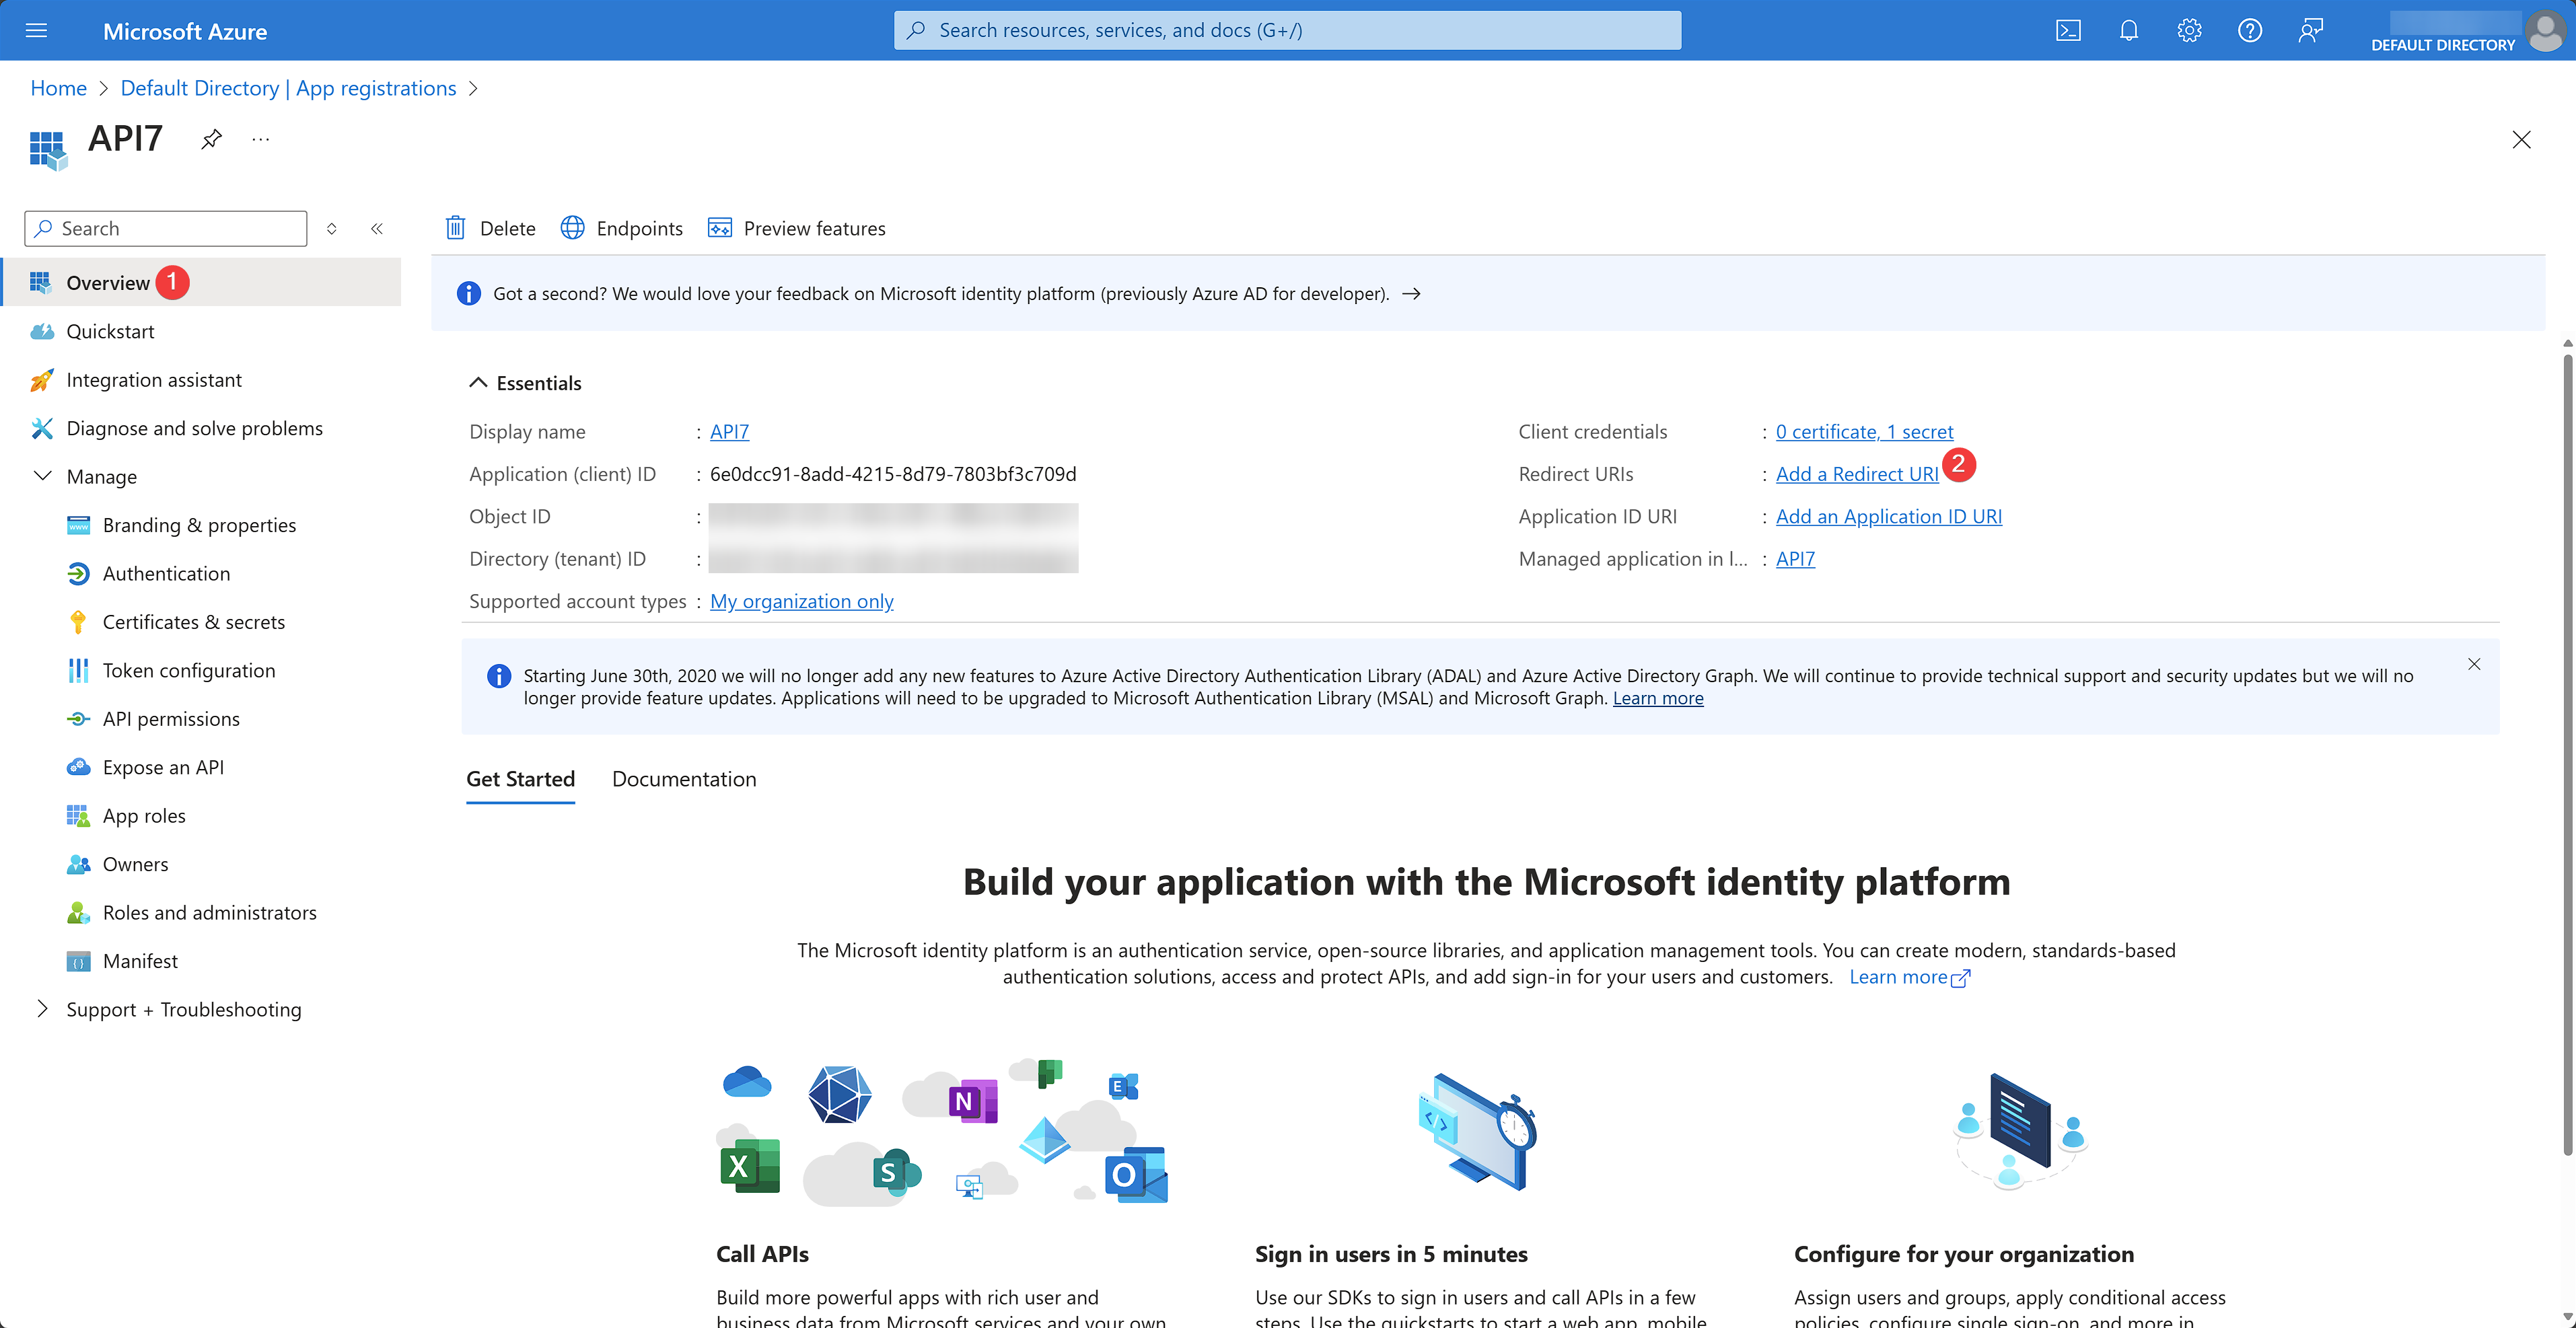
点击 Authentication 选项卡,再点击 Add a platform。选择 Web 应用类型并输入重定向 URI:
验证 SSO
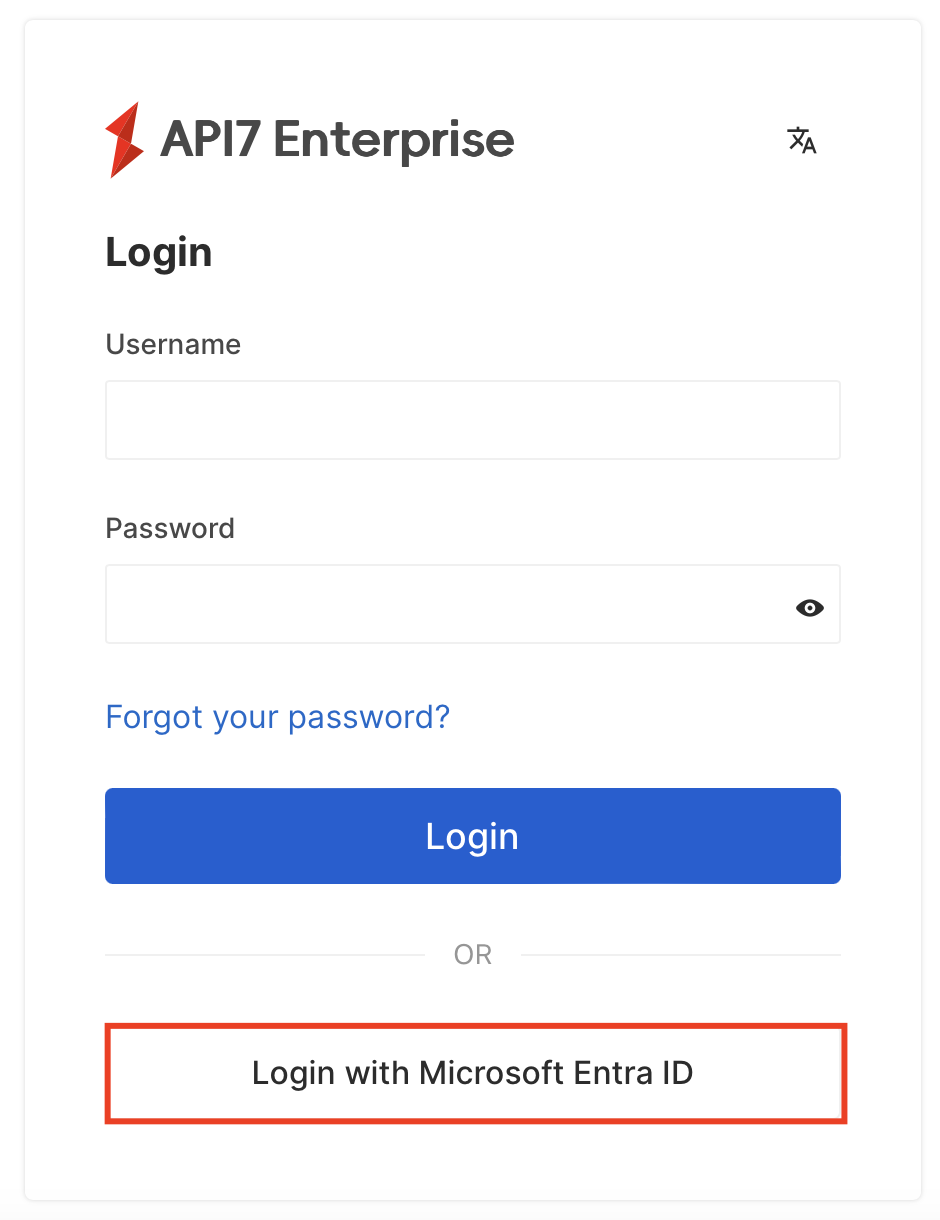
退出 API7 控制台,然后再次访问登录页面。此时应能看到使用 Microsoft Entra ID 登录的选项:
现在应能使用 Microsoft 账号登录。