使用单点登录(SSO)登录 API7 控制台
单点登录(SSO)允许用户一次登录即可访问多个系统,而无需重新输入凭证。它通过消除对多个密码的需求,提高了效率,增强了用户体验,并加强了安全性。
在 API7 企业版中,你可以同时使用多种登录选项。你可以在 API7 内部创建用户,同时也可以从其他现有系统中导入用户。
架构原理
以 LDAP 为例:
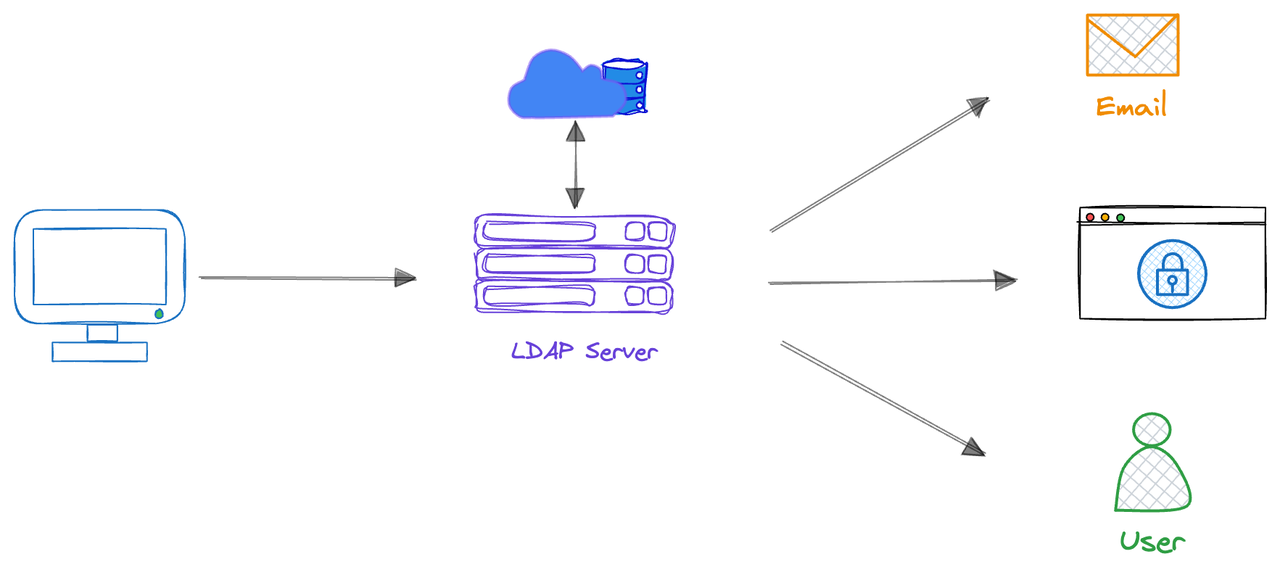
- 用户登录请求:用户在登录 API7 企业版时输入他们的用户名和密码。
- LDAP 验证:API7 企业版将用户提供的凭证发送给 LDAP 服务器验证。
- 身份验证:LDAP 服务器验证用户凭证是否与 LDAP 目录中保存的用户信息匹配。
- 授权:验证成功后,LDAP 服务器将授权信息返回给 API7 企业版,系统据此授权用户访问相应资源。
- 访问资源:用户以经过验证的身份访问 API7 企业版,无需重新输入凭证。
集成 SSO
API7 企业版支持以下实现的单点登录(SSO)。将 API7 企业版与其他用户系统集成后,你可以让现有用户登录 API7 企业版,而无需注册新的 API7 帐户。
- LDAP
- OIDC
- SAML
- 从顶部导航栏中选择 组织,然后选择 设置。
- 点击 新增登录选项。
- 填写表单:
- 名称:用户可以辨识的唯一登录名称。例如,将名称设为
Employee Account后,控制台登录页会显示使用 Employee Account 登录选项。 - Provider:选择
LDAP。 - Host:LDAP 主机域名。例如,
ldap.example.com。 - Port:例如,
1563。 - Base Distinguished Name:例如,
oc=users,dc=org,dc=example。 - Bind Distinguished Name:用于执行 LDAP 搜索用户的 LDAP Bind Distinguished Name (DN)。此 LDAP Bind DN 应具有搜索被身份验证用户的权限。例如,
cn=admin,dc=org,dc=example。 - Bind Password:用于 LDAP 服务器身份验证的 LDAP 绑定密码。
- Identifier:用于标识 LDAP 用户的属性。例如,
cn。 - Attributes Mapping:将 API7 内部字段映射到相关的 LDAP 属性,以无缝集成和同步数据。
- 点击 新增。
- 从顶部导航栏中选择 组织,然后选择 设置。
- 点击 新增登录选项。
- 填写表单:
- 名称:用户可以辨识的唯一登录名称。例如,将名称设为
Employee Account后,控制台登录页会显示使用 Employee Account 登录选项。 - Provider:选择
OIDC。 - Issuer:OpenID Connect 提供商的标识符。例如,
https://accounts.example.com。 - Client ID:OIDC 提供商分配的应用程序唯一标识符。例如,
API7。 - Client Secret:用于身份验证的密钥,由 OIDC 提供商分配。
- Request Scope:访问 Token 通常具有不同的范围,这会限制其使用。例如,
profile,email。 - Root URL:用于访问 API7 以生成回调 URL 的 URL。例如,
https://auth.example.com/oidc。 - SSL Verify:默认启用。
- 点击 新增。
下面是一个交互式演示,它介绍了如何使用 OpenID Connect (OIDC) 协议实现单点登录。跟随演示,你将直观了解如何在 API7 企业版中使用这个功能。
- 从顶部导航栏中选择 组织,然后选择 设置。
- 点击 新增登录选项。
- 填写表单:
- 名称:用户可以辨识的唯一登录名称。例如,将名称设为
Employee Account后,控制台登录页会显示使用 Employee Account 登录选项。 - Provider:选择
SAML。 - Identity Provider Metadata URL:用于获取有关身份提供商信息的 URL,例如其公钥、支持的 SAML 版本、签名算法等。例如,
https://idp.example.com/metadata。 - Service Provider Root URL:从身份提供商 (IdP) 请求身份验证和授权的实体。例如,
https://sp.example.com。 - Entity ID:服务提供商 (SP) 或身份提供商 (IdP) 实体的唯一标识符。它通常在 SAML 联合中充当实体的全局唯一标识符。例如,
https://sp.example.com/saml/metadata。
- 点击 新增。
使用场景
用 SSO 登录
一旦配置了登录选项,外部用户将能够直接登录到 API7 企业版控制台,而无需进行注册。
- 访问 API7 企业版控制台
https://localhost:7443。 - 选择登录选项,例如 使用 Employee Account 登录。
- 输入用户名和密码。
- 点击 登录。
删除导入的用户
如果你在 用户 中删除了使用 SSO 登录选项的用户,这仅仅意味着该用户将失去其所有角色。但是,他们仍然可以作为新用户登录到 API7 企业版控制台。要完全阻止他们访问 API7 企业版控制台,你必须从来源的用户系统中删除他们。
从身份提供商同步用户数据
SCIM(系统跨域身份管理)是一种协议,可用于将用户和组信息从原始身份提供商(IdP)同步到 API7 企业版。这样就无需在多个系统中重复创建和管理用户,从而节省时间并降低出错风险。
通过 SCIM 用户同步,每当在你的 IdP 中注册新用户或删除用户,API7 企业版就会自动同步用户数据。
- 在顶部导航栏中,选择 组织,然后选择 设置。
- 点击 SCIM 配置 的 启用 按钮。
- 复制 API7 SCIM 端点 URL 和 SCIM Token。
- 到身份提供商的设置页面进行配置(如果支持 SCIM):
- 登录到身份提供商管理控制台。
- 找到 SCIM 配置设置(这些可能因你的 IdP 而异)。
- 将复制的 API7 SCIM 端点 URL 和 SCIM Token 粘贴到相应字段中。
- 保存配置更改,并在 IdP 端完成配置(确保 IdP 支持 SCIM 协议)。
为导入的用户分配角色
手动更新角色
请参阅如何更新用户角色。
设置角色映射
导入的用户会根据其原始系统中的相关属性(头衔、职位、部门等)自动分配角色。这些角色会在用户登录时同步和刷新,以实现无缝访问。角色映射可以包含多个规则,这些规则共同决定用户的角色和访问权限。
角色映射优先于手动角色分配。当角色映射启用时,对用户角色的任何手动调整都将在下次用户登录时被覆盖。
- 在顶部导航栏中,选择 组织,然后选择设置。
- 点击要配置的登录选项名称。
- 点击 角色映射的 启用按钮。
- 填写表单:
- 内部角色:例如,
超级管理员。 - 角色属性:例如,
Position。 - 运算符:例如,
=。 - 角色值:例如,
Team Lead。
- 点击 启用。
现在,IdP 中所有满足 Position = Team Lead 的用户都会获得 超级管理员 角色。
值得注意的是,这种角色映射是动态的。如果用户的职位在身份提供商中发生变化,例如从 Team Lead 变为 Team Member,那么他们下次登录 API7 企业版时,角色将自动更新。
设置权限边界映射
导入的用户会根据其原始系统(职称、职位、部门等)中的相关属性自动分配权限边界。这些权限边界会在登录时同步和刷新,以实现无缝访问。 登录选项的权限边界映射可以涉及多个规则,这些规则协同工作以确定用户访问权限。
权限边界映射优先于手动权限边界修改。当权限边界映射启用时,对用户权限边界的任何手动调整都将在下次用户登录时被覆盖。
- 从顶部导航栏中选择 组织,然后选择 设置。
- 通过点击其名称来选择登录选项。
- 点击 权限边界映射 的 启用。
- 填写表单:
- 权限策略:例如,
Prohibit License Operation。 - 权限边界属性:例如,
Position。 - 运算符:例如,
=。 - 权限边界值:例如,
Team Member。
- 点击 启用。
现在,即使分配了 超级管理员 角色,IdP 中所有满足 Position = Team Member 的用户都将受到 Prohibit License Operation 策略的限制。
请注意,此权限边界映射是动态的。如果用户的职位在身份提供商中发生变化,例如从 Team Member 变为 Team Lead,那么他们下次登录 API7 企业版时,他们的权限边界将自动更新。
删除登录选项
删除登录选项会同时删除与该选项关联的所有用户。
- 在顶部导航栏中,选择组织,然后选择用户。
- 检查是否还有用户正在使用此登录选项。如果有,请先通知他们。
- 在顶部导航栏中,选择组织,然后选择设置。
- 单击目标登录选项的删除。
- 二次确认。