组织和 RBAC
组织管理
API7 网关中的组织模块包括用户、角色、权限策略、许可证、审计、联系人和设置。
- 用户:初始管理员账户永久拥有
Super Admin角色,可以邀请、更新和删除其他用户以及为其分配角色。 - 角色:
Super Admin是 API7 网关中唯一的内置角色。其他角色均为用户创建、更新或删除的自定义角色。不能直接删除已分配给用户的角色;请先解除该角色与所有用户的关联。 - 权限策略:单个内置权限策略
super-admin-permission-policy绑定到Super Admin角色,并授予对 API7 网关内所有操作和资源的完全访问权限。此内置策略和角色是不可编辑的。自定义权限策略可以附加到任何自定义角色。
内置角色和策略不可编辑,保证核心系统的安全。结合用户、角色和权限策略可以实现细粒度的权限策略和权限边界,防止权限升级和潜在的安全漏洞。
- 许可证:此模块显示重要信息,例如有效性、颁发日期和许可的 CPU 内核。
- 审计:记录审计覆盖范围内的管理操作,包括事件、时间、操作者、资源、网关组和请求详情。覆盖限制与敏感数据处理方式参见审计日志。
- 联系人:可以与告警策略集成以配置 Webhook 和电子邮件告警触发器,从而增强网关的监控和响应能力。
- 设置:包括 API7 集成身份认证、SCIM 预配、登录选项和 SMTP 服务器设置。借助这些功能,API7 网关可以有效管理用户和权限,保障系统安全稳定运行。
RBAC
RBAC(基于角色的访问控制)通过为用户分配角色来授予权限,实现灵活高效的访问控制。除 RBAC 模型外,API7 网关还提供更灵活的 IAM(身份和访问管理)策略模型。管理员可以定义策略,并通过策略中的规则指定用户和角色可以访问的资源范围。
API7 网关支持通过 SCIM(跨域身份管理系统)预配用户账户。将 API7 控制台生成的 SCIM Token 填入 IdP 系统后,可预配、更新和取消预配用户。SCIM 端点不提供 Group 资源,也不会分配 API7 角色。
API7 网关另外支持 SSO(单点登录)角色映射。管理员添加 SSO 登录选项时,可以创建相应的 SSO 角色映射规则。多个映射规则共同决定用户登录时的角色和访问权限,且角色映射的优先级高于手动分配。启用角色映射后,对用户角色的手动更改会在用户下次登录时被覆盖。
API7 网关的角色映射支持四种匹配方式:Exact Match(精确匹配)、Contain String(包含字符串)、Exact Match in Array(数组精确匹配)和 Contain String in Array(数组包含字符串)。这些方式支持内部角色与 IdP 角色之间的多对多映射。
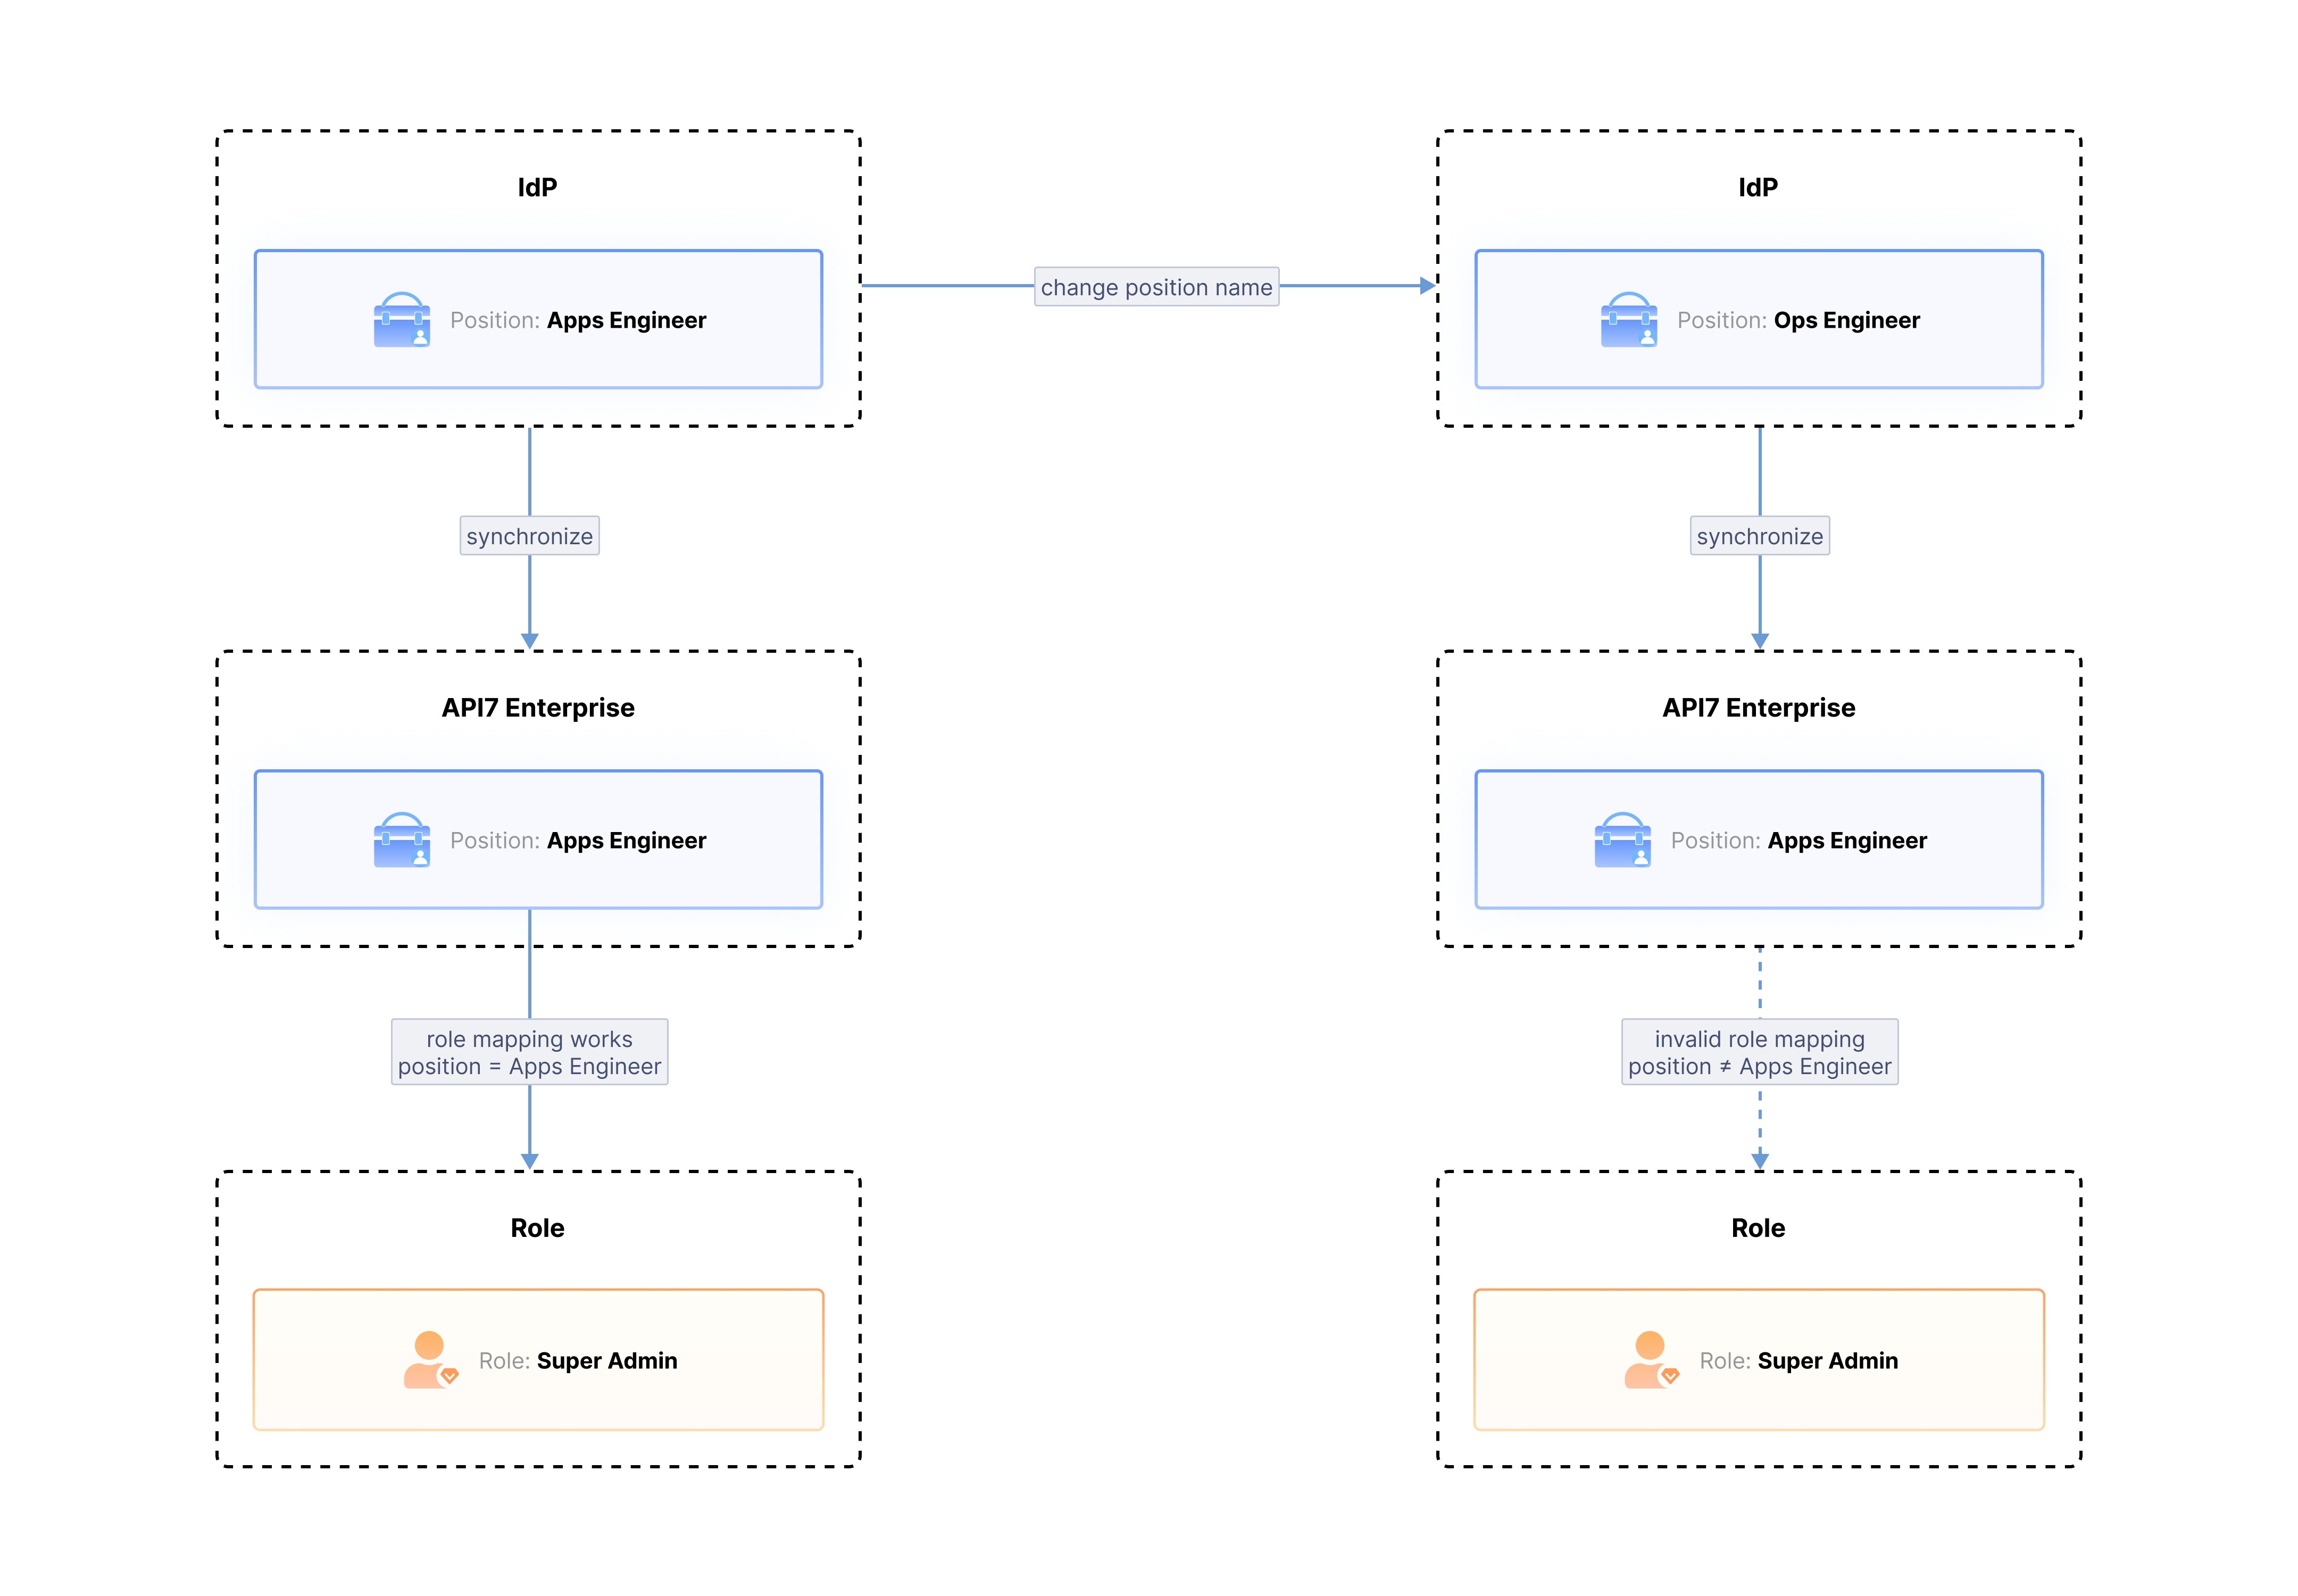
例如,创建 SSO 登录选项并为内部角色 Super Admin 配置角色映射时,可以将 IdP 中的角色属性设为 Position。如果匹配方式设为 Exact Match(=),角色值设为 Apps Engineer,则所有 Position 属性值为 Apps Engineer 的用户都会获得 Super Admin 角色。角色映射会动态应用;如果某用户在 IdP 中的 Position 属性值从 Apps Engineer 变为 Ops Engineer,该用户下次登录 API7 网关时将失去 Super Admin 角色。
主要特性
- 提供灵活的 IAM 策略模型,支持基于用户、角色、资源和环境的细粒度权限配置。
- 内置支持通过主流 IdP 系统以 SCIM 预配用户账户。
- 支持动态角色映射,允许根据灵活的规则配置动态调整用户角色。
- 适用于多租户、多团队、多部门架构,保证租户之间的访问控制和数据隔离。
- 兼容 AWS、Azure 和 GCP 等主流云平台,同时支持本地部署的 IdP 系统。
用例
自动化用户管理
SCIM 预配可自动处理 IdP 与 API7 网关之间的用户账户生命周期,包括创建、更新和取消预配用户;它不会同步用户组或角色。
若 API7 角色需要跟随 IdP 属性变化,应另行配置 SSO 角色映射。API7 网关会在用户登录时评估这些映射,因此 IdP 属性变化要到下次登录才会影响映射后的角色。
多部门或多团队管理
通过组织的层级结构,企业可以为不同部门、子公司或项目组创建独立的权限管理规则,避免彼此干扰。例如,财务数据仅供财务团队访问,而开发团队可以访问和管理代码仓库。通过细粒度权限管理,企业可以精确定义共享资源的访问规则,确保只有授权人员能够查看或修改特定资源。
RBAC 提供灵活的权限分配,使企业能够按实际需求调整权限粒度,在保障数据安全的前提下开展跨部门协作。通过将权限绑定到特定角色,企业可以确保员工只能访问职责范围内的信息,尽量降低未经授权访问或误操作的风险。
实现细粒度访问控制
与传统的粗粒度权限分配相比,RBAC 提供的细粒度控制更加灵活、安全。例如,可以定义“仅查看”和“管理员”等角色模板,根据用户职责细化权限,并扩展到其他操作维度,从而提高访问控制精度并保护敏感数据。
API7 网关支持更复杂的访问规则,例如基于属性的映射、SSO 集成角色映射和条件角色映射。管理员可以根据实际情况灵活配置,满足企业复杂的权限管理需求,降低权限滥用和操作失误的风险。